インターネットを安全に利用するために、Wi-Fiルーターのセキュリティ設定は欠かせない要素です。
普段、何気なく使用しているルーターの中には、外部からの攻撃を防ぐための高度な防御システムが組み込まれています。
その代表的な機能の一つが、「SPI(ステートフル・パケット・インスペクション)」です。
本記事では、ネットワークセキュリティの要となるSPIの仕組みや、なぜそれが重要なのかを詳しく解説します。
SPI(ステートフル・パケット・インスペクション)の基本概念
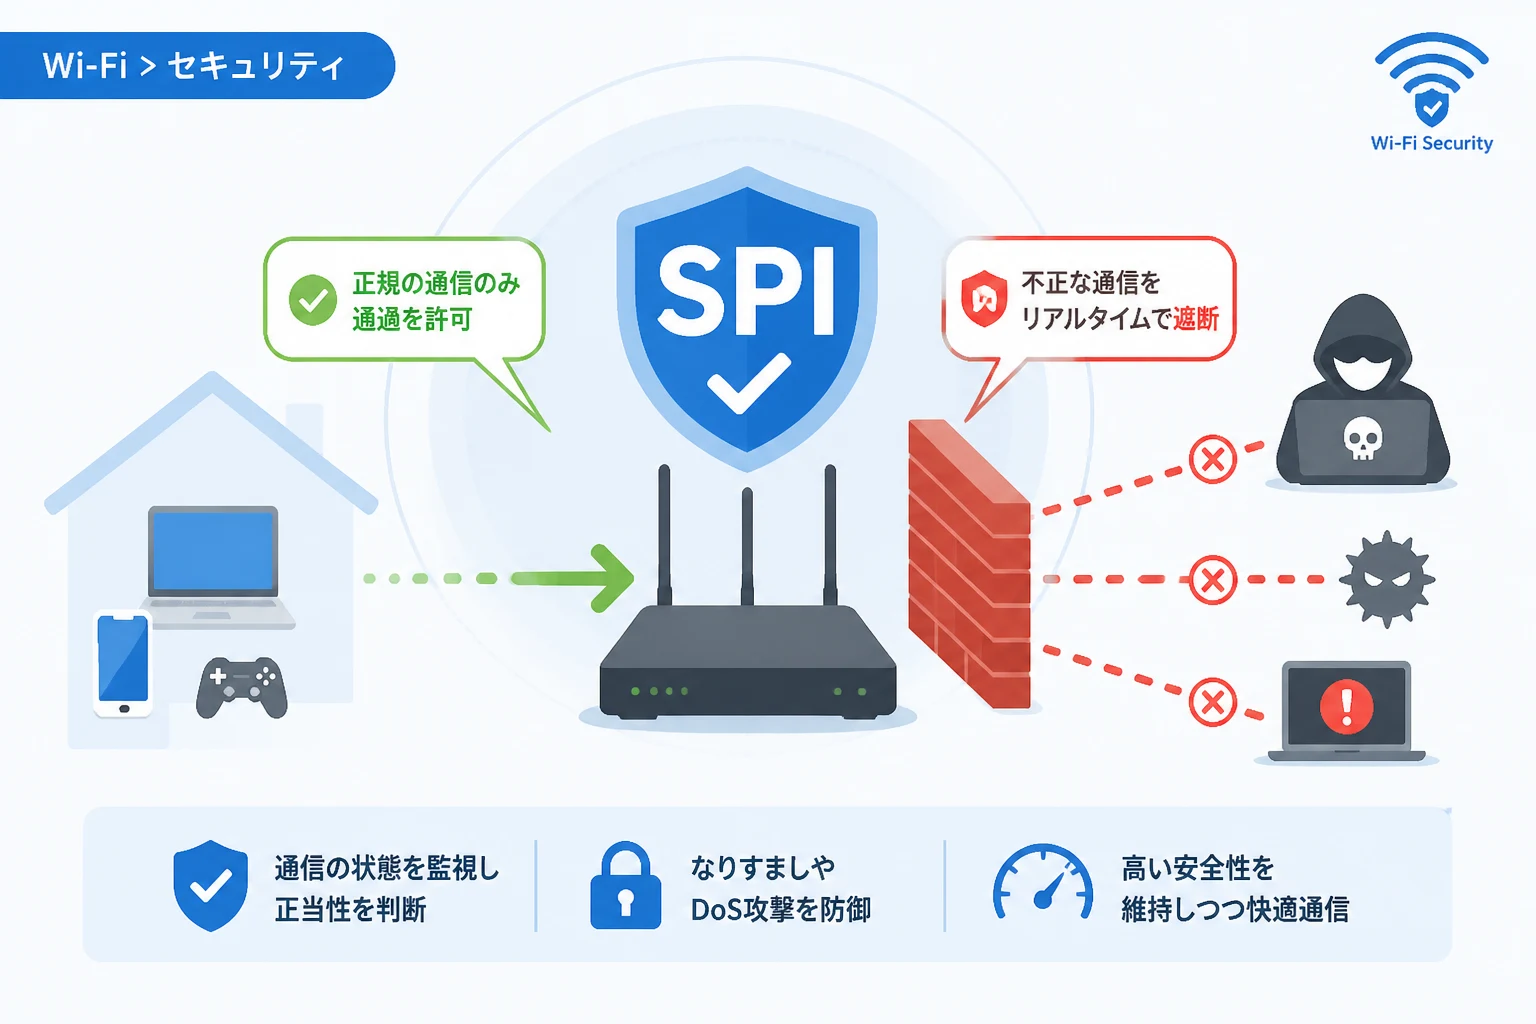
SPIとは、ネットワークを通過するパケットの「状態(ステート)」をリアルタイムで監視し、通信の正当性を判断する技術のことです。
従来のファイアウォール機能に比べ、より高度なインテリジェンスを持って通信を制御できるのが特徴です。
Wi-Fiルーターは、家の中のデバイスと広大なインターネットを結ぶ「関所」のような役割を果たしています。
SPIはこの関所において、通過しようとするデータが「許可されたやり取りの一部か」を厳格にチェックします。
単に送信元や宛先を見るだけでなく、通信の文脈(コンテキスト)を理解する点が非常に優れています。
現在市販されているほとんどのブロードバンドルーターには、このSPI機能が標準で搭載されています。
セキュリティの第一線で機能する強力な盾として、SPIは私たちのプライバシーを守り続けています。
パケットフィルタリングの進化:静的フィルタリングとの違い
SPIの重要性を理解するためには、それ以前の技術である「静的パケットフィルタリング」との違いを知る必要があります。
かつてのフィルタリング技術は、あらかじめ設定された固定のルールに基づいて判断を下していました。
例えば、「特定のポート番号へのアクセスを許可する」といった単純なルールのみで動作します。
静的パケットフィルタリングの限界
静的フィルタリングでは、パケットの中身を深く調査せず、表面的な情報だけで通過の可否を決めます。
そのため、一度「許可」されたポートに対しては、悪意のある通信であっても素通りさせてしまうリスクがありました。
また、内部からのリクエストに対する「戻りの通信」を許可するためには、常にポートを開放しておく必要が生じます。
これでは、外部の攻撃者がその隙を突いて侵入することを防ぎきれません。
SPIが実現する動的な通信監視
一方でSPIは、通信の開始から終了までの一連の流れを一つの「セッション」として捉えます。
内部のデバイスから外部へリクエストが送られた際、SPIはその情報を一時的に記録します。
そして、そのリクエストに対応する正しい応答パケットのみを通過させるという動的な処理を行います。
このように、必要に応じて一時的に「窓口」を開け、通信が終わればすぐに閉じる仕組みがSPIの強みです。
| 項目 | 静的パケットフィルタリング | SPI(ステートフル・パケット・インスペクション) |
|---|---|---|
| 判断基準 | IPアドレス、ポート番号のみ | 通信の文脈、セッションの状態 |
| セキュリティ強度 | 低い(固定ルールに依存) | 高い(動的な拒絶が可能) |
| 利便性と安全性のバランス | 設定が複雑になりがち | 自動で最適化されるため非常に高い |
| 主な防御対象 | 単純な不正アクセス | なりすまし、DoS攻撃、セッションハイジャックなど |
SPIが不正通信を遮断する具体的な仕組み
SPIがどのようにして「怪しい通信」を見抜いているのか、その技術的なプロセスを詳しく見ていきましょう。
この仕組みの核となるのが、ルーター内部で管理されている「ステートテーブル」と呼ばれる管理リストです。
コネクションの「状態」を記憶するステートテーブル
ルーターを通過するパケットに対し、SPIはTCP/IPプロトコルの順序やフラグを厳密にチェックします。
例えば、TCP通信では「3ウェイ・ハンドシェイク」という手順を踏んで接続を確立します。
SPIは、この接続プロセスが正しく行われているかを監視し、ステートテーブルにその情報を書き込みます。
ステートテーブルには、送信元・宛先のIPアドレス、ポート番号、シーケンス番号などが詳細に記録されます。
もし、この記録に存在しない「予期せぬパケット」が外部から届いた場合、SPIはそれを即座に破棄します。
送信リクエストに基づいた応答の許可
家庭内のPCがWebサイトを閲覧しようとすると、ルーター経由でリクエストが送信されます。
SPIはこのリクエストを記録し、「今、このPCが外のサーバーに応答を求めている」という事実を把握します。
その直後にサーバーから送られてくる画像やテキストデータは、この記録と照合され、安全だと判断されます。
しかし、PC側が何もリクエストしていないにもかかわらず、外部から突然データが届いた場合はどうなるでしょうか。
SPIはステートテーブルを参照し、「対応するリクエストが存在しない」ことを確認して通信をブロックします。
SPIを導入することのセキュリティ上のメリット
SPIを利用することで、私たちのホームネットワークには多大なセキュリティ的恩恵がもたらされます。
第一のメリットは、「なりすまし攻撃」への強力な耐性です。
攻撃者が正規の通信を装ってパケットを送りつけたとしても、シーケンス番号やセッション状態の不一致から、SPIは見破ることができます。
第二のメリットは、DoS攻撃(サービス拒否攻撃)のリスク低減です。
不正な接続要求を大量に送りつけるような攻撃に対しても、SPIはプロトコルの矛盾を検知して効率的に遮断します。
第三のメリットは、ルーターの設定を簡略化しつつ、高い安全性を維持できる点にあります。
ユーザーがいちいち細かなポート開放のルールを設定しなくても、SPIがバックグラウンドで適切に処理してくれます。
SPIが防ぐ代表的なネットワーク攻撃
具体的に、SPIがどのような攻撃から私たちを守っているのかを挙げてみましょう。
まず挙げられるのが、「SYNフラッド攻撃」です。
これは、接続要求の信号(SYN)だけを大量に送り、サーバーの処理能力を麻痺させる攻撃です。
SPIは接続が完了しない不完全なセッションを監視し、異常なパケットの流入を制限します。
次に、「IPスプーフィング(IPなりすまし)」もSPIによって阻止されることが多い攻撃です。
送信元のIPアドレスを偽装して内部ネットワークに侵入しようとする試みも、通信の履歴と矛盾があれば破棄されます。
さらに、ポートスキャンの影響を最小限に抑える効果もあります。
外部からランダムにポートへアクセスして脆弱性を探る行為に対しても、SPIは無反応を貫くことでルーターの存在を隠蔽します。
SPIのパフォーマンスへの影響について
これほど高度な処理を行うとなると、インターネットの通信速度が低下するのではないかと心配される方もいるかもしれません。
確かに、SPIは全てのパケットの中身を検査するため、非常に古いルーターや処理能力の低い機器ではボトルネックになる可能性がありました。
しかし、近年のWi-Fiルーターは処理能力が劇的に向上しており、SPIによる遅延は体感できないレベルになっています。
むしろ、不正なパケットを早い段階で効率よく破棄することで、無駄な通信処理を省く効果も期待できます。
セキュリティとパフォーマンスのバランスにおいて、SPIは極めて効率的な解決策と言えます。
SPI設定時の注意点と運用方法
多くのWi-Fiルーターにおいて、SPIは「ファイアウォール設定」の一部としてデフォルトで「有効」になっています。
基本的には、この設定を無効にすることは推奨されません。
ただし、オンラインゲームや特定のVPN接続、特殊なサーバー公開を行う際に、稀にSPIが正常な通信を誤検知してブロックすることがあります。
もし通信トラブルが発生した場合は、SPIそのものをオフにするのではなく、特定の通信を「例外」として許可する設定を検討してください。
また、SPIはあくまでネットワーク層からトランスポート層での防御を担うものです。
メールに添付されたウイルスや、不正なWebサイトの内容そのものを防ぐ「アプリケーション層」の防御とは異なる点に注意してください。
総合的なセキュリティを高めるためには、SPIだけでなく、ウイルス対策ソフトや定期的なファームウェア更新を併用することが重要です。
最新ルーターにおけるSPIの進化
最近のWi-Fi 6/6E対応ルーターなどでは、SPIはさらに洗練されたアルゴリズムへと進化しています。
AIを活用して通信パターンを分析し、より巧妙になったサイバー攻撃を検知するモデルも登場しています。
また、IoTデバイスが普及した現代では、SPIがスマート家電特有の通信挙動を保護する役割も担っています。
私たちは意識せずとも、SPIという「見えない守護神」の恩恵を日々受けているのです。
まとめ
Wi-Fiルーターのセキュリティにおいて、SPI(ステートフル・パケット・インスペクション)は欠かすことのできない最重要機能の一つです。
単なるパケットの通過・拒否の判定にとどまらず、通信の文脈を読み取って動的に対処するその仕組みは、非常に合理的で強力です。
静的なフィルタリングでは防ぎきれない巧妙な攻撃から、私たちのデジタルライフを常に守ってくれています。
もしご自身のルーター設定を確認する機会があれば、このSPI機能が正しく動作しているかをぜひチェックしてみてください。
設定を有効に保ち、ルーターのファームウェアを最新の状態に維持することが、最も手軽で効果的なセキュリティ対策となります。
目に見えないところで働くSPIの重要性を正しく理解し、安全なネットワーク環境を維持していきましょう。