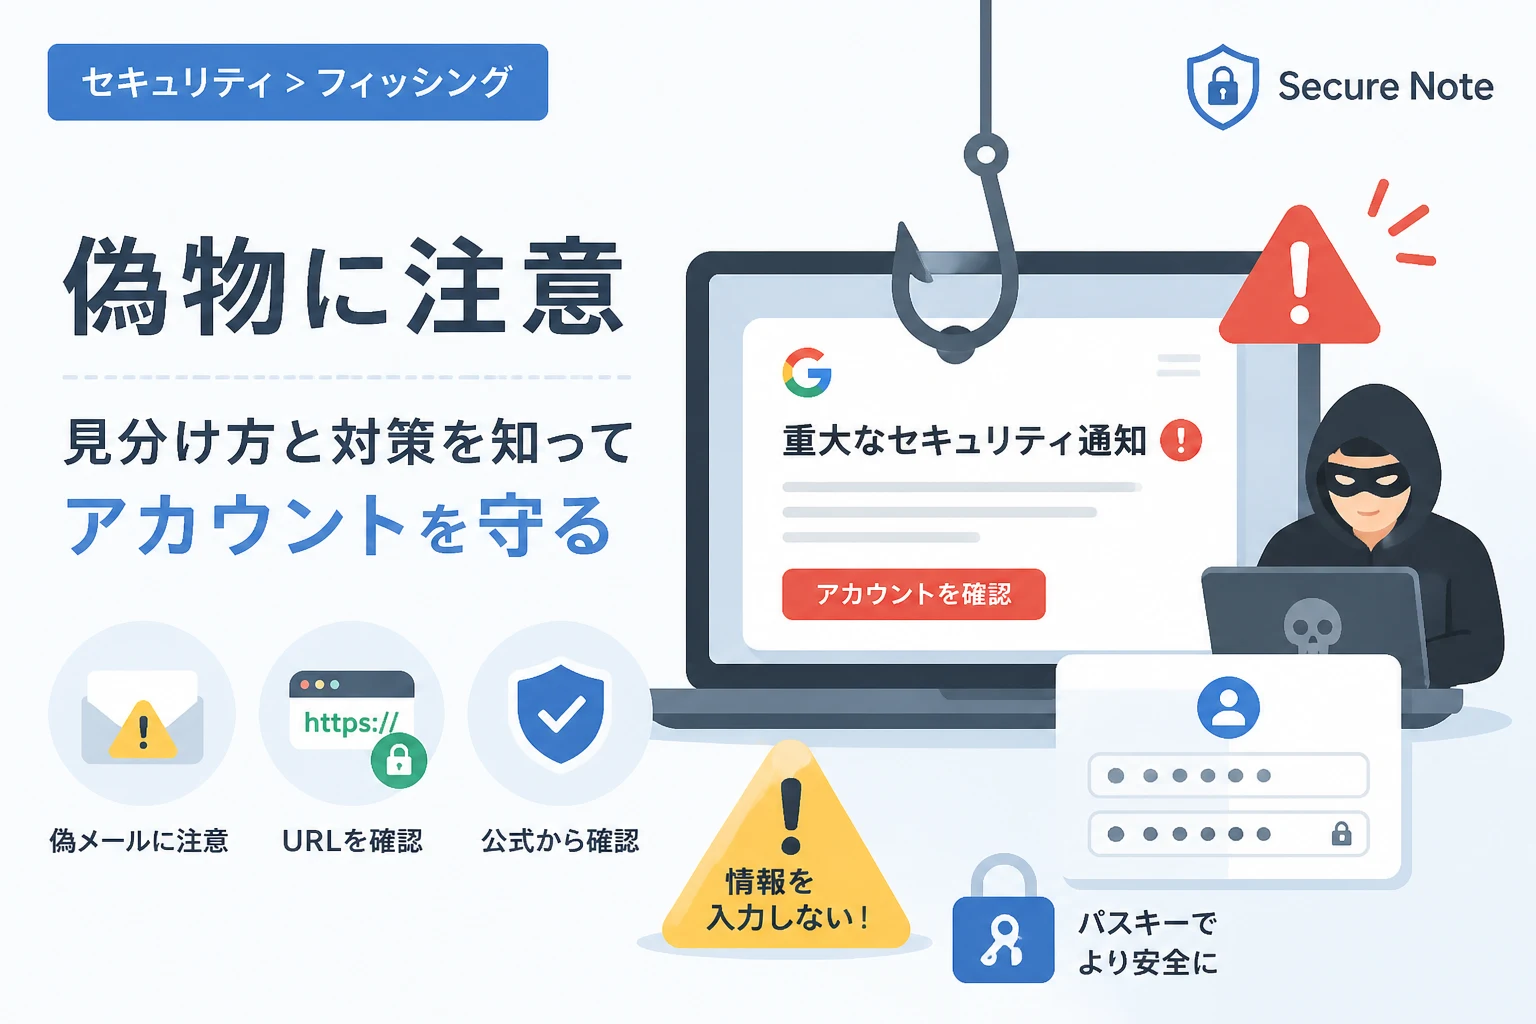
Googleから届く「重大なセキュリティ通知」というメールは、多くの方が一度は目にしたことがあるはずです。
アカウントの安全を守るための重要な仕組みですが、近年はこの通知を精巧に模倣したフィッシング詐欺が急増しています。
一見すると公式からの連絡に見えるため、焦ってリンクをクリックしてしまうユーザーが後を絶ちません。
本記事では、Googleを騙る偽のセキュリティ通知の事例や、本物と偽物を確実に見分けるためのポイントを詳しく解説します。
正しい知識を身につけることで、あなたの大切なアカウント情報をサイバー攻撃から守りましょう。
フィッシング詐欺に悪用される「重大なセキュリティ通知」の正体
Googleは、新しいデバイスからのログインやパスワードの変更など、アカウントに大きな変化があった際に自動で通知を送信します。
この通知はユーザーの安心感を高めるためのものですが、攻撃者はこの「公式からの警告」という権威性を悪用します。
「あなたのアカウントが危険にさらされている」というメッセージは、受信者に強い心理的圧迫感を与えます。
人間は急かされると冷静な判断力を失いやすいため、攻撃者にとってはこの「重大なセキュリティ通知」という件名は非常に効率的なツールなのです。
なぜGoogleアカウントが執拗に狙われるのか
Googleアカウントは、単なるメールツール以上の価値を現代社会で持っています。
Gmailには個人情報やビジネスの機密情報が蓄積されており、Googleドライブには重要な書類が保存されています。
さらに、多くのWebサービスにおいて「Googleでログイン」という連携機能が使われていることも大きな要因です。
一度Googleアカウントを乗っ取ることができれば、攻撃者はそのユーザーが連携している他のサービスにも芋づる式にアクセスできる可能性があります。
そのため、攻撃者は手間をかけてでも、Googleの公式通知を完璧にコピーした偽メールを作成するのです。
巧妙化するソーシャルエンジニアリングの手法
フィッシング詐欺は、技術的な脆弱性よりも人間の心理的な隙を突く「ソーシャルエンジニアリング」の一種です。
偽の通知メールでは、「24時間以内に確認しないとアカウントが停止されます」といった具体的な期限を設定することがあります。
このような時間的な制限を課すことで、ユーザーに「詳しく調べる」暇を与えないように仕向けています。
また、深夜や早朝など、判断力が低下している時間帯を狙って送信されるケースも確認されています。
偽物の「重大なセキュリティ通知」に見られる特徴と具体的な事例
偽のセキュリティ通知には、細部を観察するといくつかの違和感が隠されています。
ここでは、実際に報告されているフィッシングメールの事例をもとに、その特徴を掘り下げていきましょう。
送信元メールアドレスの偽装とドメインの罠
最も基本的な確認ポイントは、送信元のメールアドレスです。
本物のGoogleからの通知は、必ず@google.comなどの公式ドメインから送信されます。
しかし、攻撃者はno-reply@google-support.securityといった、一見公式に見える紛らわしいドメインを使用します。
また、表示名だけを「Google Security Team」と設定し、実際のアドレスは全く関係のないフリーメールであることも珍しくありません。
スマートフォンのメールアプリでは送信元アドレスの詳細が隠れやすいため、必ずタップして完全なアドレスを確認する必要があります。
不自然な日本語と機械翻訳の痕跡
かつてのフィッシングメールは、明らかに不自然な日本語が多く使われていました。
現在はAI技術の向上により、非常に自然な文章で構成されたメールが増えていますが、それでも違和感は残ります。
例えば、「お客様のアカウントに奇妙な活動が見られました」といった、日常的に使われない表現が混ざることがあります。
また、敬語の使い方が不適切であったり、一部の漢字が中国語のフォント(簡体字や繁体字)になっていたりする場合も要注意です。
公式の通知であれば、フォントや表現に一貫性があり、細部までデザインが整えられています。
リンク先URLの隠蔽工作
偽メールに含まれるボタンやリンクは、一見するとGoogleのログインページへ飛ぶように見えます。
しかし、実際のリンク先は攻撃者が用意したフィッシング専用の詐欺サイトです。
短縮URLサービス(bit.lyなど)を利用して転送を繰り返したり、URLの中に「google.com」という文字列を強引に混ぜ込んだりして偽装します。
パソコンであればマウスカーソルをリンクの上に乗せるだけで、画面下部に実際の遷移先URLが表示されるため、必ず確認する癖をつけましょう。
本物と偽物を見分けるための比較チェックリスト
Googleのセキュリティ通知を受け取った際、慌てて行動する前に以下の表を参考にして真偽を確認してください。
| チェック項目 | 本物の特徴 | 偽物(詐欺)の特徴 |
|---|---|---|
| 送信元アドレス | no-reply@accounts.google.comなど | フリーメールや非公式ドメイン |
| 宛名の記載 | 登録名やGmailアドレスが正確 | 「お客様へ」など漠然としている |
| リンク先URL | https://myaccount.google.com/... | 無関係な英数字の羅列や短縮URL |
| 緊急性の煽り | 事実の報告に留まる | 「24時間以内」「凍結」などの脅し |
| 要求される情報 | ログイン後の本人確認のみ | パスワードや二段階認証コードの直接入力 |
公式のGoogle通知では、メール本文中で直接パスワードやクレジットカード情報の入力を求めることは絶対にありません。
もし入力を促すような記述があれば、その時点で100%偽物であると判断して差し支えありません。
フィッシングサイトへアクセスしてしまった場合のリスク
もし偽の通知に騙されてリンクをクリックし、情報を入力してしまった場合、どのような被害が想定されるのでしょうか。
攻撃者の目的は多岐にわたりますが、最終的には金銭的な利益や情報の転売を目指しています。
アカウント情報の完全な窃取
偽のログイン画面にメールアドレスとパスワードを入力すると、その情報は即座に攻撃者のサーバーへ送信されます。
攻撃者はこの情報を使って、本物のGoogleアカウントへのログインを試みます。
ログインに成功すると、パスワードを即座に変更し、元の所有者がログインできない状態にロックアウトしてしまいます。
これにより、アカウントに紐付いたすべてのデータへのアクセス権を失うことになります。
二段階認証のリアルタイム突破(セッションハイジャック)
最近のフィッシングサイトは非常に高度化しており、二段階認証(2FA)さえも突破しようとします。
ユーザーが偽サイトでパスワードを入力すると、攻撃側のシステムが同時に本物のサイトへログインを試みます。
Googleからユーザーのスマホへ届いた確認コードを、偽サイト上でさらに入力させることで、攻撃者は二段階認証をリアルタイムで横取りします。
また、Cookie(クッキー)情報を盗み出すことで、ログイン状態そのものを乗っ取るセッションハイジャックという手法も一般化しています。
二次被害と情報の拡散
乗っ取られたアカウントは、さらなる攻撃の踏み台として利用されます。
あなたのGmailから連絡先リストの全員に対して、同様のフィッシングメールを送信することがあります。
友人や知人は「あなたからのメール」であれば信頼して開いてしまうため、被害が爆発的に広がってしまいます。
さらに、登録されているクレジットカード情報を使った不正決済や、プライベートな写真の流出など、被害は取り返しのつかない規模に発展する恐れがあります。
安全にアカウントの状態を確認するための正しい手順
「重大なセキュリティ通知」が届いた際、それが本物か偽物かを見分ける最も確実な方法は、「メール内のリンクを一切無視すること」です。
ここでは、安全に自分のアカウント状況を確認するためのステップを解説します。
公式の管理画面へ直接アクセスする
Googleアカウントのセキュリティに関する情報は、メールからではなく、Webブラウザのブックマークや公式アプリから確認してください。
具体的には、ブラウザのアドレスバーに myaccount.google.com と直接入力してアクセスします。
ログイン後、サイドメニューにある「セキュリティ」項目を選択すれば、最新のログインアクティビティがすべて表示されます。
もし本当に不審なログインがあったのであれば、この管理画面上に赤い警告メッセージが表示されているはずです。
管理画面に何も通知が出ていないのであれば、受け取ったメールは確実に偽物であると判断できます。
「セキュリティ診断」を活用する
Googleは、アカウントの安全性を一括でチェックできる「セキュリティ診断」機能を提供しています。
このツールを使用すると、現在ログインしているデバイスの一覧や、第三者アプリに許可している権限を簡単に確認できます。
身に覚えのないデバイスやアプリがあれば、その場でアクセス権を削除することが可能です。
定期的にこの診断を行うことで、万が一の不正ログインにも早期に気づくことができるようになります。
被害を未然に防ぐための高度なセキュリティ対策
フィッシング詐欺の手口は常に進化しているため、従来の「パスワードだけ」の守りでは不十分です。
最新のテクノロジーを活用して、アカウントの防御力を一段階引き上げましょう。
パスキー(Passkeys)の導入
Googleが強く推奨している最新の認証技術が「パスキー」です。
パスキーは、スマートフォンの指紋認証や顔認証を使ってログインする仕組みであり、「盗まれるパスワード」そのものを存在させない技術です。
パスキーを使用すれば、偽のログイン画面に情報を入力しようとしても、認証自体が成立しません。
フィッシング詐欺に対して非常に強力な耐性を持っているため、早めの移行をおすすめします。
Googleセーフブラウジングの「保護強化機能」
ChromeブラウザやGmailには「Googleセーフブラウジング」という機能が搭載されています。
設定から「保護強化機能」を有効にすると、既知のフィッシングサイトや危険なダウンロードをリアルタイムで検知し、警告を表示してくれます。
AIがバックグラウンドで危険な通信を監視してくれるため、うっかりリンクを踏んでしまった際の最後の砦となります。
設定は、Googleアカウントの「セキュリティ」タブから数クリックで完了します。
万が一、情報を入力してしまった際の緊急対処法
もし「偽サイトにパスワードを入力してしまった」と気づいたら、一分一秒を争う対応が必要です。
まず、すぐに本物のGoogleアカウント設定へアクセスし、パスワードを強力なものに変更してください。
次に、「全デバイスからログアウト」を実行することで、攻撃者のログインセッションを強制的に切断します。
その後、再設定用メールアドレスや電話番号が攻撃者のものに書き換えられていないか、隅々まで確認してください。
もし既にログインできない状態になっている場合は、Googleの「アカウント復元」ページから速やかに回復手続きを開始しましょう。
まとめ
Googleを騙る「重大なセキュリティ通知」は、私たちの不安を煽り、情報を盗み出そうとする非常に危険な罠です。
攻撃者の手法は日々巧妙化していますが、「メール内のリンクは絶対に触らない」という基本原則を守れば、被害を確実に防ぐことができます。
不審な通知を受け取ったときは、一度深呼吸をして、ブラウザのブックマークから直接公式サイトを確認する余裕を持ってください。
また、パスキーの導入やセキュリティ診断の実施など、先手を打った対策を行うことが、最も効果的な防御策となります。
デジタルの世界では「疑うこと」も、自分と周囲の安全を守るための立派なリテラシーであることを忘れないでください。