インターネット技術の進歩に伴い、自宅のネットワーク環境を外部から利用する機会が飛躍的に増加しています。
リモートデスクトップによる遠隔操作や、ネットワークHDD(NAS)へのアクセス、オンラインゲームのマルチプレイなど、その用途は多岐にわたります。
これらのサービスを円滑に利用するために、ルーターの「ポート開放」という設定が必要になる場面が少なくありません。
しかし、ポート開放はインターネットという広大な公衆網に向けて、自宅のネットワークに「専用の入り口」を作る行為であることを忘れてはいけません。
本記事では、ポート開放が抱えるセキュリティ上のリスクを詳細に分析し、サイバー攻撃から身を守るための安全な代替案を提示します。
ポート開放の仕組みと利用される背景
ルーターは通常、外部からの不要な通信を遮断するファイアウォールとしての機能を備えています。
家庭内ネットワークで使用されるIPアドレスは「プライベートIPアドレス」と呼ばれ、そのままではインターネット側から直接通信することはできません。
ここでルーターは「NAT(ネットワークアドレス変換)」という機能を用いて、グローバルIPアドレスとプライベートIPアドレスを紐付けています。
ポート開放とは、特定のポート番号を指定して、外部からの通信を特定のネットワーク機器へ転送するように設定することを指します。
この設定を行うことで、外部の端末が自宅内のサーバーやデバイスを特定し、通信を確立することが可能になります。
例えば、Webサーバーを公開する場合は80番や443番、リモートデスクトップであれば3389番といった特定のポートを開放します。
このように利便性を向上させるための技術ですが、本来は閉じているはずの扉を意図的に開ける行為であることを理解しなければなりません。
なぜ多くのユーザーがポート開放を行うのか
最も一般的な理由は、オンラインゲームにおける通信環境の改善です。
一部の対戦型ゲームでは、プレイヤー同士が直接通信を行うP2P方式を採用しており、ポートが閉じているとマッチングが成立しないことがあります。
また、個人でマイクラサーバーなどのゲームサーバーを構築する場合にも、参加者が接続するための窓口としてポート開放が必要です。
次に多いのが、自宅に設置したNASや監視カメラの映像を外出先から確認したいという需要です。
さらに、近年ではスマートホームデバイスの操作をより低遅延で行うために、ポート開放を検討する上級ユーザーも存在します。
ルーターのポート開放が抱える重大なリスク
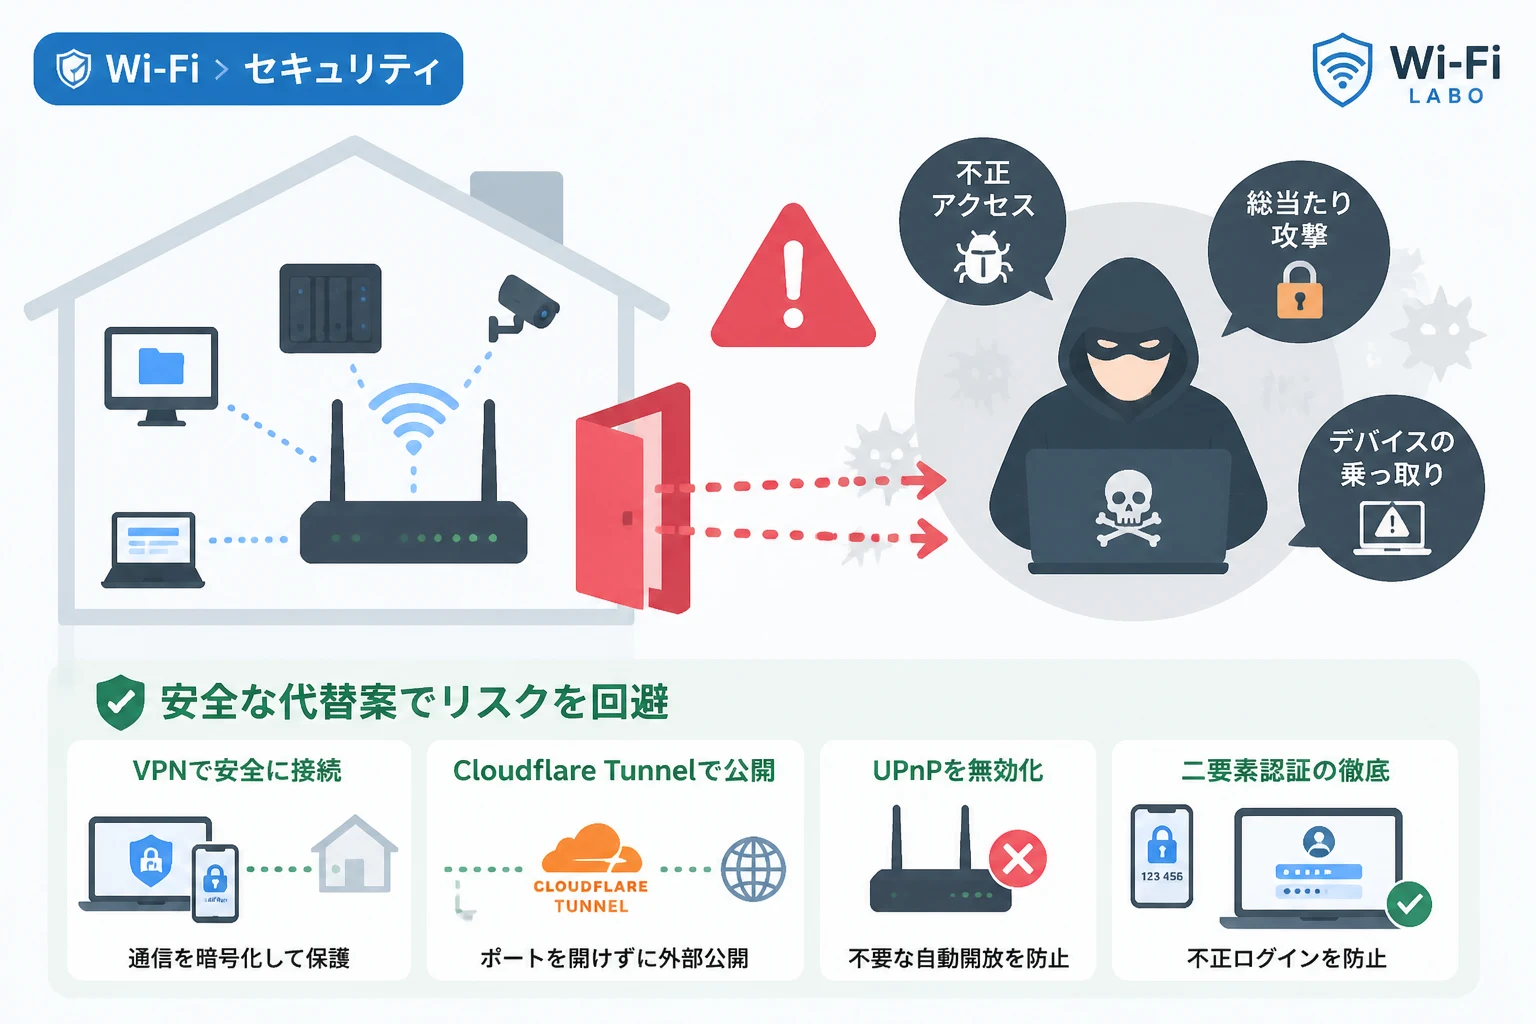
ポートを開放するということは、世界中のサイバー攻撃者に対して「ここから侵入可能です」と宣言しているようなものです。
インターネット上では、常にボットと呼ばれる自動プログラムが稼働しており、無差別にポートスキャンを実行しています。
一度ポートが開放されていることが検知されると、そのポートで動作しているサービスに対する攻撃が開始されます。
脆弱性を突いた不正アクセス
ポートの先で動作しているソフトウェアやファームウェアに脆弱性がある場合、致命的な被害を受ける可能性があります。
攻撃者は既知の脆弱性を利用して、パスワードを入力することなくシステムへ侵入を試みます。
特に古いNASや安価なネットワークカメラなどは、セキュリティアップデートが放置されていることが多く、格好の標的となります。
ひとたび侵入を許せば、内部ネットワークの全デバイスが危険にさらされることになります。
ブルートフォース攻撃(総当たり攻撃)
ポートが開放されているサービスに対して、パスワードを力任せに推測して入力し続ける攻撃です。
リモートデスクトップ(RDP)などはこの攻撃を受けやすく、簡単なパスワードを設定している場合は数分で突破される恐れがあります。
攻撃者は、辞書攻撃と呼ばれる手法を併用し、よく使われるパスワードの組み合わせを瞬時に試行します。
DDoS攻撃の踏み台にされる危険性
開放されたポートを通じてデバイスが乗っ取られた場合、そのデバイスが別のサイトを攻撃するための「踏み台」として悪用されることがあります。
知らないうちに自分が加害者となり、サイバー犯罪に加担してしまうリスクも無視できません。
特にIoT機器は計算資源が限られていますが、大量の機器が連携することで強力なDDoS攻撃のソースとなり得ます。
ポート開放のリスクを比較する
以下の表は、一般的な接続方法とそれに関連するリスクのレベルをまとめたものです。
| 接続手法 | 利便性 | セキュリティリスク | 主な懸念事項 |
|---|---|---|---|
| ポート開放 | 高い | 非常に高い | 脆弱性への直接攻撃、不正アクセス |
| UPnP利用 | 非常に高い | 高い | 意図しないポート開放、制御不能 |
| VPN接続 | 中程度 | 低い | 設定の複雑さ、通信速度の低下 |
| ZTNA / トンネル | 高い | 非常に低い | 外部サービスの依存、設定スキル |
安全な代替案1:VPN(仮想プライベートネットワーク)の活用
ポートを直接開放する代わりに、最も推奨されるのがVPN(Virtual Private Network)の導入です。
VPNを利用すると、外出先の端末と自宅のネットワークの間に暗号化された専用のトンネルを構築できます。
これにより、インターネット越しでありながら、あたかも自宅のWi-Fiに接続しているかのような状態で通信が可能です。
WireGuardの導入
最新のVPNプロトコルである「WireGuard」は、高速でありながら強力な暗号化技術を備えています。
従来のOpenVPNに比べて設定が簡素であり、バッテリー消費も抑えられるため、モバイル端末からの利用に最適です。
最近の高級ルーターには標準でWireGuardサーバー機能が搭載されているモデルも増えています。
TailscaleなどのメッシュVPN
設定の難しさを解消した「Tailscale」や「ZeroTier」といったサービスも非常に有効です。
これらは「メッシュVPN」と呼ばれ、ルーターの設定(ポート開放)を一切変更することなく、安全なP2P接続を確立します。
複雑なIPアドレスの管理も不要で、初心者でも数分で安全なリモートアクセス環境を構築できるのが特徴です。
安全な代替案2:ゼロトラスト・ネットワーク・アクセス(ZTNA)
VPNに代わる次世代のセキュリティ概念として、ゼロトラスト・ネットワーク・アクセス(ZTNA)が注目されています。
これは「何も信頼しない」という前提に基づき、アクセスのたびに厳格な認証を行う仕組みです。
Cloudflare Tunnelの利用
「Cloudflare Tunnel」は、ポート開放を行うことなく、内部のサーバーを外部に公開できる強力なツールです。
自宅のサーバーからCloudflareのエッジサーバーに対してアウトバウンドの接続を確立し、そこを経由して通信を行います。
ルーターのインバウンドポートをすべて閉じたままにできるため、外部からの直接的な攻撃を完全に遮断できます。
以下は、Linuxサーバー上でCloudflare Tunnelをセットアップする際の簡易的なコマンド例です。
# Cloudflare公式エージェントのインストール
curl -L https://github.com/cloudflare/cloudflared/releases/latest/download/cloudflared-linux-amd64 -o cloudflared
chmod +x cloudflared

# トンネルの認証と作成(ブラウザでの認証が必要)
./cloudflared tunnel login
./cloudflared tunnel create my-home-server

# 設定ファイルの作成後、トンネルを起動
./cloudflared tunnel run my-home-server2026-05-13T10:00:00Z INF Starting tunnel tunnelID=xxxx-xxxx-xxxx
2026-05-13T10:00:01Z INF Connected to NRT (Narita, Japan)
2026-05-13T10:00:02Z INF Each ingress rule has now been loaded.この手法を用いれば、グローバルIPアドレスが変動する環境であっても、安定して外部からのアクセスを確保できます。
家庭内ネットワークを守るための追加対策
代替案を導入したとしても、基本的なセキュリティ対策を怠ってはいけません。
ネットワークの入り口を守るだけでなく、内部にあるデバイス自体の防御力を高めることが重要です。
UPnP(ユニバーサルプラグアンドプレイ)の無効化
多くのルーターで初期設定が有効になっている「UPnP」機能は、セキュリティ上の脆弱性になることが多々あります。
UPnPは、デバイスのリクエストに応じてルーターが自動的にポートを開放する便利な機能です。
しかし、マルウェアがこの機能を利用して、勝手に攻撃用のバックドアを作成するリスクがあります。
特別な理由がない限り、ルーターの設定画面からUPnP機能をオフにすることを強く推奨します。
ルーターのファームウェアを常に最新にする
ルーター自体の脆弱性を突かれると、すべての対策が無意味になってしまいます。
メーカーから提供されるセキュリティアップデートは、発見された脆弱性を修正するための重要なパッチです。
自動更新機能を有効にするか、定期的に管理画面にログインして更新の有無を確認してください。
二要素認証(2FA)の徹底
VPNやクラウドサービスを利用する場合、IDとパスワードだけの管理では不十分です。
ワンタイムパスワードやスマートフォンの承認を利用した「二要素認証」を必ず設定しましょう。
これにより、万が一パスワードが流出したとしても、第三者による不正ログインを未然に防ぐことができます。
まとめ
ルーターのポート開放は、正しく管理されれば便利な機能ですが、現代のインターネット環境においてはリスクが非常に高い手法と言わざるを得ません。
不用意なポート開放は、サイバー攻撃者に自宅の鍵を渡しているのと同じ状態を作り出してしまいます。
これからのホームネットワーク構築においては、「ポートを開けない」ことを基本戦略とすべきです。
本記事で紹介したVPNやCloudflare Tunnelなどの代替案を活用することで、利便性とセキュリティを両立させることが可能です。
まずはご自身のルーターの設定を見直し、不要なポートが開放されていないか、UPnPが有効になっていないかを確認することから始めてみてください。
安全なデジタルライフを送るためには、最新の技術を正しく理解し、適切なツールを選択する姿勢が不可欠です。