デジタルデータが資産としての価値を持つ現代において、データの保護は企業や個人を問わず最優先事項の一つです。
しかし、日常的に利用している「同期(シンク)」機能を「バックアップ」と同じものだと誤解しているケースが少なくありません。
この誤解は、いざという時のデータ復旧を不可能にし、セキュリティ上の大きな脆弱性となるリスクを孕んでいます。
本記事では、バックアップと同期の根本的な違いを整理し、セキュリティの観点からどのように使い分けるべきかを詳しく解説します。
バックアップの基本的な仕組みと役割
バックアップとは、ある時点におけるデータの複製を作成し、元のデータとは別の場所に保存する行為を指します。
その最大の目的は、データが破損、消失、または誤って削除された際に、過去の状態へ復元(リカバリ)することにあります。
バックアップの「非連続性」という特徴
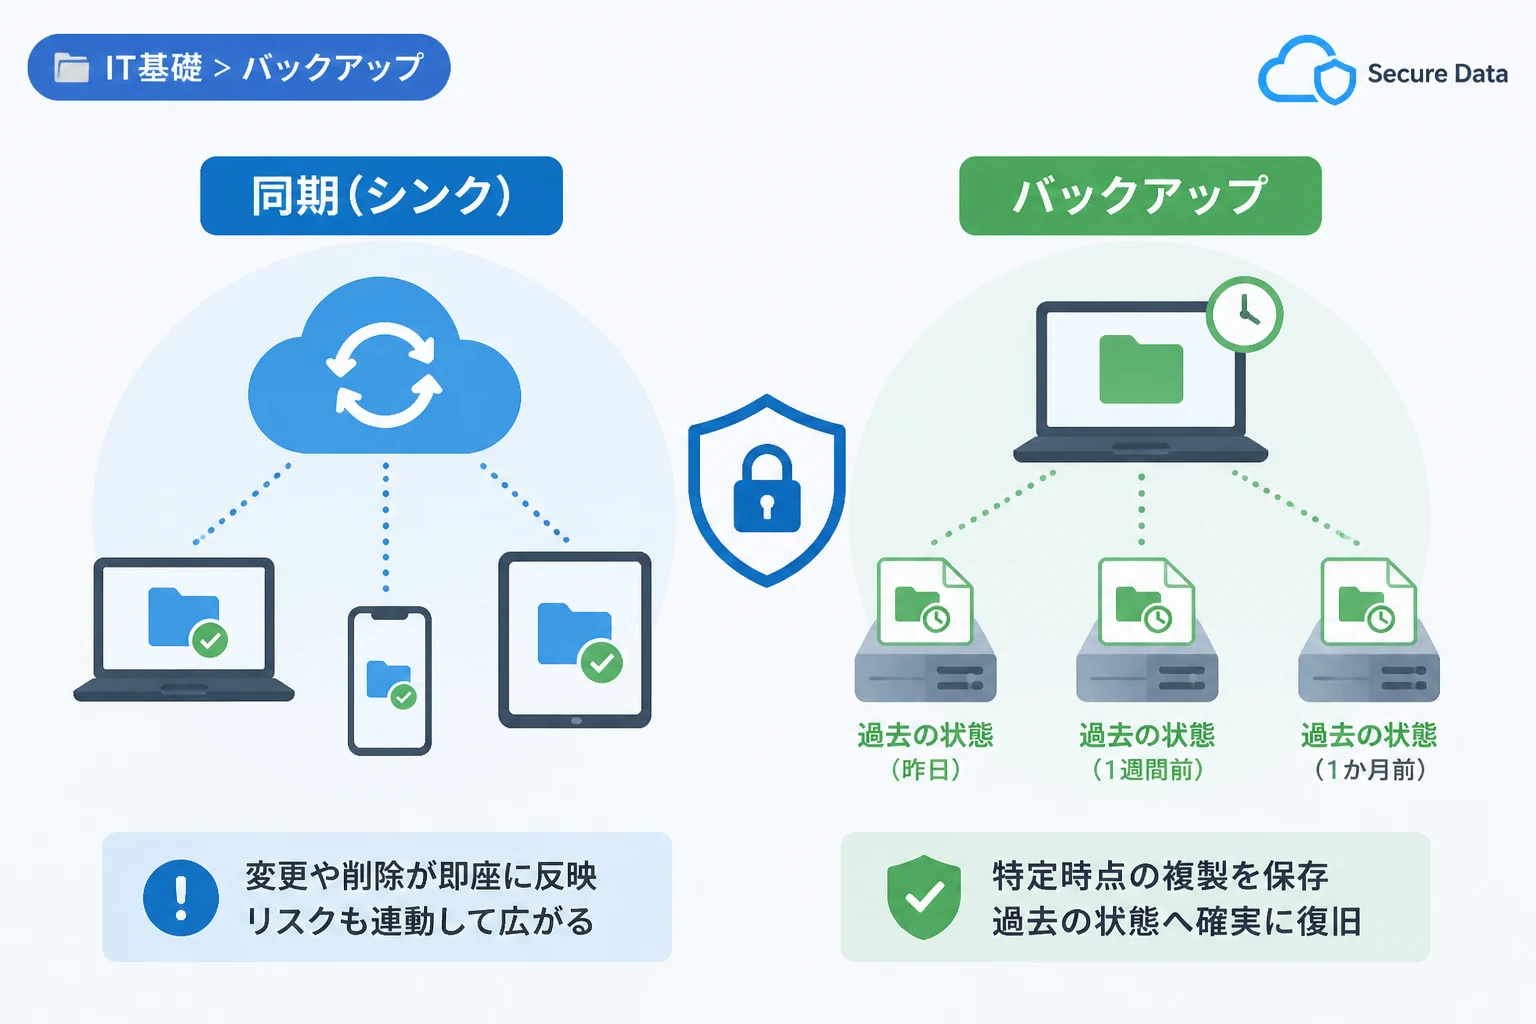
バックアップの大きな特徴は、特定のタイミングでのスナップショットを保存するという点です。
例えば、毎日20時にバックアップを実行するように設定している場合、その時点のデータがアーカイブとして保存されます。
これは「非連続的」なコピーであり、バックアップ後に元データが変更されても、次のバックアップまでは保存されたアーカイブは変化しません。
この性質により、「過去の特定の時点」に遡ってデータを復元できるというメリットが生まれます。
バックアップの種類と保存方法
効率的なデータ保護のために、バックアップにはいくつかの手法が存在します。
「フルバックアップ」は、対象となるすべてのデータを毎回コピーする方法で、最も確実ですが時間と容量を消費します。
「差分バックアップ」は、前回のフルバックアップから変更された部分のみを保存する方式です。
「増分バックアップ」は、前回のバックアップから変更された部分のみを保存し、ストレージ容量を節約します。
セキュリティレベルを高めるためには、これらの手法を組み合わせて適切に運用することが求められます。
同期(シンク)の基本的な仕組みと役割
一方で、同期(シンク)とは、2つ以上の異なる場所にあるデータ群を常に同一の状態に保つ仕組みを指します。
代表的なサービスには、Dropbox、OneDrive、Google ドライブなどのクラウドストレージサービスが挙げられます。
同期の「リアルタイム性」と利便性
同期の主な目的は、場所やデバイスを選ばずに常に最新のデータへアクセス可能にすることにあります。
パソコンで編集したファイルが、即座にスマートフォンやタブレットでも反映されるのは同期のおかげです。
この仕組みは業務の効率化や、チーム内での最新情報の共有において非常に強力なツールとなります。
しかし、この「リアルタイムで同じ状態にする」という性質が、バックアップとは決定的に異なる動作を生みます。
双方向同期と単方向同期
同期には大きく分けて「双方向同期」と「単方向同期」の2つのパターンがあります。
双方向同期は、一方の端末でファイルを削除すると、もう一方の端末やクラウド上のファイルも自動的に削除されます。
単方向同期は、マスターとなる場所から一方的にデータをコピーし、ミラーリングを行う方式です。
一般的に私たちが「同期」と呼ぶものの多くは、データの編集や削除が即座に連動する双方向同期を指しています。
バックアップと同期の比較表
バックアップと同期の主な違いを理解するために、以下の比較表にまとめました。
| 比較項目 | バックアップ | 同期(シンク) |
|---|---|---|
| 主な目的 | データの保護と復旧(リカバリ) | 最新データの共有・利便性の向上 |
| 反映のタイミング | 定期的(スケジュール設定など) | リアルタイム(即時反映) |
| データの関係性 | 過去のコピーを独立して保管 | 常に全ての場所で同一の状態 |
| 削除への耐性 | 元データが消えても影響なし | 一方が消えると他方も消える |
| 世代管理 | 可能(過去の状態に戻せる) | 限定的(多くは最新版のみ) |
セキュリティの観点から見る「同期」のリスク
利便性の高い同期機能ですが、セキュリティ対策として考えた場合には重大な欠点があります。
ここからは、セキュリティ担当者が知っておくべき同期の落とし穴について解説します。
ランサムウェア攻撃による共倒れ
最も深刻なリスクの一つが、ランサムウェアによる感染被害です。
ランサムウェアはデータを暗号化し、身代金を要求するマルウェアですが、同期機能はこの被害を拡大させる原因となります。
もしパソコン内のファイルが暗号化されると、同期ツールはそれを「データの更新」として検知します。
すると、クラウド上の正常だったファイルも即座に暗号化されたデータへ上書きされてしまいます。
このように、同期は「悪い状態」も忠実に再現してしまうため、バックアップの代わりにはなり得ません。
ヒューマンエラーによるデータ喪失
誤操作によるファイルの削除や上書きも、同期環境下では致命的な結果を招きます。
不要だと思って削除したフォルダが、実は共有フォルダで他人のデバイスからも消えてしまったというトラブルは後を絶ちません。
「ゴミ箱」機能で救える場合もありますが、同期タイミングによっては復旧が困難になるケースも存在します。
同期はデータの可用性を高めますが、データの安全性(保全性)を担保するものではないことを強く認識すべきです。
セキュリティを強化する正しいバックアップの運用
安全なデータ管理を実現するためには、同期に頼るのではなく、真のバックアップ戦略を立てる必要があります。
ここでは、セキュリティの専門家が推奨する運用のポイントを紹介します。
「3-2-1ルール」の徹底
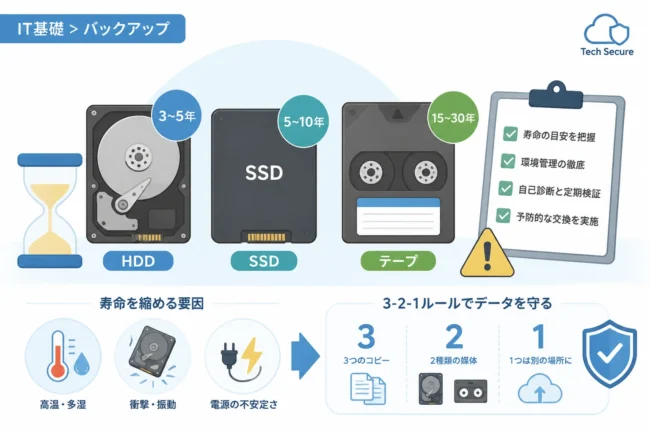
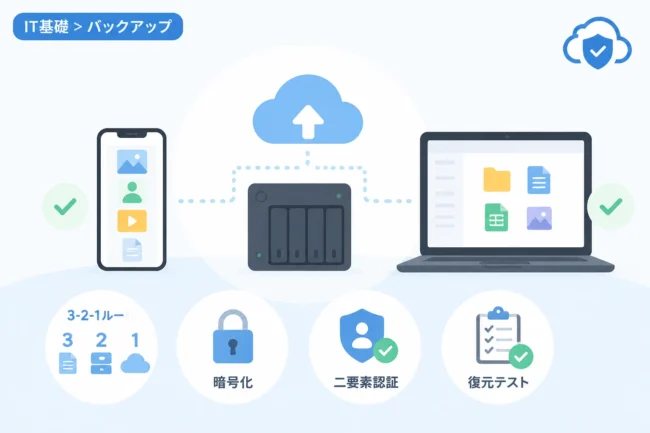
データ保護の鉄則として知られているのが「3-2-1ルール」です。
これは、3つ以上のデータコピーを持ち、2種類以上の異なるメディアに保存し、1つは物理的に離れた場所に保管するという原則です。
例えば、パソコン内の実データに加え、社内のNASにバックアップを取り、さらに遠隔地のクラウドストレージにもバックアップを保存します。
同期ツールを使っている場合でも、その同期先とは別に独立したバックアップ専用のアーカイブを持つことが重要です。
世代管理(バージョン管理)の重要性
セキュリティ事故に対応するためには、過去の複数の時点に遡れる「世代管理」が不可欠です。
昨日のデータ、1週間前のデータ、1ヶ月前のデータといった具合に、時間を遡って復元できる体制を整えましょう。
これにより、ランサムウェアに感染した直前の綺麗な状態のデータを確実に救い出すことが可能になります。
最近のバックアップソフトには、ランサムウェア特有の挙動を検知してバックアップファイルを保護する機能も備わっています。
バックアップデータの「不変性(イミュータビリティ)」
高度なセキュリティを求めるなら、一度書き込んだら変更や削除が不可能な「不変ストレージ」の活用を検討してください。
攻撃者が管理者権限を奪取した場合、バックアップデータそのものを削除しようと試みることがあります。
しかし、オブジェクトロック機能などの不変性を備えたストレージであれば、一定期間は削除操作を受け付けません。
これが、現代のサイバー脅威に対する最強の防衛策の一つとなります。
同期(シンク)を安全に活用するための注意点
同期機能を否定するわけではありません。
その利便性を活かしつつリスクを抑える方法を学びましょう。
同期対象の最小化
すべてのデータを同期対象にするのではなく、現在作業中のアクティブなファイルのみに限定することをお勧めします。
長期保存が必要なアーカイブデータや重要な個人情報などは、同期フォルダには置かず、堅牢なバックアップ環境で管理すべきです。
情報の重要度に応じた「データの仕分け」がセキュリティの第一歩です。
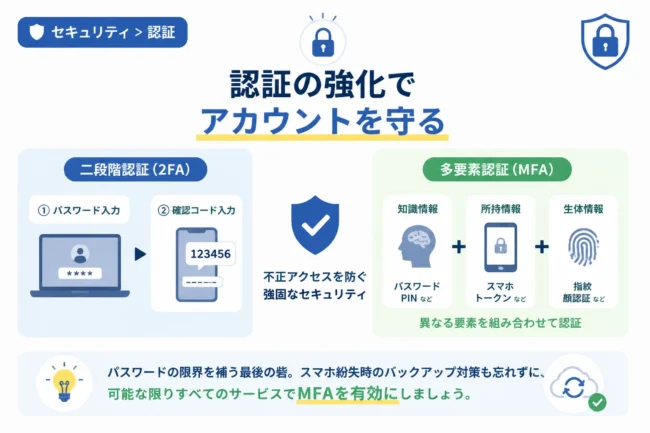
多要素認証(MFA)の導入
同期サービスの多くはクラウドベースであるため、アカウントが乗っ取られるとすべての同期データが流出・破壊されます。
IDとパスワードだけでなく、スマートフォンアプリによる承認やセキュリティキーを用いた多要素認証を必ず有効にしてください。
どれほどバックアップを取っていても、同期サービスという入り口が破られては元も子もありません。
クラウド側の履歴保存機能の確認
一部の高機能な同期サービス(ビジネス版のOneDriveやGoogle ドライブなど)には、簡易的な世代管理機能が含まれています。
しかし、これはあくまで付加機能であり、バックアップ専用ソフトほど柔軟かつ長期の保存は保証されません。
利用しているサービスの履歴保存期間が「30日間」なのか、あるいはそれ以上なのかを事前に把握しておくことが大切です。
ケース別:バックアップと同期の使い分け例
具体的なシチュエーションを想定して、どちらの機能を使うべきか見ていきましょう。
プロジェクトの共同作業をする場合
チームメンバーでExcelファイルを共同編集したり、資料をリアルタイムで共有したりする場合は「同期」が最適です。
常に最新のバージョンを確認でき、作業効率が最大化されます。
OSやアプリケーションの設定を保護する場合
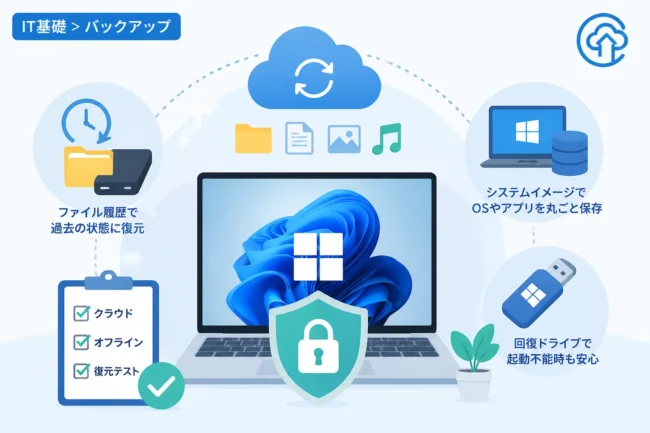
パソコンが故障した際に、システムを丸ごと元通りに復元したい場合は「バックアップ」が必要です。
同期ツールではOSの設定やインストール済みアプリの状態までは保護できません。
イメージバックアップという手法を用いる必要があります。
過去の経理書類を保存する場合
法的に保存が義務付けられている書類などは、誤削除のリスクを排除するため「バックアップ」で厳重に保管すべきです。
日常的に同期フォルダに入れておくと、不注意による上書きのリスクに晒されます。
よくある質問:同期サービスがあればバックアップは不要か?
結論から申し上げますと、同期サービスがあっても、別途バックアップは絶対に必要です。
「同期しているから安心」という油断が、ランサムウェア被害の際に企業の事業継続を困難にするケースが多々あります。
同期は「利便性のための複製」であり、バックアップは「生存のための複製」であるという明確な目的意識を持ってください。
セキュリティインシデントは「いつか起こるもの」として考え、復旧できる体制を整えるのがプロフェッショナルのリスク管理です。
まとめ
本記事では、バックアップと同期の仕組みの違い、そしてセキュリティにおける重要性について解説しました。
バックアップは「過去の時点への復元」を目的とし、同期は「現在のデータの共通化」を目的としています。
同期は非常に便利ですが、ランサムウェアや誤操作によるデータ消失を防ぐ機能としては不十分です。
「3-2-1ルール」に基づき、同期機能とは別に独立したバックアップを運用することが、最も確実なデータ保護に繋がります。
現在の運用状況を見直し、同期とバックアップの「ハイブリッド運用」で、安心・安全なデジタル環境を構築しましょう。