近年、企業のテレワーク導入や拠点間連携に欠かせないインフラとなっているVPN(仮想プライベートネットワーク)を狙ったサイバー攻撃が急増しています。
大手電子部品メーカーのアルプスアルパイン株式会社は、自社が利用している外部VPNシステムへの不正アクセスを確認したと発表しました。
この事案は、同社のシステム保守を請け負う委託先事業者を経由して被害が拡大したという、典型的なサプライチェーン攻撃の側面を持っています。
本記事では、今回の不正アクセスの経緯や想定されるリスク、そして企業が教訓とすべきセキュリティ対策について解説します。
不正アクセスの概要と発覚の経緯
アルプスアルパイン株式会社の発表によると、不正アクセスの発端は社外の委託先事業者における異変でした。
同社の社内システム保守を委託している事業者の環境において、外部からの不正アクセスの痕跡が確認されたことがすべての始まりです。
委託先から第一報が入ったのは3月18日のことであり、そこから詳細な調査が開始されました。
その後の調査の結果、委託先の環境だけでなく、アルプスアルパインのサーバに対しても不正アクセスが行われていたことが4月13日に判明しました。
事象の発生から事実確認までに一定の期間を要しており、攻撃者が巧妙に痕跡を隠蔽していた可能性が推察されます。
不正アクセスのタイムライン
今回の事案における発生から公表までの流れを以下の表にまとめました。
| 日付 | 出来事 |
|---|---|
| 3月18日 | 委託先事業者より、不正アクセスの痕跡を確認した旨の連絡を受ける |
| 4月13日 | 委託先による調査の結果、アルプスアルパインのサーバへの不正アクセスが判明 |
| 4月27日 | 事案の発生と現状について公式にプレスリリースを配信 |
委託先を経由する「サプライチェーン攻撃」の脅威
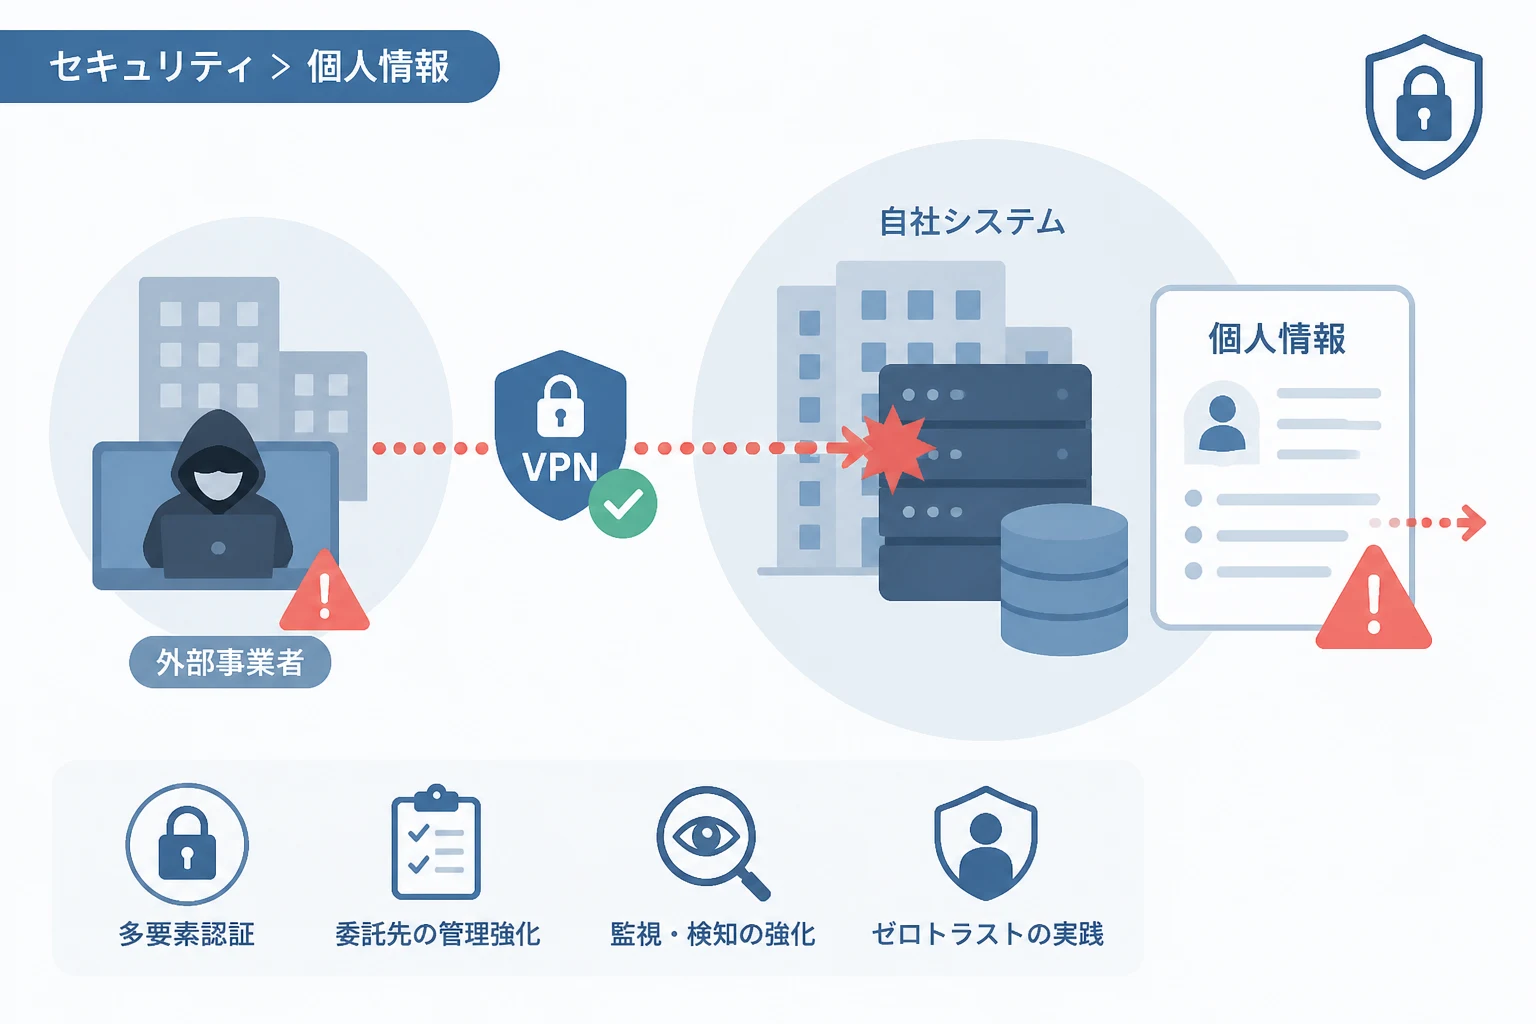
今回の不正アクセスで特筆すべき点は、自社のシステムへ直接侵入されたのではなく、保守管理を委託している外部組織が踏み台にされたという点です。
このような手法はサプライチェーン攻撃と呼ばれ、セキュリティの強固な本部を直接狙う代わりに、守りの手薄な関連企業や委託先を標的にします。
委託先事業者は正当なアクセス権限を持っていることが多いため、攻撃者がそのアカウントを奪取した場合、侵入を検知することが非常に困難になります。
今回のケースでも、外部VPNシステムという「正規の入り口」が悪用されたことにより、被害の把握に時間を要したと考えられます。
企業は自社だけでなく、提携先や委託先のセキュリティ基準についても厳格に管理する必要性が改めて浮き彫りとなりました。
想定される被害と個人情報流出のリスク
今回の不正アクセスにより、最も懸念されているのが個人情報の流出です。
アルプスアルパインの発表では、社内システムへアクセスするために登録されている個人情報が、外部から閲覧された可能性を完全には否定できないとしています。
サーバ内に保存されていた氏名やログインID、連絡先などの情報が攻撃者の手に渡った恐れがあります。
現時点では情報の悪用による具体的な被害報告は確認されていないとのことですが、同社は慎重に調査を継続しています。
万が一、認証情報が流出した場合、他のシステムへの二次被害やなりすまし攻撃に繋がるリスクも無視できません。
閲覧された可能性のある情報の範囲
具体的にどのような情報がリスクにさらされているのか、現在判明している範囲は以下の通りです。
- システムに登録されているユーザーの個人情報
- 社内システムへのアクセス権限に関するデータ
- その他、当該サーバ内に格納されていた業務関連情報
外部VPNシステムにおけるセキュリティ対策の重要性
VPNシステムは外部から社内ネットワークへ接続するための便利な道具ですが、ひとたび脆弱性を突かれれば致命的な侵入口となります。
特に、脆弱性を放置したまま運用されているVPN機器や、多要素認証(MFA)が導入されていない環境は絶好の標的です。
今回の事案を受け、多くの企業では外部接続環境の見直しが急務となっています。
IDとパスワードだけの認証に頼るのではなく、物理デバイスや生体認証を組み合わせた強固な認証基盤を構築することが推奨されます。
また、万が一の侵入を前提として、内部ネットワークでの活動を制限する「ゼロトラスト」の考え方を取り入れることも有効です。
定期的なログの監視と異常検知のアラート設定を強化し、不審な動きを即座に察知できる体制を整えなければなりません。
まとめ
アルプスアルパインの事例は、外部VPNと委託先管理という、現代の企業活動における「急所」を突かれたものでした。
自社のセキュリティ対策が万全であっても、ビジネスパートナーを介したリスクは常に存在し続けています。
今後は、委託先を含めた包括的なセキュリティチェックと、異常発生時の迅速な情報共有体制の構築が重要です。
個人情報流出の可能性が少しでも認められる場合は、速やかな公表と対象者への案内を行う誠実な対応が、企業の信頼回復への第一歩となります。
サイバー攻撃の手口は日々進化しているため、私たちは常に最新の情報に基づいた防衛策を講じなければなりません。