デジタルサービスの普及に伴い、私たちは日常的に数多くのWebサイトやアプリケーションでアカウントを作成し、ログインを行っています。
しかし、従来のパスワード認証には、忘却のリスクや使い回しによる流出リスク、さらには巧妙化するフィッシング詐欺などの課題が長年付きまとってきました。
こうしたセキュリティ上の脆弱性と利便性の低さを根本から解決する技術として、現在大きな注目を集めているのが「パスキー(Passkeys)」です。
パスキーは、従来のパスワードを必要としない「パスワードレス認証」の標準規格であり、GoogleやApple、Microsoftといった主要なIT企業がこぞって導入を進めています。
本記事では、次世代の認証基盤となるパスキーの仕組みや安全性、そして私たちが享受できる具体的なメリットについて詳しく解説します。
パスキー(Passkeys)とは何か?
パスキーとは、パスワードを一切使わずにWebサイトやアプリへ安全にログインするための新しい認証手段のことです。
これは「FIDO(ファイド)アライアンス」と「W3C(ワールド・ワイド・ウェブ・コンソーシアム)」によって策定された国際標準規格に基づいています。
従来のパスワード認証では、ユーザーが文字列を作成し、それをサービス側のサーバーと共有して照合することで本人確認を行っていました。
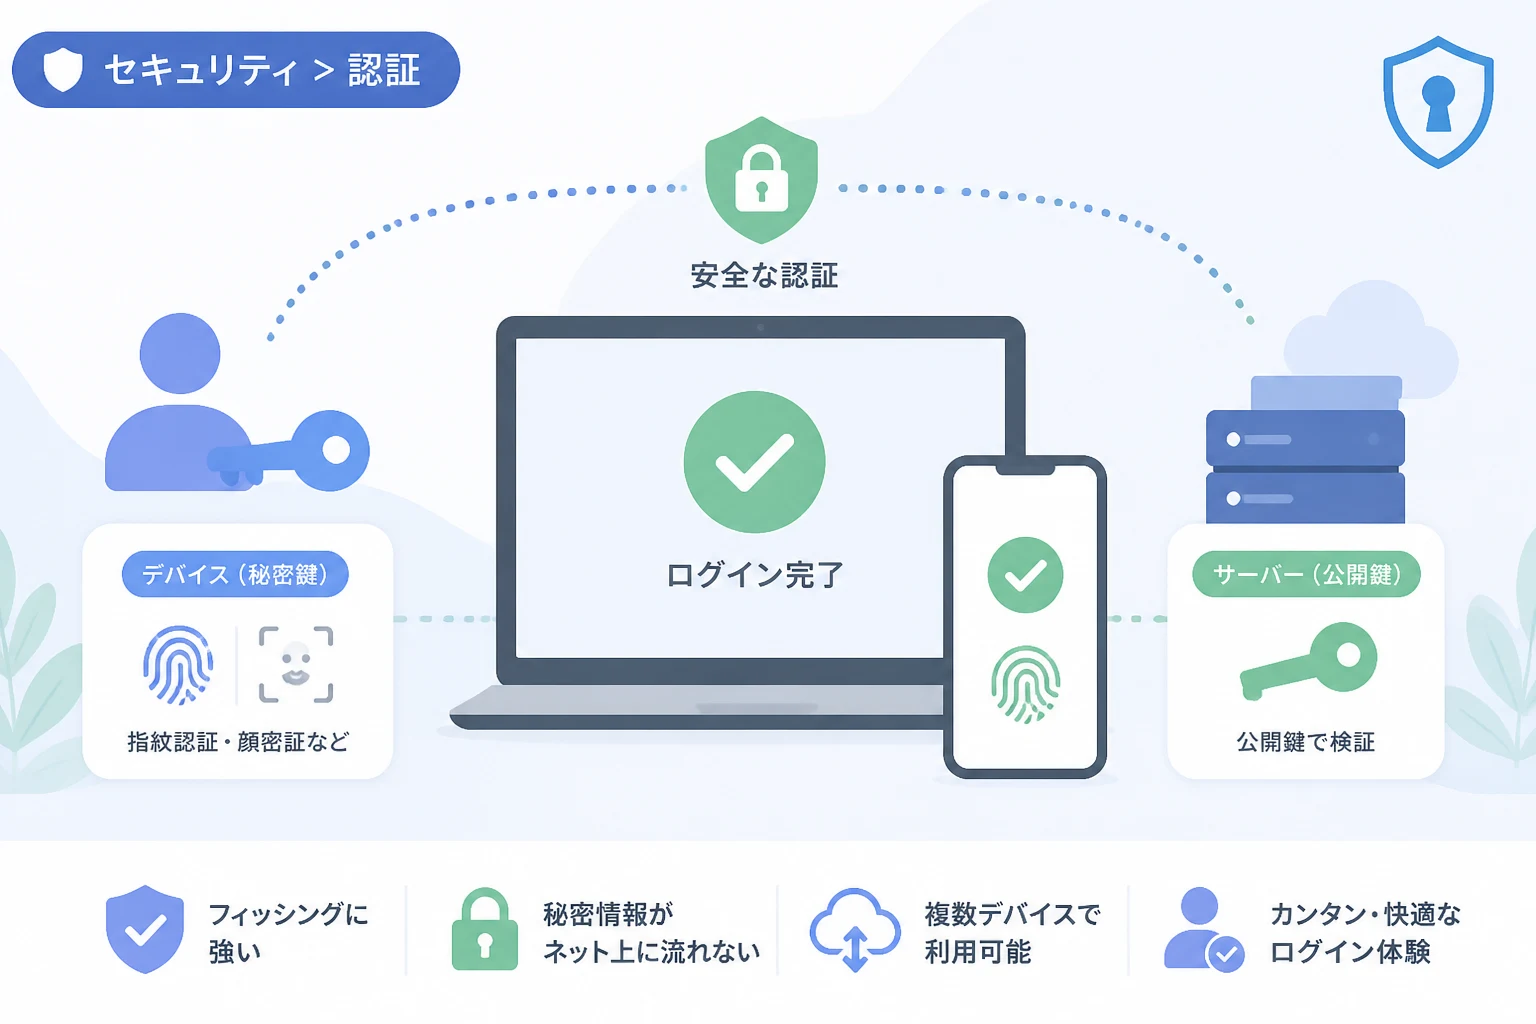
これに対しパスキーでは、スマートフォンやPCなどのデバイス自体に保存されたデジタル鍵を使用して認証を行います。
ユーザーがログインする際は、デバイスのロック解除に使用する「指紋認証」「顔認証」「PINコード」などを実行するだけで完了します。
つまり、「何を覚えているか(パスワード)」ではなく「何を持っているか(デバイス)」と「誰であるか(生体情報)」を組み合わせた認証へとシフトしているのです。
この仕組みにより、複雑なパスワードを記憶したり管理したりする手間から、ユーザーは完全に解放されることになります。
パスキーが機能する仕組みと技術的背景
パスキーの背後にある技術は、非常に堅牢な「公開鍵暗号」という仕組みによって支えられています。
ユーザーが特定のサービスでパスキーを作成すると、デバイス内で「ペア」となる2つのデジタル鍵が生成されます。
一つはデバイス内に厳重に保管され、外部には決して送信されない「秘密鍵」です。
もう一つは、サービスのサーバー側に登録される「公開鍵」です。
ログインの際には、サーバーから送られてくる「チャレンジ」と呼ばれるデータに対して、デバイス内の秘密鍵を使って署名を行います。
サーバーは受け取った署名を、事前に登録されている公開鍵で検証することで、正当なユーザーであることを確認します。
このプロセスの最大の特徴は、ネットワーク上を秘密の情報が流れることがないという点にあります。
万が一、サービス側のサーバーから公開鍵の情報が盗み出されたとしても、それだけではログインを行うことは不可能です。
このように、パスキーは数学的に証明された高度なセキュリティアルゴリズムによって、私たちのログイン情報を保護しています。
FIDO2とWebAuthnの役割
パスキーを実現している具体的な技術仕様として「FIDO2」と「WebAuthn(Web Authentication)」が挙げられます。
FIDO2は、パスワードを使わない認証を実現するための包括的なフレームワークです。
WebAuthnは、ブラウザがWebサーバーとやり取りして公開鍵認証を行うための標準API(規約)を指します。
これらの規格が共通化されているため、異なるメーカーのOSやブラウザ間でも、同じようにパスキーを利用することが可能になっています。
パスワード認証とパスキーの比較
従来のパスワード認証とパスキーの違いを、以下の表にまとめました。
| 比較項目 | 従来のパスワード | パスキー |
|---|---|---|
| 認証情報の記憶 | ユーザーが覚える必要がある | デバイスが管理するため不要 |
| フィッシング耐性 | 低い(盗まれる可能性がある) | 極めて高い(盗用が不可能) |
| サーバー側のリスク | 漏洩すると不正ログインされる | 公開鍵のみのため悪用できない |
| ログイン操作 | 文字列の入力が必要 | 生体認証やPINのみで完了 |
| 使い回しの問題 | 発生しやすくリスクが高い | サービスごとに個別の鍵が生成される |
この表からわかる通り、パスキーはセキュリティと利便性の両面で、従来のパスワードを大きく上回る性能を持っています。
パスキーが高い安全性を誇る理由
なぜパスキーが「最も安全な認証手段の一つ」と言われているのか、その理由は主に3つの防御性能に集約されます。
フィッシング詐欺を物理的に無効化する
フィッシング詐欺は、偽のログインサイトに誘導してユーザーにパスワードを入力させる手口です。
しかし、パスキーは特定のサービス(ドメイン)と強固に紐付けられているため、偽サイトで認証を行おうとしても動作しません。
秘密鍵は正しいサイトにしか反応しないため、ユーザーが騙されて操作したとしても、認証情報が攻撃者に渡ることはありません。
「推測」や「総当たり攻撃」が通用しない
パスワードは「123456」のような簡単な文字列や、名前・誕生日を組み合わせたものが多く、攻撃者によって推測されるリスクがありました。
パスキーは非常に長いビット数の暗号鍵であるため、人間の推測やコンピュータによる総当たり攻撃(ブルートフォース攻撃)で解読することは実質的に不可能です。
サーバーからの情報漏洩に強い
従来のシステムでは、サーバー側にハッシュ化されたパスワードが保存されていましたが、これが漏洩すると解析されるリスクがありました。
パスキーの場合、サーバーが持っているのは「公開鍵」だけであり、これ自体には秘密の情報は含まれていません。
そのため、サービス事業者からデータが流出したとしても、ユーザーのアカウントが乗っ取られる心配がないのです。
パスキーの利便性と同期の仕組み
パスキーは当初、一つのデバイスに固定される仕組みでしたが、現在は複数のデバイスで共有できる「マルチデバイス対応」が標準となっています。
Appleの「iCloudキーチェーン」やGoogleの「Googleパスワードマネージャー」、Microsoftのアカウント同期機能を通じて、パスキーはクラウド経由で同期されます。
例えば、iPhoneで作成したパスキーを使って、同じApple IDでログインしているiPadやMacからログインすることが可能です。
これにより、スマートフォンを機種変更した際でも、新しいデバイスでログインするだけでパスキーをそのまま引き継ぐことができます。
また、PCでログインしようとした際に、手元のスマートフォンでQRコードを読み取って生体認証を行う「クロスデバイス認証」も利用できます。
この柔軟な同期と連携の仕組みこそが、パスキーが急速に普及している大きな要因の一つと言えるでしょう。
パスキーを利用する際の注意点
非常に優れたパスキーですが、利用にあたって理解しておくべき注意点もいくつか存在します。
クラウドエコシステムへの依存
パスキーはOSベンダーの提供するクラウド機能に依存して同期されることが多いため、特定のプラットフォーム(AppleやGoogleなど)にロックインされる側面があります。
異なるプラットフォーム間での移行を検討する場合、パスキーの管理をどうするかを事前に考慮しておく必要があります。
ただし、最近ではパスワードマネージャーアプリもパスキーに対応し始めており、ベンダーに依存しない管理方法も増えています。
デバイスのロック解除手段の保護
パスキーの安全性は、デバイス自体のロック解除(生体認証やPIN)の安全性に依存しています。
推測されやすい単純なPINコードを他人に知られてしまうと、デバイスを盗まれた際にパスキーを悪用されるリスクが生じます。
デバイスのセキュリティ自体を強固に保つことが、パスキーを安全に使うための大前提となります。
すべてのサイトが対応しているわけではない
パスキーは普及の途上にある技術であり、世界中のすべてのサービスが対応しているわけではありません。
現在でもパスワード入力を必須としているサイトは多いため、当面の間はパスワード管理とパスキー利用を並行して行う必要があります。
ビジネス環境におけるパスキーの重要性
企業におけるセキュリティ対策としても、パスキーは非常に重要な役割を果たします。
従業員のパスワード管理不足によるインシデントは、企業にとって多大な損失を招く可能性があります。
パスキーを導入することで、フィッシングによるアカウント乗っ取りを事実上ゼロに近づけることができるため、ゼロトラストモデルの実現に大きく寄与します。
また、多要素認証(MFA)を導入する際の「SMS認証の手間」や「認証アプリの操作」といった従業員の負担も、パスキーによる生体認証であれば大幅に軽減されます。
セキュリティレベルを向上させつつ、業務効率も向上させることができる点が、ビジネスシーンで評価されている理由です。
まとめ
パスキーは、長年続いてきた「パスワードによる認証」の歴史を塗り替える画期的なテクノロジーです。
公開鍵暗号方式による強固なセキュリティと、生体認証による快適なユーザー体験を高い次元で両立させています。
私たちはもはや、大量の複雑なパスワードを覚える必要も、フィッシング詐欺に怯える必要もなくなろうとしています。
主要なWebサービスでパスキーの利用が可能になっている今、まずは身近なアカウントから設定を始めてみてはいかがでしょうか。
パスワードのない、より安全で便利なデジタルライフは、すでに私たちのすぐそばまで来ています。