Apple IDは、iPhoneやMacなどのApple製品を利用する上で欠かせない非常に重要なアカウント情報です。
近年、このApple IDを盗み取ろうとするフィッシングメールの手口が非常に巧妙化しており、多くの被害が報告されています。
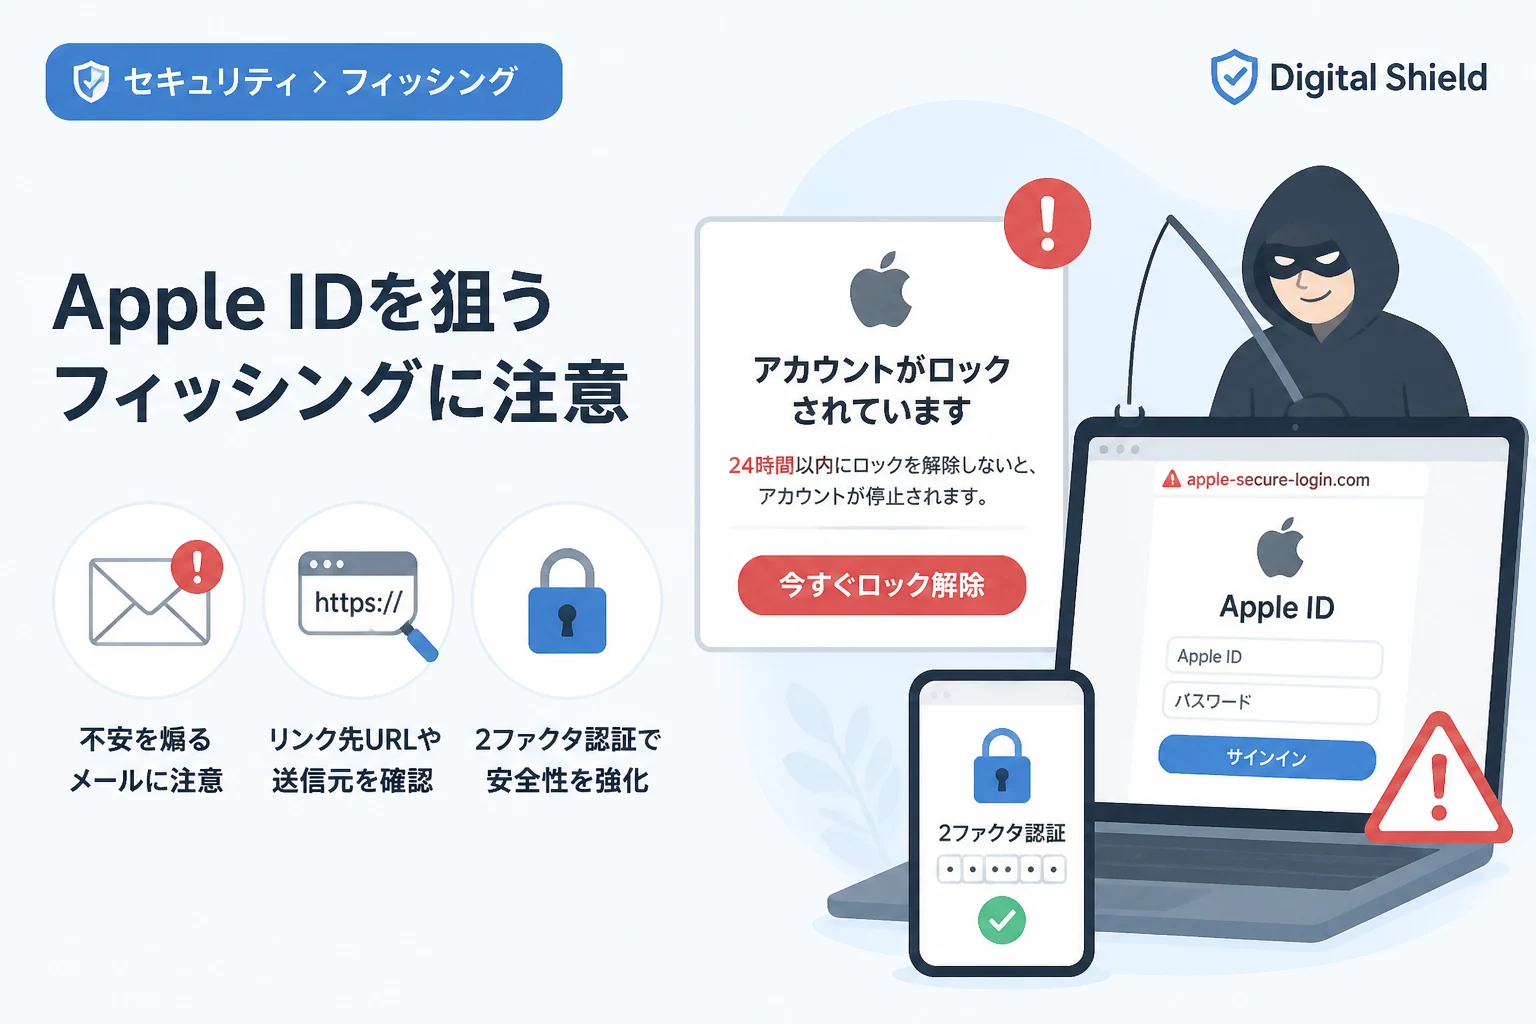
特に「あなたのアカウントがロックされました」という警告を装う手法は、ユーザーの焦りを誘うため非常に成功率が高いとされています。
本記事では、Apple IDのロック解除を促す最新のフィッシングメールの手口と、それを見抜くための具体的なポイントをプロの視点から解説します。
フィッシングメールが「ロック解除」を装う心理的理由
サイバー攻撃者は、ユーザーを騙すために「緊急性」と「不安」という二つの心理的要素を巧みに利用します。
Apple IDがロックされると、アプリのダウンロードやiCloudへのアクセス、さらにはApple Payでの支払いなど、日常生活に不可欠な機能が制限されてしまいます。
攻撃者はこのような「不便さ」を強調し、ユーザーに冷静な判断をさせる時間を与えずに偽のリンクをクリックさせようと試みます。
「24時間以内に手続きをしないとアカウントが永久に削除される」といった脅し文句が含まれている場合、その多くはフィッシング詐欺であると疑うべきです。
公式なサービスにおいて、ユーザーに対して極端に短い期限を設けて情報の更新を迫ることはまずありません。
最新のフィッシングメールに見られる特徴的な手口
現在のフィッシングメールは、一見しただけでは本物と区別がつかないほどデザインが洗練されています。
ここでは、特によく見られる3つのパターンを紹介します。
1. セキュリティアラートを装うパターン
「お客様のApple IDが第三者によって不正にアクセスされた可能性があるため、セキュリティ保護のためにアカウントをロックしました」という内容です。
このメールには、「身に覚えのないログイン試行」があったことを示す詳細な場所や時刻が記載されていることがあります。
ユーザーは自分のアカウントを守りたいという正義感から、自ら偽のロック解除ページへと進んでしまいます。
2. 不審な購入履歴やサブスクリプションを装うパターン
高額なアプリの購入や、身に覚えのないサブスクリプションの契約完了を通知する内容です。
「注文をキャンセルする場合はこちら」というボタンを用意し、キャンセル手続きのためにログインを促します。
お金に関わる問題であるため、ユーザーは慌ててボタンをクリックしてしまう傾向があります。
3. システムアップデートや規約改定を装うパターン
Appleの利用規約が変更された、あるいはシステムのアップグレードが必要であるという名目で情報を更新させる手法です。
「情報を更新しないとApple IDが利用停止になる」と警告し、情報を入力させようとします。
偽メールを見分けるための重要なチェックポイント
フィッシングメールを回避するためには、メールを受け取った際に「違和感」に気づくことが重要です。
送信元のメールアドレスを詳細に確認する
メールの差出人名が「Apple Support」となっていても、実際のメールアドレスが公式のものであるとは限りません。
例えば、apple-id-support@example.com のように、Appleのドメイン(apple.com)ではないアドレスから送信されている場合は詐欺です。
スマートフォンのメールアプリでは詳細なアドレスが隠れている場合があるため、必ずタップして全アドレスを確認するようにしてください。
宛名が「お客様」や「メールアドレス」になっていないか
Appleからの公式な通知であれば、通常は登録されているユーザーの本名で呼びかけられます。
「親愛なるお客様」や「Apple ID ユーザー様」、あるいはメールアドレスそのものが宛名になっている場合は、不特定多数に送られているフィッシングメールの可能性が極めて高いです。
リンクのURLが不自然ではないか
メール内のボタンやリンクの上にマウスカーソルを合わせると(スマートフォンの場合は長押し)、リンク先のURLを確認できます。
実際のリンク先が https://apple-unlock-security.net のような、公式とは無関係な文字列を含んでいる場合はクリックしてはいけません。
フィッシングサイト(偽サイト)の巧妙な作り込み
もしリンクをクリックしてしまった場合、表示されるWebサイトが本物かどうかを判断する必要があります。
最近の偽サイトは、Appleの公式サイトのデザインを完全にコピーしており、見た目だけで判断するのは困難です。
アドレスバーのドメインを確認する
Webサイトが表示されたら、まずブラウザの上部にあるアドレスバーを確認してください。
公式サイトのドメインは apple.com ですが、偽サイトは apple-support-signin.com のように微妙に異なるドメインを使用します。
一見正しく見えても、英文字の「o(オー)」が数字の「0(ゼロ)」になっていたり、別の言語の文字が混じっていたりする「ホモグラフ攻撃」という手法も存在します。
不自然な日本語表現やフォントの違和感
海外の攻撃者が作成したサイトの場合、日本語の表現が不自然であったり、中国語フォントが混じっていたりすることがあります。
「アカウントのロックを解除するために、以下の情報を再検証してください」といった、日常的に使われない堅苦しい表現や誤字脱字に注目してください。
過剰に個人情報を要求してくる
Apple IDのロックを解除するだけの目的で、クレジットカード番号やセキュリティコード、さらには銀行の口座情報を入力させることはありません。
パスワードに加えて支払い情報の詳細まで求めてくるサイトは、間違いなくフィッシングサイトです。
公式メールとフィッシングメールの比較表
以下に、公式からの通知と一般的なフィッシングメールの違いをまとめました。
| 項目 | Apple公式メール | フィッシングメール |
|---|---|---|
| 送信元ドメイン | @apple.com, @icloud.com など | フリーメールや無関係なドメイン |
| 宛名の形式 | ユーザーの本名 | 「お客様」やメールアドレス |
| リンク先URL | apple.com を含む正規ドメイン | 複雑な文字列や似せたドメイン |
| 要求する情報 | 必要最小限の確認 | パスワード、カード番号、個人情報 |
| 言語の正確さ | 自然な日本語 | 不自然な日本語、誤字脱字 |
フィッシング詐欺に遭わないための4つの鉄則
被害を未然に防ぐためには、日頃からの心構えと設定が重要です。
1. メール内のリンクを安易にクリックしない
Apple IDに関する通知が届いた場合、メール内のリンクは使わずに、ブラウザのお気に入りから公式サイトへアクセスするか、設定アプリから状況を確認してください。
公式の通知であれば、iPhoneの設定画面に「Apple ID設定の提案」といったメッセージが表示されるはずです。
2. 2ファクタ認証(2FA)を必ず有効にする
たとえIDとパスワードを盗まれたとしても、2ファクタ認証が有効であれば、攻撃者がアカウントにログインすることは困難になります。
自分のデバイスに表示される6桁の確認コードがなければ、不正アクセスを完了させることはできません。
3. ブラウザのセキュリティ機能を活用する
Google ChromeやSafariなどの最新のブラウザには、フィッシングサイトを検知して警告を表示する機能が備わっています。
ブラウザの警告が表示された場合は、それを無視してサイトを閲覧することは絶対に避けてください。
4. パスワード管理アプリを使用する
パスワード管理アプリは、保存されているURLと現在のサイトのURLを厳密に照合します。
偽サイトにアクセスした場合、アプリが「対応するパスワードが見つかりません」と判断するため、誤入力を防ぐ強力な障壁となります。
万が一、情報を入力してしまった場合の対処法
「もしかして騙されたかもしれない」と思ったときは、一刻も早い対処が被害を最小限に抑えます。
Apple IDのパスワードを即座に変更する
まだアカウントにログインできる状態であれば、すぐにApple公式サイト(iforgot.apple.com)にアクセスし、パスワードを変更してください。
この際、他のサービスで使い回しているパスワードと同じものは避けるようにしましょう。
クレジットカードの利用停止を連絡する
クレジットカード情報を入力してしまった場合は、すぐにカード会社に連絡してカードの利用を停止してください。
不正利用が発覚する前に対処することで、金銭的な被害を防ぐことができます。
他のアカウントのパスワードも変更する
多くのユーザーが複数のサイトで同じパスワードを使い回しています。
攻撃者は入手したリストを使って他のサイト(銀行、SNS、ECサイトなど)へのログインも試みるため、関連するサービスのパスワードも変更することをお勧めします。
技術解説:フィッシングメールのHTML構造例
参考までに、攻撃者がどのようにしてリンクを偽装しているのか、その技術的な仕組みをコード例で示します。
以下のコードは、表示上のテキストと実際のリンク先が異なる仕組みを簡略化したものです。
<!-- 表示上は正規のURLに見えますが、リンク先は全く別の偽サイトです -->
<p>アカウントの安全を確保するために、こちらからログインしてください:</p>
<a href="http://fake-apple-security-site.com/login">https://appleid.apple.com</a>
このように、HTMLの a タグの href 属性に指定されたURLが、実際にジャンプする場所となります。
リンクのテキスト部分(タグの間に書かれた文字)に騙されないよう注意が必要です。
まとめ
Apple IDのロック解除を促すフィッシングメールは、今後もさらに巧妙な形へと進化していくことが予想されます。
しかし、「送信元の確認」「リンクの精査」「公式アプリからの確認」という基本を徹底すれば、被害を防ぐことは十分に可能です。
最も重要なのは、「急かされたときこそ、一度手を止めて冷静になること」です。
セキュリティ対策を強化し、安全なデジタルライフを送りましょう。
不審なメールを受け取った際は、Appleの公式サイトや警察のフィッシング対策窓口にも報告し、情報の共有に協力することも被害拡大の防止に繋がります。