近年、サイバー攻撃の手法は巧妙化の一途を辿っており、従来のパスワード認証だけでは情報の安全を確保することが極めて困難になっています。
特にフィッシング詐欺や中間者攻撃による被害は絶えず、多要素認証(MFA)の導入は企業・個人を問わず必須の要件となりました。
多要素認証にはスマートフォンを用いたSMS認証やアプリ認証など様々な形式がありますが、その中でも「最も安全」と評されるのがハードウェアセキュリティキーです。
物理的なデバイスを用いるこの認証方式は、なぜ他の手法よりも優れているのでしょうか。
本記事では、ハードウェアセキュリティキーの仕組みや導入するメリット、そして最新のセキュリティトレンドとの関連性について詳しく解説します。
ハードウェアセキュリティキーとは何か
ハードウェアセキュリティキーとは、オンラインサービスへのログイン時に本人確認を行うための物理的な専用デバイスを指します。
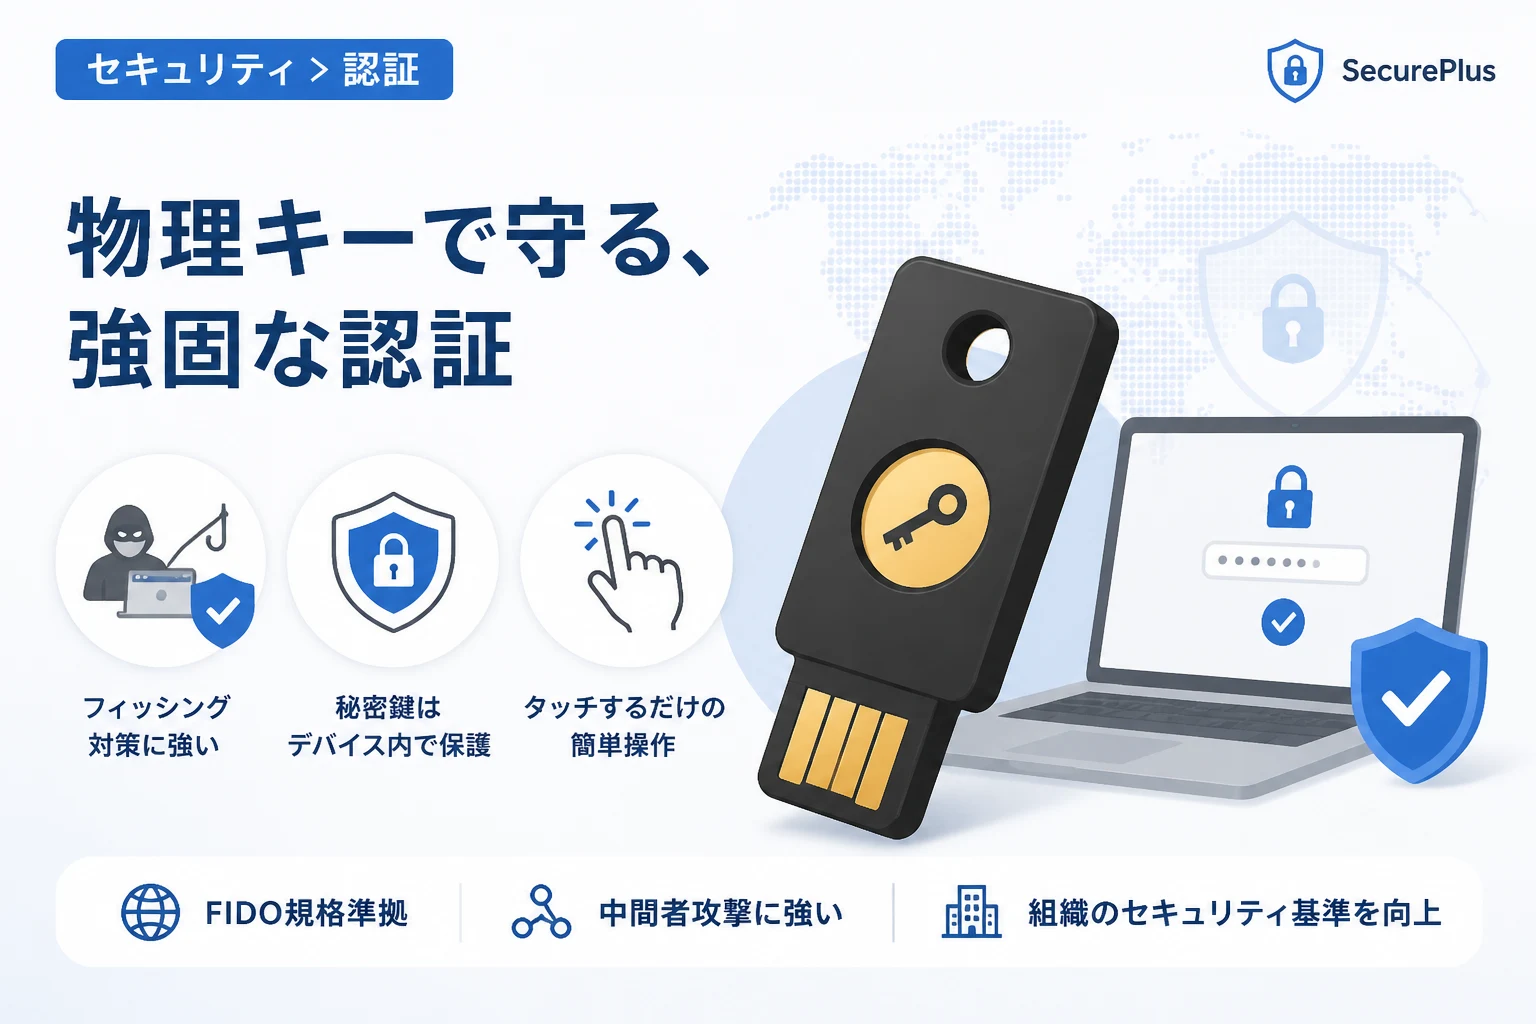
一般的にはUSBメモリのような形状をしており、PCのUSBポートに差し込んだり、スマートフォンにNFC(近距離無線通信)でかざしたりして使用します。
このデバイスの最大の特徴は、「所有物による認証」を極めて高いレベルで実現している点にあります。
従来のパスワードが「記憶」に頼る認証であるのに対し、セキュリティキーは「物理的にその場にあること」を証明の根拠とします。
現在、Google、Microsoft、Appleなどの主要なプラットフォームをはじめ、多くのウェブサービスがこのハードウェアセキュリティキーに対応しています。
FIDO(ファイド)規格による標準化
ハードウェアセキュリティキーの多くは、FIDO(Fast IDentity Online)と呼ばれる国際的な標準規格に準拠しています。
FIDO規格は、パスワードを使わずに安全な認証を実現するために策定されたもので、公開鍵暗号方式を利用しています。
認証時には、デバイス内に保存された秘密鍵とサーバー側の公開鍵を用いて署名検証が行われますが、秘密鍵自体がネットワーク上に流れることは決してありません。
この仕組みにより、万が一サービス側のサーバーがハッキングされても、ユーザーの認証情報が盗み取られるリスクを最小限に抑えられます。
ハードウェアキーの主な形状と接続方式
ハードウェアセキュリティキーには、利用シーンに合わせていくつかの形状や接続方式が存在します。
代表的なものとしては、PCで一般的に利用されるUSB Type-Aや、最新のノートPCやスマートフォンに対応したUSB Type-Cがあります。
また、iPhoneやAndroid端末で非接触認証を行うためのNFC対応モデルも広く普及しています。
一部の高度なモデルでは、Bluetoothを利用してワイヤレスで接続するものや、指紋認証センサーを搭載してさらにセキュリティを高めたものも存在します。
物理キーによる認証が「最強」とされる理由
セキュリティの専門家がハードウェアセキュリティキーを推奨する最大の理由は、フィッシング詐欺を完全に防ぐことができる点にあります。
SMS認証や認証アプリで発行されるワンタイムパスワード(OTP)は、巧妙に作られた偽のログインサイトに入力してしまうと、攻撃者にそのコードをリアルタイムで盗用される恐れがあります。
しかし、FIDO準拠のハードウェアキーは、ブラウザを介して「アクセスしているドメイン名」を厳格に確認します。
もしユーザーが偽のサイト(例:google.comに似せたg00gle.comなど)に誘導されたとしても、キーはドメインの不一致を検知して認証を拒否します。
この「オリジン結合」という仕組みこそが、人間が目視で判断できない巧妙な詐欺からアカウントを守る決定打となります。
中間者攻撃(MitM)への耐性
中間者攻撃とは、ユーザーと正規サーバーの間に攻撃者が割り込み、通信内容を傍受・改ざんする攻撃手法です。
一般的な認証方式では、この割り込みを完全に排除することは難しい課題でした。
一方で、ハードウェアセキュリティキーは通信の正当性を暗号学的に証明するため、攻撃者が途中で通信を奪取しても認証を完了させることは不可能です。
物理的な操作(ボタンを押す、指紋を当てるなど)を伴う点も、遠隔地からの不正アクセスを物理的に遮断する効果を発揮します。
多要素認証(MFA)の比較とハードウェアキーの優位性
現在普及している主な多要素認証の手法と、ハードウェアセキュリティキーの違いを理解することは非常に重要です。
以下の表は、代表的な認証方式の特性を比較したものです。
| 認証方式 | 利便性 | フィッシング耐性 | 主なリスク |
|---|---|---|---|
| SMS認証 | 高い | 低い | SIMスワップ、コード盗取 |
| 認証アプリ(OTP) | 中程度 | 低い | フィッシングサイトへの入力 |
| プッシュ通知(承認) | 高い | 中程度 | MFA疲労攻撃(連続承認ミス) |
| ハードウェアキー | 高い(挿すだけ) | 極めて高い | 物理的な紛失 |
表からわかる通り、セキュリティ強度においてハードウェアキーは他の追随を許しません。
特に企業環境においては、従業員が誤ってフィッシングサイトに情報を入力してしまうリスクを物理的にゼロにできるため、導入効果が非常に高いと言えます。
ハードウェアセキュリティキーを導入するメリット
単に「安全である」こと以外にも、ハードウェアセキュリティキーを導入するメリットは多岐にわたります。
その一つが、認証プロセスにおけるユーザー体験の向上です。
スマートフォンを取り出し、ロックを解除し、アプリを開いて6桁の数字を読み取って入力するという手間は、業務効率を下げる要因となります。
ハードウェアキーであれば、PCに差し込まれたキーを指で軽くタッチするだけで認証が完了します。
このシンプルさは、一日に何度もログインを行うナレッジワーカーにとって大きな利点となります。
管理コストの削減
企業が多要素認証を導入する際、意外な障壁となるのが「スマートフォンの業務利用」に関するポリシーです。
私物スマートフォンの利用を制限している場合や、電波の届かないセキュリティエリアでの作業が必要な場合、モバイルアプリによる認証は機能しません。
ハードウェアキーはスタンドアロンで動作するため、通信環境に依存せず、また特定のモバイルOSのアップデート等に左右されることもありません。
また、スマートフォンの故障や機種変更に伴う認証再設定のサポート工数を削減できるという側面もあります。
法規制や業界標準への準拠
金融業界や医療業界など、高いコンプライアンスが求められる分野では、多要素認証の導入が義務付けられつつあります。
米国政府のゼロトラスト戦略においては、フィッシング耐性のある多要素認証の使用が強く推奨されており、その筆頭としてハードウェアキーが挙げられています。
グローバルに事業を展開する企業にとって、国際基準に合致したセキュリティ体制を構築することは、取引先からの信頼獲得にも直結します。
導入にあたっての留意点と対策
非常に強力なハードウェアセキュリティキーですが、導入前に検討しておくべき課題もいくつか存在します。
最も大きなリスクは、デバイス自体の紛失です。
物理的なキーを失くしてしまうと、アカウントにログインできなくなる「ロックアウト」の状態に陥る可能性があります。
このリスクを回避するためには、予備のキーを登録しておく(バックアップキーの作成)ことや、管理者によるリカバリフローをあらかじめ定義しておくことが不可欠です。
コスト面での投資判断
ソフトウェアアプリによる認証は初期コストがほとんどかからないのに対し、ハードウェアキーは1本数千円から一万円程度の購入費用が発生します。
全従業員に配布する場合、一定の初期投資が必要になります。
しかし、パスワードリセットの依頼にかかるヘルプデスク費用や、一度のデータ漏洩で発生する損害賠償額を考慮すれば、長期的な投資対効果(ROI)は極めて高いと言えるでしょう。
コネクタ規格の混在
使用しているPCがUSB Type-Aであっても、持ち運び用のタブレットがUSB Type-Cである場合など、コネクタの形状が一致しない問題が生じることがあります。
最近では、Type-CとNFCの両方に対応したモデルや、Lightning端子を備えたモデルも登場しています。
社内のデバイス環境を調査し、最適なインターフェースを備えたキーを選択することがスムーズな導入の鍵となります。
最新トレンド:パスキー(Passkeys)との関係
最近のセキュリティニュースで頻繁に耳にする「パスキー(Passkeys)」も、ハードウェアセキュリティキーと同じFIDO技術をベースにしています。
パスキーには、iCloudやGoogleアカウントを介して複数のデバイス間で同期されるタイプと、特定のハードウェアに紐付くタイプの2種類があります。
ハードウェアセキュリティキーは、後者の「同期されない、デバイスに閉じたパスキー」を生成する専用デバイスとして位置づけられます。
個人利用においてはスマホ同期型のパスキーが利便性に優れますが、極めて高い機密性が求められる業務アカウントや特権IDの管理には、依然として独立したハードウェアキーが最も推奨される選択肢です。
まとめ
ハードウェアセキュリティキーは、現代のサイバー脅威からアカウントを守るための、最も堅牢な防壁の一つです。
フィッシング耐性のない認証方式に頼り続けることは、もはや許容できないリスクになりつつあります。
初期費用や紛失対策といった課題はあるものの、得られる安心感と利便性はそれらを十分に上回るものです。
まずは重要な管理者アカウントや、重要な情報を取り扱う部署から段階的に導入を検討してみてはいかがでしょうか。
物理キーによる確実な本人確認を導入することで、組織全体のセキュリティレベルを次世代の基準へと引き上げることができるはずです。