インターネット上のサービスを安全に利用するために、今やIDとパスワードだけの管理では不十分な時代となっています。
多くのWebサービスで「二段階認証」や「多要素認証」の導入が推奨されており、その中でも特に普及しているのが「認証アプリ」を利用した方法です。
しかし、初めて認証アプリを使う方にとって、なぜ数字が変わるのか、仕組みはどうなっているのかといった疑問を持つことも少なくありません。
この記事では、認証アプリで主に採用されている「TOTP」という仕組みや、そのメリット、安全に使いこなすための注意点を詳しく解説します。
認証アプリ(TOTP)とは何か?
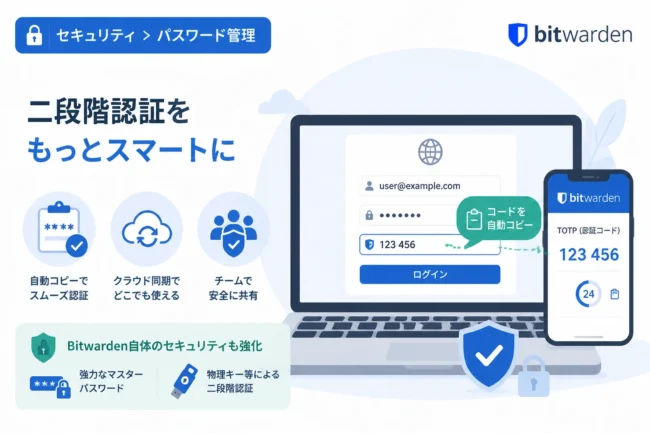
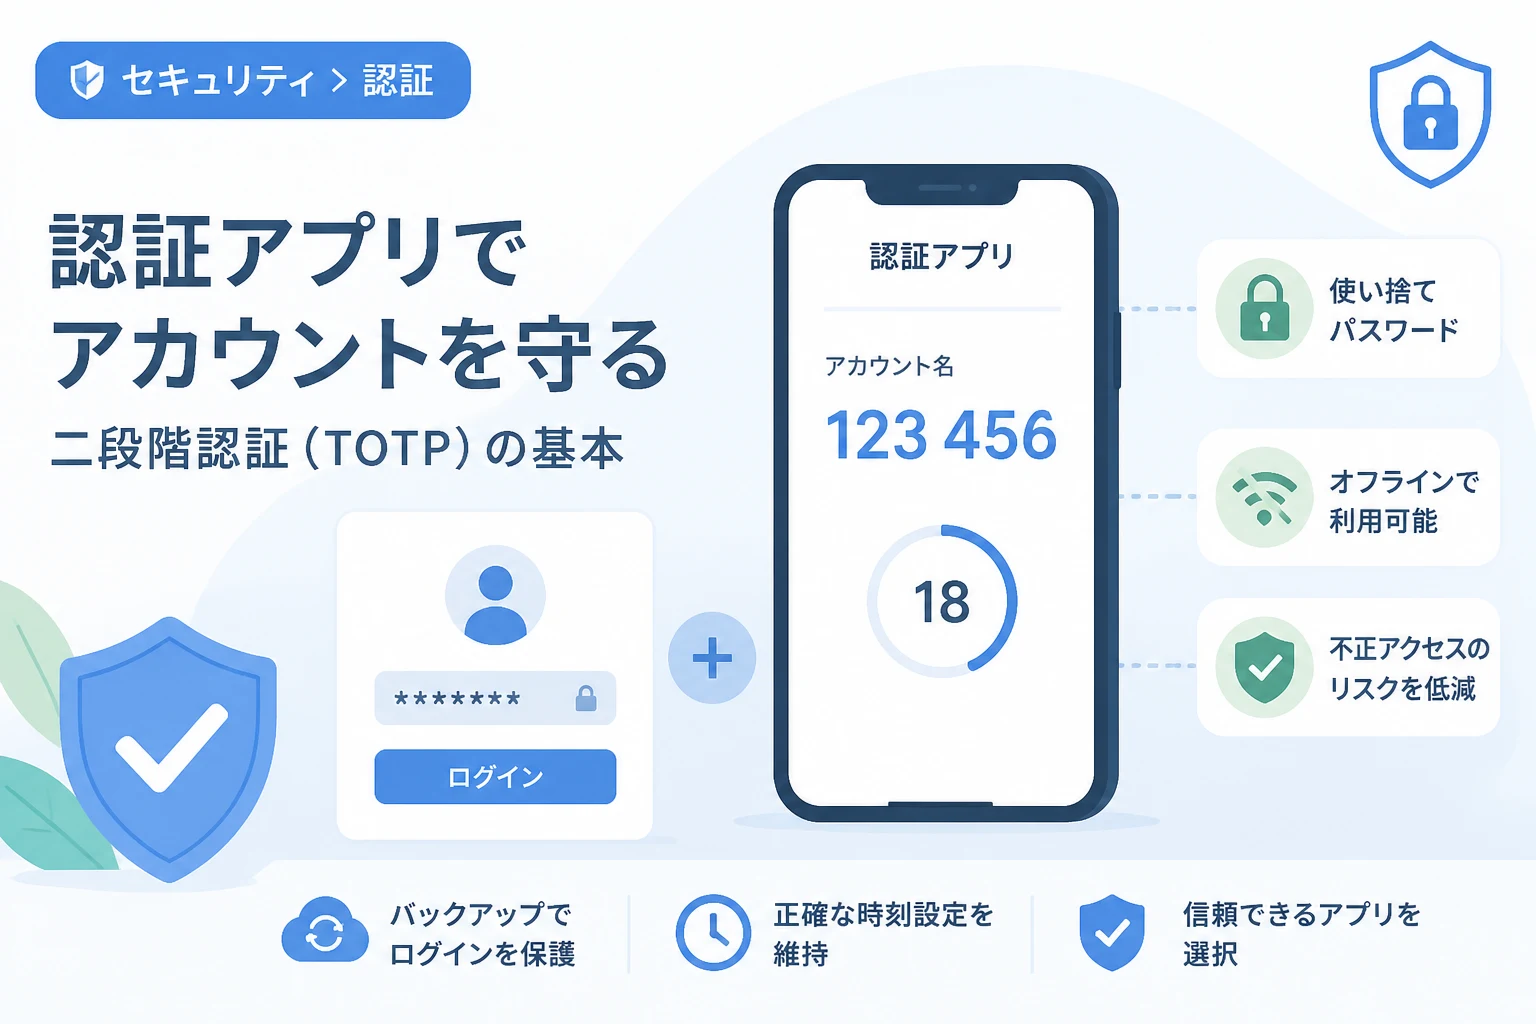
認証アプリとは、スマートフォンなどのデバイスにインストールして、ログイン時に必要な一時的なパスワードを生成するアプリケーションのことです。
一般的に、このアプリで生成される使い捨てのパスワードは「ワンタイムパスワード(OTP)」と呼ばれます。
その中でも、現在の時刻を基にしてパスワードを生成する方式を「TOTP(Time-based One-Time Password)」と呼びます。
TOTP方式の認証アプリは、GoogleやMicrosoft、Appleといった大手企業をはじめ、多くのWebサービスで採用されています。
アプリを起動すると、通常は6桁の数字が表示され、30秒程度の短いサイクルで新しい数字へと更新され続けるのが特徴です。
この仕組みにより、万が一パスワードが漏洩しても、手元のスマートフォンにあるアプリの数字がなければ第三者はログインできません。
二段階認証における認証アプリの役割
二段階認証には、SMS(ショートメッセージ)やメール、物理的なセキュリティキーなど、いくつかの手法が存在します。
認証アプリ(TOTP)は、その中でも「所持」による認証をスマートフォンのアプリで代替する役割を担っています。
ユーザーが「知っている情報(パスワード)」と「持っているデバイス(アプリ)」の2つを組み合わせることで、セキュリティを大幅に強化します。
物理的なトークンを持ち歩く必要がなく、スマートフォン一台で完結するため、個人ユーザーにとって最も導入しやすいセキュリティ対策の一つと言えます。
TOTPが動く仕組みを詳しく解説
なぜサーバー側とアプリ側の数字が、ネットワークを介さずとも一致するのか不思議に思う方もいるかもしれません。
TOTPの仕組みを理解するために、以下の3つの要素が重要になります。
- シークレットキー(共通の秘密鍵)
- 現在の時刻(タイムスタンプ)
- ハッシュ関数(計算式)
1. シークレットキーの共有
まず、サービスの二段階認証を設定する際に、QRコードをスキャンする工程があります。
このQRコードの中には、サービス側とアプリ側で共有するための「シークレットキー」という文字列が含まれています。
このキーはユーザーごとに固有のものであり、絶対に他人に知られてはならない重要な情報です。
2. 時刻に基づいた計算
アプリは、共有されたシークレットキーと、スマートフォン内の「現在の時刻」を組み合わせて特定の計算を行います。
この計算には「HMAC」と呼ばれる暗号技術が使われており、その結果から6桁の数字が導き出されます。
サーバー側でも全く同じ計算を行っているため、通信をしなくてもアプリと同じ数字を生成して照合できるのです。
3. 一定時間での更新
TOTPでは、通常30秒間を1つのステップとして計算を行います。
時間が経過して次のステップに移ると、計算結果(パスワード)も全く別のものに変化します。
一度使ったパスワードや、制限時間を過ぎたパスワードは無効になるため、非常に安全性が高いと言えます。
認証アプリを利用するメリット
認証アプリ(TOTP)を利用することには、他の認証方式と比較して多くの利点があります。
1. オフラインでも利用できる
SMS認証やメール認証は、電波の状態が悪い場所や、海外旅行中で通信が制限されている環境ではコードを受け取れません。
しかし、TOTP方式の認証アプリはオフライン環境でもワンタイムパスワードを生成可能です。
スマートフォンの時計さえ合っていれば、飛行機内や地下、圏外の場所でもログインコードを確認できるのは大きなメリットです。
2. 通信傍受のリスクが低い
SMS認証の場合、通信回線の脆弱性を突いた「SIMスワップ」という攻撃や、ネットワーク上での傍受のリスクがゼロではありません。
認証アプリは、インターネットを介してコードを送受信しないため、通信経路でパスワードを盗まれる心配がありません。
そのため、セキュリティの専門家の多くは、SMS認証よりも認証アプリによるTOTP認証を推奨しています。
3. 複数のサービスを一元管理できる
Google Authenticatorなどの標準的な認証アプリは、一つのアプリで何十種類ものサービスのコードを管理できます。
サービスごとに異なるアプリを入れる必要はなく、リスト形式で各サービスの最新コードをいつでも確認できます。
管理の手間が少なく、スムーズに多要素認証を運用することが可能です。
認証アプリを利用する際の注意点とリスク
非常に便利な認証アプリですが、利用にあたっては注意しなければならないリスクも存在します。
1. スマートフォンの紛失・故障時のリスク
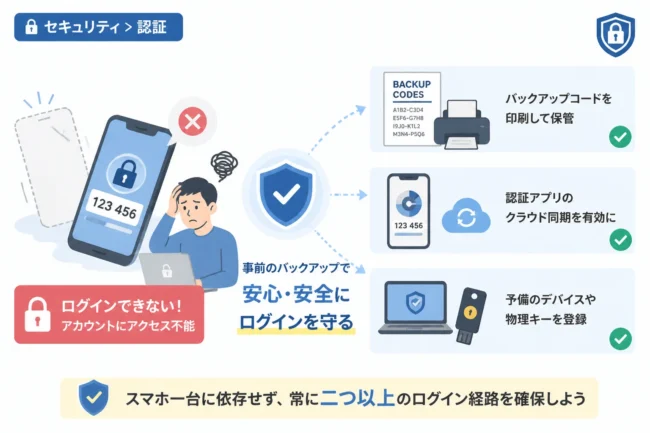
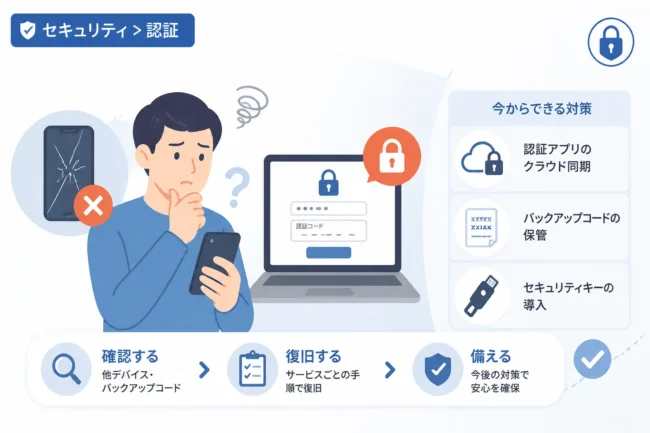
認証アプリがインストールされたスマートフォンを紛失したり、故障して起動しなくなったりすると、ログインコードが分からなくなります。
二段階認証を設定している場合、コードが分からなければ本人であってもサービスにログインできなくなる恐れがあります。
「ログインできない」という事態を防ぐための備えが、認証アプリの利用には不可欠です。
2. バックアップの重要性
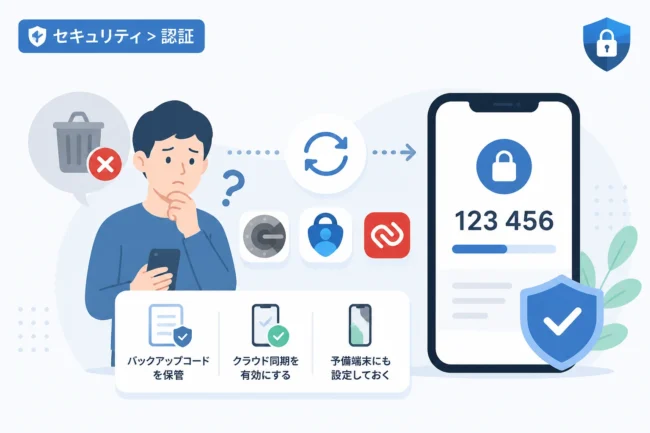
多くの認証アプリには、機種変更や紛失に備えたバックアップ機能が備わっています。
例えば、クラウド(GoogleアカウントやMicrosoftアカウント)に設定を同期する機能などがあります。
この機能を有効にしていないと、端末の故障時にすべての設定を最初からやり直す、あるいはアカウントを復旧できなくなる可能性があります。
3. デバイスの時刻の正確性
TOTPは「時刻」を計算のベースにしているため、スマートフォンの時計が数分ずれているだけで、生成されるコードがエラーになります。
通常、スマートフォンは自動で時刻同期が行われますが、手動設定にしている場合や長期間電源を切っていた場合は注意が必要です。
コードを入力してもエラーになる場合は、まず設定アプリから時刻が正確に自動設定されているかを確認しましょう。
各認証方式の比較表
認証アプリ(TOTP)と、他の代表的な認証方式の違いを表にまとめました。
| 認証方式 | メリット | デメリット・リスク |
|---|---|---|
| 認証アプリ (TOTP) | オフライン可、傍受に強い、無料 | 端末の紛失・故障に弱い |
| SMS認証 | アプリの導入が不要、簡単 | 電波が必要、SIMスワップのリスク |
| メール認証 | PCでも確認可能 | メール自体の不正ログインに弱い |
| 物理セキュリティキー | 最強のセキュリティ、フィッシング不可 | デバイスの購入費用、持ち運びの手間 |
認証アプリを安全に使いこなすための4つのポイント
初心者の方が認証アプリを導入する際に、これだけは守ってほしい重要なポイントを紹介します。
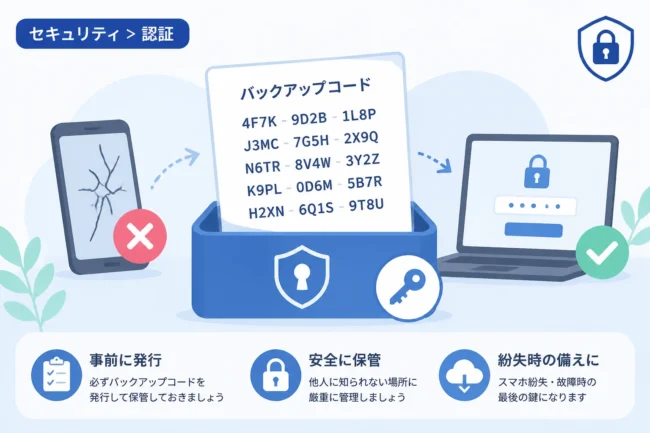
1. バックアップコード(リカバリコード)を保存する
サービス側で二段階認証を有効にした際、1回限りの「バックアップコード」が発行されることが一般的です。
これは、スマートフォンを失くした際に、アプリなしでログインするための「最後の鍵」になります。
バックアップコードは必ずスクリーンショットではなく、紙に書き出すか、安全なパスワードマネージャーに保管してください。
2. クラウド同期機能の活用と注意
最近のGoogle Authenticatorなどは、Googleアカウントとの同期機能を備えています。
これにより、新しいスマートフォンに機種変更しても、ログインするだけで簡単に設定を引き継げるようになりました。
ただし、大元のGoogleアカウント自体のパスワードが漏洩すると、認証アプリの設定まで盗まれるリスクが生じるため、Googleアカウント自体の保護も万全にする必要があります。
3. 信頼できるアプリを選ぶ
認証アプリの中には、悪意のあるサードパーティ製アプリが紛れている可能性も否定できません。
基本的には、以下の信頼性の高い大手企業のアプリ、もしくは定評のあるオープンソースアプリを選ぶのが無難です。
- Google Authenticator
- Microsoft Authenticator
- Authy (Twilio)
- iOS/macOS標準のパスワード管理機能
4. 不要になった設定は削除する
サービスを退会したり、認証方式を変更したりした場合は、アプリ内に残っている古い設定を削除して整理しましょう。
リストが増えすぎると、いざという時にどのコードを使えばよいか混乱する原因になります。
常に現在の利用状況に合わせて、アプリ内をクリーンな状態に保つことが推奨されます。
認証アプリの導入ステップ(例)
一般的な導入の流れは以下の通りです。
多くのサービスで共通しています。
- 利用したいサービス(例:SNS、銀行、ECサイト)にログインし、セキュリティ設定を開く。
- 「二段階認証」または「多要素認証」の項目を選択し、「認証アプリ」を有効にする。
- 画面に表示されるQRコードを確認する。
- スマートフォンの認証アプリを起動し、「QRコードをスキャン」を選択する。
- アプリに表示された6桁のコードを、サービスの画面に入力して完了する。
この流れの中で、前述したバックアップコードが表示されることが多いため、見逃さないようにしましょう。
まとめ
認証アプリ(TOTP)は、私たちがインターネットを安全に利用するために欠かせない強力なツールです。
「現在の時刻」と「秘密の鍵」を組み合わせて使い捨てのパスワードを作る仕組みにより、フィッシング詐欺やリスト型攻撃からあなたのアカウントを守ってくれます。
SMS認証よりも安全性が高く、オフラインでも使える利便性がある一方で、スマートフォンの故障や紛失への備えが必須となります。
バックアップコードの保管やクラウド同期機能を正しく活用し、万全の体制でセキュリティを強化しましょう。
まだパスワードだけでログインしているサービスがあれば、この機会にぜひ認証アプリを使った二段階認証を導入してみてください。