インターネット上のサービスを利用する際、パスワードだけでアカウントを守ることはもはや困難な時代となっています。
そこで重要視されているのが、パスワードに加えて別の認証ステップを設ける「二段階認証」や「多要素認証」の導入です。
二段階認証の手法には、ショートメッセージサービス(SMS)や認証アプリ、物理的なセキュリティキーなど、さまざまな選択肢が存在します。
その中でも、電話を用いた「音声通話」による認証は、古くから活用されている信頼性の高い手法の一つです。
本記事では、電話(音声通話)による二段階認証の具体的な仕組みから、メリット・デメリット、そしてSMS認証との違いについて詳しく解説します。
電話(音声通話)による二段階認証とは
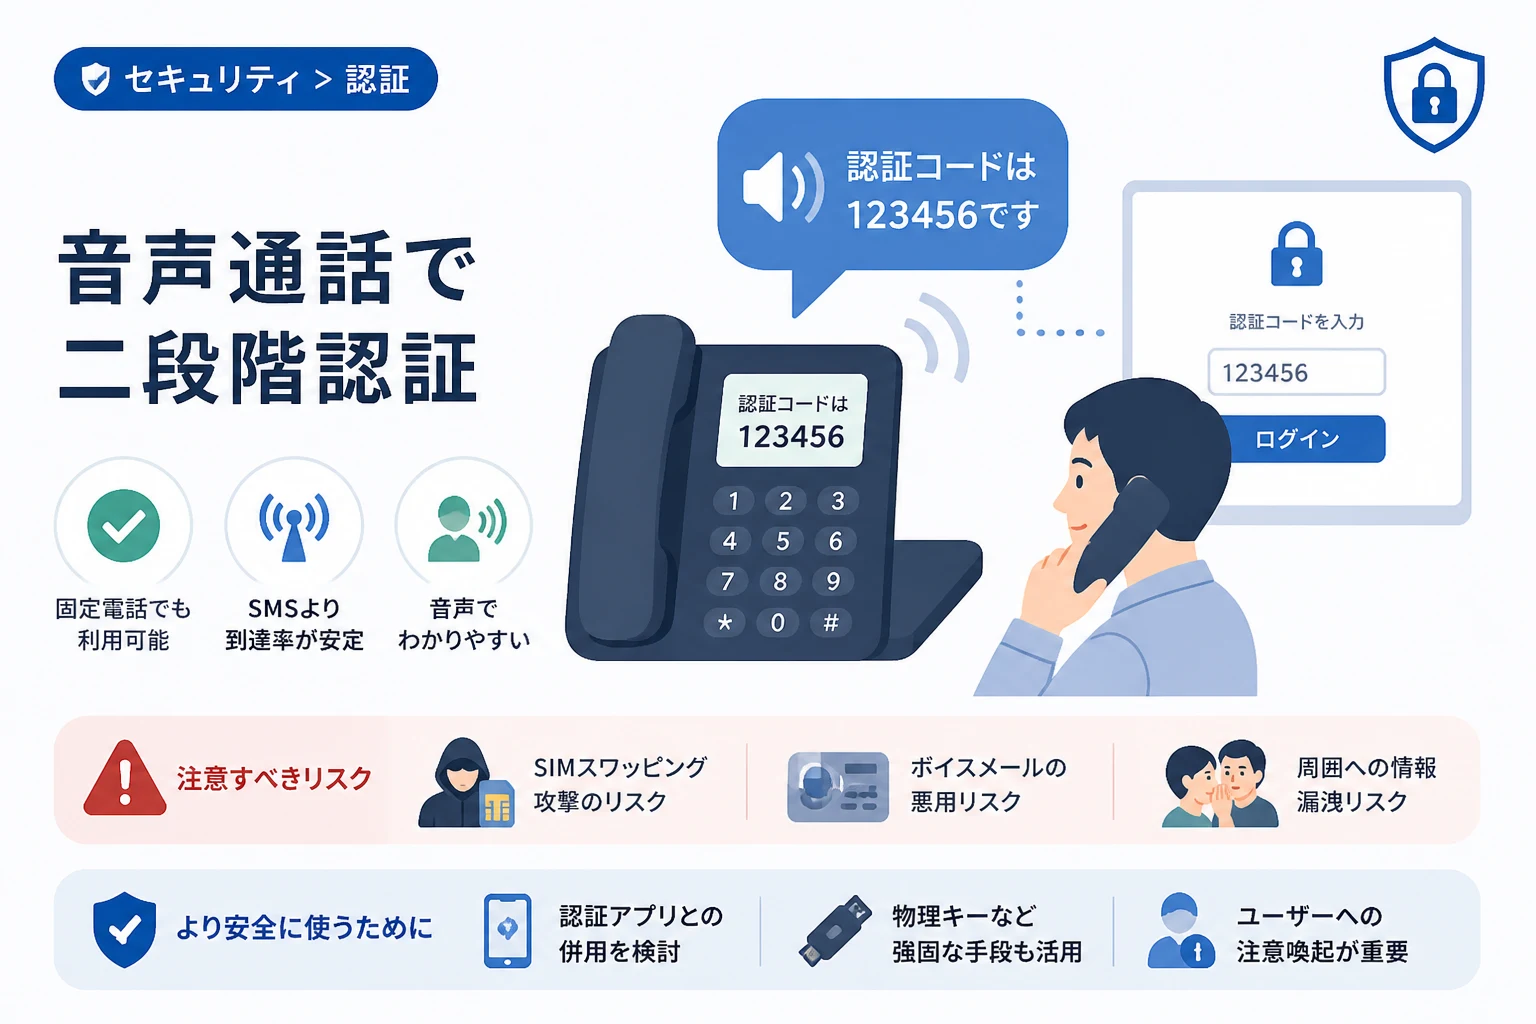
電話による二段階認証とは、ユーザーがログインを試みた際、システムから事前に登録された電話番号へ自動音声による電話がかかってくる仕組みを指します。
ユーザーは受話器越しに再生される数桁の認証コードを聴き取り、ログイン画面に入力することで本人確認を完了させます。
また、システムによっては、電話に出て特定の番号(「1」など)をプッシュするように求められるケースもあります。
この手法は、ユーザーが物理的にその電話端末を所有していることを証明する「所有物認証」の一種として位置づけられています。
現在では、GoogleやMicrosoftなどの主要なクラウドサービスをはじめ、ネット銀行やECサイトなどの高いセキュリティが求められるサービスで広く採用されています。
電話(音声通話)認証を利用する主なメリット
電話認証が多くのサービスで採用され続けている理由は、他の認証手段にはない独自の利点が備わっているからです。
ここでは、代表的な3つのメリットを深掘りして解説します。
固定電話でも利用できる汎用性の高さ
電話認証の最大のメリットは、スマートフォンだけでなく固定電話(アナログ電話やIP電話)でも利用が可能である点です。
SMS認証の場合、ショートメッセージを受信できるモバイル端末が必要となり、固定電話しか所有していないユーザーは利用できません。
一方で、音声通話であれば着信が可能なあらゆる電話機で認証を行うことができます。
これにより、デジタルデバイスの扱いに不慣れな層や、仕事で固定電話をメインに使用しているユーザーも等しく二段階認証の恩恵を受けることが可能となります。
SMSが届かないトラブルを回避できる
SMS認証を利用していると、通信キャリアのフィルタリング設定や電波状況により、認証コードがなかなか届かないというトラブルに遭遇することがあります。
特に海外からのSMS送信を制限している設定になっている場合、グローバルサービスの認証コードが受信できないケースは珍しくありません。
音声通話による認証は、通常の電話回線を使用するため、SMSよりも到達率が安定しているという特徴があります。
SMSが届かない際の代替手段として電話認証が用意されていることも多く、ユーザーの利便性を維持するために不可欠な選択肢となっています。
視覚障害者や高齢者に対するアクセシビリティ
音声で認証コードを読み上げる仕組みは、アクセシビリティの観点からも優れています。
視力の低下した高齢者や視覚に障害を持つ方にとって、スマートフォンの小さな画面に表示される文字を読み取ることは負担が大きい場合があります。
音声通話であれば、スピーカーを通してコードを耳で確認できるため、物理的な操作のハードルが低くなります。
ユニバーサルデザインの視点から見ても、音声というインターフェースは非常に強力な武器となります。
電話(音声通話)認証に潜むデメリットとリスク
メリットが多い電話認証ですが、セキュリティ担当者やユーザーが注意すべきリスクも存在します。
安全性を確保するためには、以下のデメリットを正しく理解しておく必要があります。
通話内容の傍受やソーシャルエンジニアリングの懸念
音声通話は、状況によっては周囲に認証コードが漏れてしまうリスクを孕んでいます。
外出先でスピーカーモードにして電話を受けてしまったり、周囲に人がいる環境で通話したりすると、第三者にコードを聞き取られる可能性があります。
また、「ビッシング(Vishing)」と呼ばれる音声版フィッシング詐欺にも注意が必要です。
攻撃者が偽のコールセンターを装い、ユーザーに対して「認証コードを教えてください」と電話をかける巧妙な手口が増加しています。
音声通話での認証に慣れすぎていると、こうした偽の電話に対しても警戒心が薄れてしまう危険性があります。
SIMスワッピングによる不正アクセスの危険性
電話番号に依存する認証方法全般に言えることですが、「SIMスワッピング」攻撃に対しては脆弱です。
SIMスワッピングとは、攻撃者が本人になりすまして通信キャリアに連絡し、新しいSIMカードを発行させる犯罪手法です。
もしSIMカードを乗っ取られてしまうと、二段階認証の電話はすべて攻撃者の手元に届くことになります。
これにより、パスワードを突破された後に二段階認証までもが完全に無力化される恐れがあります。
ボイスメール(留守番電話)を悪用した攻撃
電話認証特有の盲点として、ボイスメール(留守番電話)の悪用が挙げられます。
ユーザーが電話に出られなかった際、システムが自動的に留守番電話に認証コードを残す設定になっている場合があります。
一部のボイスメールサービスは、外部から遠隔操作でメッセージを確認できる機能を持っており、そのアクセスパスワードが初期設定のままであるケースが少なくありません。
攻撃者はこの隙を突き、留守番電話に残された音声メッセージを再生することで、認証コードを盗み取ります。
この攻撃を防ぐためには、留守番電話の暗証番号を推測されにくいものに変更するなどの対策が必須となります。
電話認証とSMS認証の徹底比較
二段階認証を導入する際、電話(音声通話)とSMSのどちらを選択すべきか迷うケースも多いでしょう。
それぞれの特徴を理解するために、以下の比較表にまとめました。
| 比較項目 | 電話(音声通話)認証 | SMS(ショートメッセージ)認証 |
|---|---|---|
| 対応デバイス | 固定電話・携帯電話・スマホ | SMS対応の携帯電話・スマホのみ |
| 到達の安定性 | 高い(回線トラブルに強い) | 普通(キャリア制限の影響を受ける) |
| セキュリティ | ボイスメール等のリスクあり | フィッシング等のリスクあり |
| ユーザー体験 | 受話と聞き取りの手間がある | 画面を見るだけでコードを確認可能 |
| アクセシビリティ | 音声中心(視覚障害者に有利) | 文字中心(聴覚障害者に有利) |
表から分かる通り、電話認証は「汎用性」と「到達性」に強みがあり、SMS認証は「視認性」と「手軽さ」に強みがあります。
どちら一方が優れているというわけではなく、ユーザーの環境やニーズに合わせて使い分ける、あるいは両方を選択肢として提供することが望ましい運用と言えます。
より安全な二段階認証を実現するための対策
電話認証を利用する場合でも、その安全性をさらに高めるためのアプローチが存在します。
セキュリティ担当者だけでなく、一般ユーザーも意識すべきポイントを整理します。
多要素認証(MFA)への移行検討
セキュリティの専門家の間では、電話番号に依存しない認証方法への移行が推奨されています。
例えば、TOTP(Time-based One-Time Password)と呼ばれる仕組みを利用した認証アプリ(Google Authenticatorなど)の活用です。
認証アプリは、通信が発生しないため傍受のリスクが極めて低く、SIMスワッピングの影響も受けません。
さらに高い安全性を求める場合は、FIDO規格に準拠した「物理セキュリティキー」の導入が最も効果的です。
しかし、こうした方法はユーザーにある程度のITリテラシーを要求するため、電話認証を完全に廃止するのではなく、重要なアクションにはより強固な認証を求めるという多層的なアプローチが推奨されます。
ユーザーへのセキュリティ教育の重要性
システム的な対策だけでなく、人間の心理を突く攻撃に対する啓蒙活動も重要です。
「運営会社が電話で認証コードを聞き出すことは絶対にありません」といった注意喚起をログイン画面に表示することは、シンプルですが効果的です。
ユーザーが「電話がかかってくる」という事象に対して、どのようなリスクがあるのかを把握しているだけで、被害を未然に防げる可能性は格段に高まります。
システム実装時の考慮点
開発者側が電話認証を実装する際には、APIサービスの選定やセキュリティ設定に注意を払う必要があります。
例えば、Twilioなどのクラウドコミュニケーションプラットフォームを利用する場合の基本的な考え方を以下に示します。
# 電話認証APIを利用した架空のコード例
import os
from twilio.rest import Client

def send_voice_verification(phone_number, code):
    # 環境変数から認証情報を取得
    account_sid = os.environ['TWILIO_ACCOUNT_SID']
    auth_token = os.environ['TWILIO_AUTH_TOKEN']
    client = Client(account_sid, auth_token)

    # 認証コードをゆっくり読み上げるためのメッセージ作成
    twiml_content = f"<Response><Say language='ja-JP'>認証コードは {code} です。繰り返します。 {code} です。</Say></Response>"

    # 指定された電話番号へ発信
    call = client.calls.create(
        twiml=twiml_content,
        to=phone_number,
        from_='+1234567890'
    )
    return call.sid
このようにプログラムで実装する際は、認証コードの読み上げスピードや言語設定(日本語対応)を適切に行い、ユーザーが聞き取りやすい工夫を凝らすことが大切です。
また、短時間に何度も電話認証を要求する「爆撃攻撃(MFA Fatigue)」を防ぐために、送信回数のリミット(レートリミット)を設定することも不可欠なセキュリティ対策となります。
まとめ
電話(音声通話)による二段階認証は、固定電話しか持たないユーザーへの対応や、SMSが届かない環境下での確実な認証手段として、今なお重要な役割を担っています。
そのメリットは、高いアクセシビリティと到達の安定性にあり、幅広いユーザー層を抱えるサービスにとって強力な味方となります。
一方で、SIMスワッピングやボイスメールの悪用、ビッシングといった特有のリスクが存在することも忘れてはなりません。
利便性と安全性のバランスを考慮し、他の認証手段と組み合わせたり、適切なセキュリティ設定をユーザーに促したりすることが、安全なサービス運用の鍵となります。
時代と共に認証技術は進化し続けていますが、それぞれの特性を理解し、最適な手法を選択する姿勢がこれからの情報セキュリティには求められています。