インターネットサービスの普及に伴い、個人のアカウント情報を保護する重要性はかつてないほど高まっています。
多くのWebサービスにおいて、従来のIDとパスワードのみの認証から、セキュリティを強化した「二段階認証」への移行が推奨されています。
その中でも、特別なアプリやハードウェアを必要としない「メールでの二段階認証」は、多くのユーザーにとって最も手軽な選択肢の一つです。
しかし、この手軽さの裏には、攻撃者が悪用できる重大なセキュリティリスクが潜んでいることを忘れてはなりません。
本記事では、メールを用いた二段階認証のリスクを詳しく分析し、より安全にアカウントを運用するための具体的な対策について詳しくお伝えします。
二段階認証におけるメール送付の役割と普及の背景
二段階認証(2FA)とは、ログイン時にパスワードとは別の認証要素を求めることで、アカウントの安全性を高める仕組みのことです。
メールによる二段階認証は、ユーザーがログインを試みた際、登録済みのメールアドレスに使い捨ての「ワンタイムパスワード(OTP)」が送信される形式が一般的です。
この手法が広く普及している最大の理由は、ユーザーの導入障壁が極めて低いという点にあります。
特別な認証用デバイスを購入したり、専用のスマートフォンアプリをインストールしたりする必要がなく、既に持っているメールアドレスで完結するためです。
サービス提供側にとっても、既存のユーザーデータベースを利用して認証コードを送信するだけで済むため、システム実装のコストが抑えられます。
また、スマートフォンの紛失時にアカウント復旧が比較的容易であることも、利便性の観点から支持される要因となっています。
メールでの二段階認証に潜む主なセキュリティリスク
メールでの認証は便利である一方、セキュリティの専門家からはその脆弱性がたびたび指摘されています。
安全性を過信しすぎると、思わぬところからアカウントが乗っ取られる危険性があるため注意が必要です。
メールアカウント自体の乗っ取り
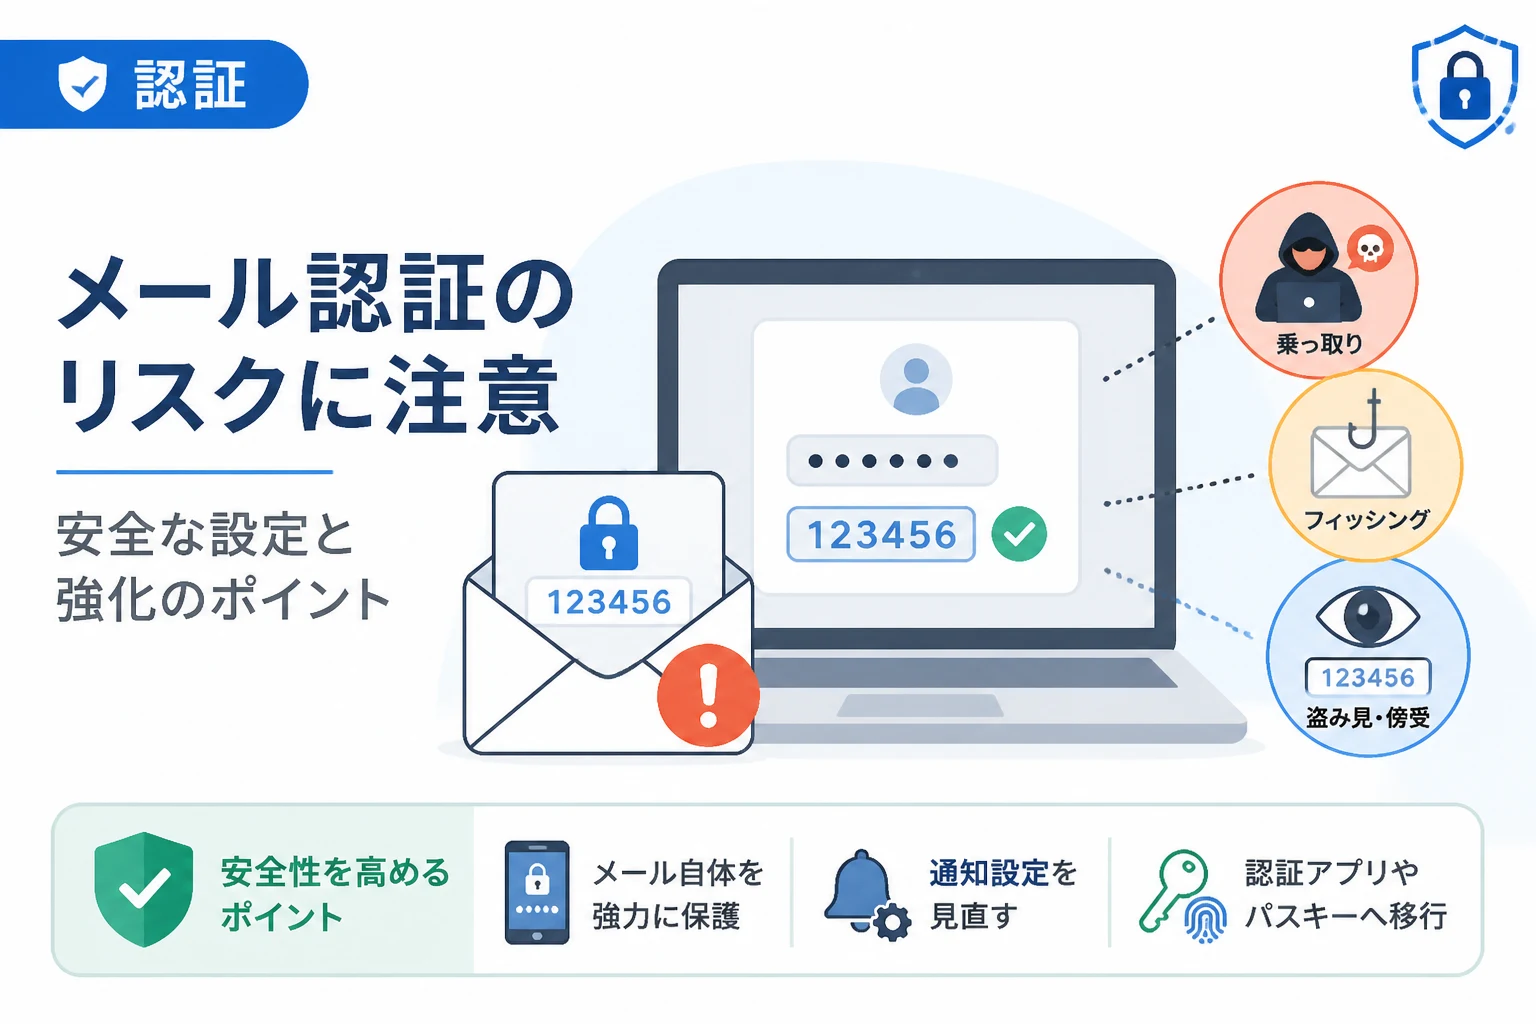
メールによる二段階認証の最大のリスクは、認証に使用するメールアカウントそのものが攻撃者に奪われてしまうことです。
もし攻撃者がメールボックスへのアクセス権を得てしまえば、届いた認証コードをリアルタイムで閲覧することが可能になります。
多くのサービスでは「パスワードのリセット」もメール経由で行われるため、メールアカウントの侵害は全サービスへの不正アクセスに直結します。
これはセキュリティ上の「単一障害点(シングルポイントオブフェイリア)」となり、二段階認証の本来の目的が無効化される事態を招きます。
中間者攻撃(MitM)による通信の傍受
メールは本来、暗号化が不十分な通信経路を通る可能性があり、悪意のある第三者によって内容が傍受されるリスクがゼロではありません。
特にフリーWi-Fiなどの公衆回線を利用している場合、攻撃者が用意した偽のアクセスポイントを経由することで、メールの内容が盗み見られることがあります。
暗号化されていない「POP3」や「IMAP」といったプロトコルを利用している場合、認証情報やメール本文が平文で流れるため、極めて危険です。
モダンなメールサービスはTLSなどの暗号化に対応していますが、サーバー間の転送過程で必ずしも全ての経路が保護されているとは限りません。
ソーシャルエンジニアリングとフィッシング
攻撃者は技術的な手法だけでなく、人間の心理的な隙を突く「ソーシャルエンジニアリング」を駆使して認証コードを奪おうとします。
例えば、本物そっくりの偽サイトへ誘導し、IDとパスワードに加えて、メールで送られてきた認証コードをその場で入力させるフィッシング詐欺が多発しています。
ユーザーは「メールでコードが届いたのだから本物のサイトだ」と誤認しやすく、被害が拡大する傾向にあります。
また、サポートセンターを装った電話やメッセージで「セキュリティ確認のためにメールのコードを教えてほしい」と要求する手口も存在します。
同期設定されたデバイスからの漏洩
多くのユーザーは、PC、スマートフォン、タブレットなど複数のデバイスで同じメールアカウントを同期しています。
いずれか一つのデバイスが盗難に遭ったり、ウイルスに感染したりした場合、そのデバイスを通じて認証コードが筒抜けになってしまいます。
特に通知設定で「ロック画面にメッセージのプレビューを表示する」設定にしている場合、デバイスをロックしていても認証コードが第三者の目に触れる可能性があります。
これは、物理的な盗難がアカウントの遠隔操作による乗っ取りに直結する大きなリスク要因となります。
各二段階認証手法の比較表
メール認証のリスクを客観的に把握するために、他の主要な認証手法と比較してみましょう。
| 認証手法 | 利便性 | セキュリティレベル | 主なリスク |
|---|---|---|---|
| メール認証 | 非常に高い | 中〜低 | メールアカウントの乗っ取り、通信傍受 |
| SMS認証 | 高い | 中 | SIMスワッピング、メッセージ転送設定の悪用 |
| 認証アプリ (TOTP) | 中 | 高い | デバイス紛失、バックアップ未作成時のロックアウト |
| セキュリティキー (FIDO2) | 低い | 非常に高い | キー自体の紛失、物理的な接続の手間 |
| パスキー (Passkeys) | 高い | 非常に高い | エコシステムへの依存(OS・ブラウザ) |
この表からわかるように、メール認証は利便性に優れていますが、セキュリティレベルは他の手法に比べて相対的に低いと評価されています。
安全性を高めるためのメール二段階認証の設定方法
どうしてもメール認証を利用し続けなければならない場合、あるいは代替手段がない場合には、以下の設定を行うことでリスクを最小限に抑えられます。
メールアカウント自体のセキュリティを最大化する
最も重要な対策は、認証用メールアカウントそのものに、メール以外の強力な二段階認証を設定することです。
例えば、GmailやOutlookなどのメインアカウントには、必ず認証アプリやセキュリティキーを用いた二段階認証を設定してください。
これにより、万が一パスワードが流出しても、攻撃者がメールボックスを開くことを防ぐことができます。
「認証のための鍵を保管している金庫」の鍵を、最も頑丈なものにするという考え方が重要です。
プレビュー通知をオフにする
スマートフォンのロック画面にメールの内容が表示されないよう、通知設定をカスタマイズしてください。
iOSやAndroidの設定から「通知のプレビューを表示」を「ロック解除時のみ」または「表示しない」に変更することを推奨します。
これにより、デバイスが他人の手に渡った際や、デスクに置いたまま離席した際にコードを盗み見られるリスクを排除できます。
認証専用のメールアドレスを用意する
普段の連絡用やWebサービスの登録用とは別に、二段階認証の受信専用のアドレスを作成するのも有効な手段です。
日常的に使用しないアドレスであれば、フィッシングメールが届く確率を大幅に減らすことができます。
また、アドレス自体が外部に公開されないため、攻撃者がターゲットを特定することが難しくなります。
より強固な代替認証手段への移行検討
セキュリティを真に強化したいのであれば、メール認証からより強固な手段へ切り替えることを検討すべきです。
認証アプリ(TOTP)の利用
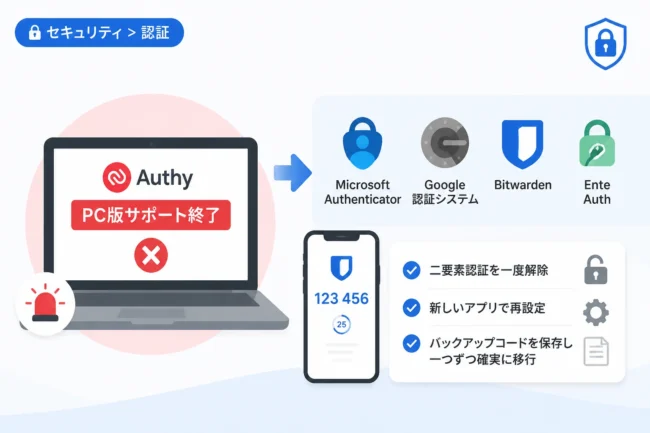
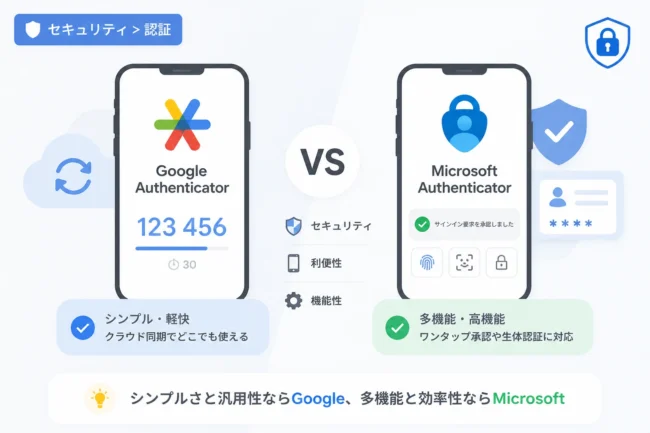
Google AuthenticatorやMicrosoft Authenticatorなどの認証アプリは、インターネット通信を行わずにデバイス内でコードを生成します。
一定時間(通常30秒)ごとにコードが更新されるため、通信傍受のリスクがほぼありません。
多くの主要サービスがこの形式に対応しているため、まずはここから移行を始めるのが最も現実的です。
パスキー(Passkeys)の導入
近年、次世代の認証規格として普及が進んでいるのが「パスキー」です。
これはパスワード自体を使用せず、生体認証(指紋や顔認証)を用いてログインする仕組みです。
パスキーはフィッシング攻撃に耐性があり、攻撃者が偽サイトを作っても認証情報を奪うことができません。
対応するデバイスやサービスが増えているため、利用可能な場合は積極的に選択することをお勧めします。
法人組織におけるメール認証の注意点
個人の利用だけでなく、ビジネスの場においてもメール認証の取り扱いには注意が必要です。
企業のシステム管理者は、従業員がどのような認証手段を用いているかを把握し、一貫したセキュリティポリシーを適用する必要があります。
例えば、社内のシングルサインオン(SSO)環境を構築し、そこでの認証には物理トークンや認証アプリを必須とするなどの運用が考えられます。
また、退職者のメールアカウントを迅速に停止するプロセスが不十分だと、元従業員が社外から認証コードを受け取り、システムに侵入する隙を与えてしまいます。
管理画面へのアクセスや、機密情報を扱う特定のクラウドサービスについては、メール認証の使用を明示的に禁止し、より強固な認証方法を強制する設定が望ましいでしょう。
まとめ
メールによる二段階認証は、手軽で導入しやすい反面、メールアカウント自体の脆弱性や通信傍受といった特有のリスクを抱えています。
安全な設定方法として、まずはメールアカウントそのものの保護を強化し、通知のプレビュー設定などを見直すことが先決です。
しかし、高度化するサイバー攻撃から情報を守るためには、認証アプリやパスキーといった、より堅牢な認証手段への移行が不可欠です。
ご自身が利用しているサービスのセキュリティ設定を今一度確認し、利便性と安全性のバランスを考えた最適な選択を行ってください。
小さな一歩が、あなたの大切なデジタル資産を守る大きな防御壁となります。