インターネット上のサービスが爆発的に増加した現代において、私たちは数え切れないほどのIDとパスワードを管理しています。
多くのユーザーにとって、全てのサービスで異なるパスワードを記憶することは非常に困難であり、つい覚えやすい文字列を複数のサイトで使い回してしまいがちです。
しかし、この「パスワードの使い回し」という些細な習慣が、あなたのデジタルライフを崩壊させる致命的な脆弱性になることをご存知でしょうか。
本記事では、パスワードを使い回すことがなぜ危険なのか、そのメカニズムと具体的なリスクを深掘りし、安全にアカウントを守るための実践的な対策について詳しく解説します。
パスワードの使い回しが招く最大の脅威「リスト型攻撃」
セキュリティ担当者がパスワードの使い回しを強く警告する最大の理由は、「リスト型攻撃(アカウントハッキング)」の標的になるからです。
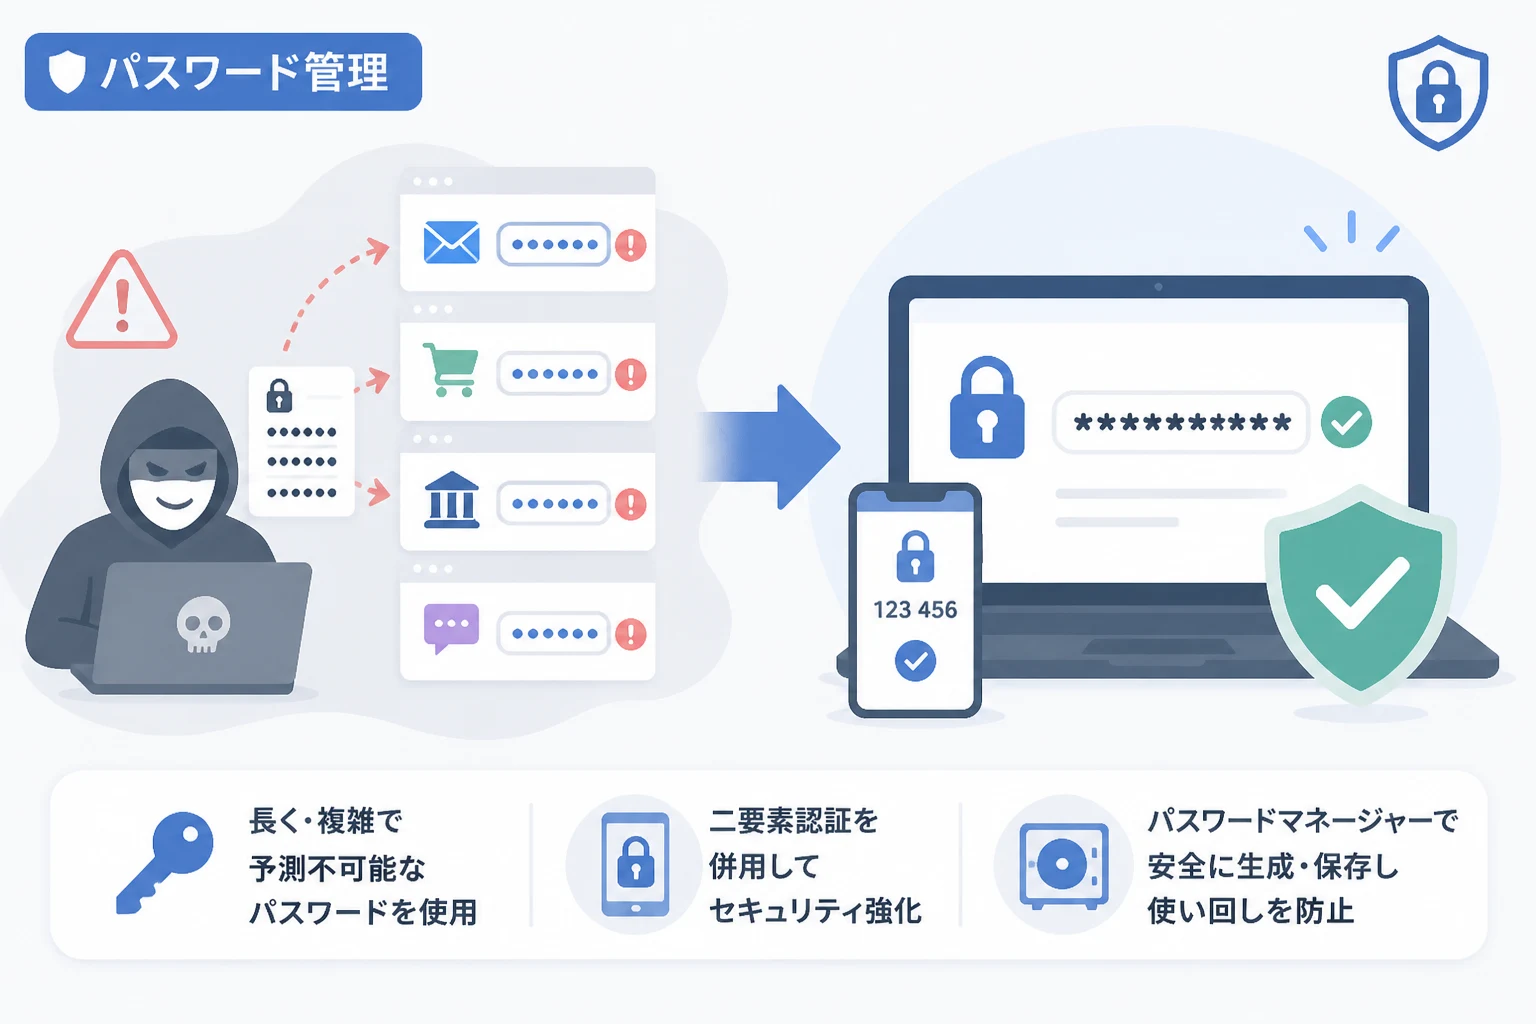
リスト型攻撃とは、あるサービスから流出したIDとパスワードのリストを使い、他の全く無関係なサービスへのログインを自動プログラムで試みる攻撃手法を指します。
攻撃者は、セキュリティが脆弱なサイトから盗み出した数百万件単位の認証情報を「武器」として所持しています。
彼らはこのリストを用い、Amazon、楽天、Apple ID、SNS、さらにはネットバンキングに至るまで、あらゆる主要サイトに対して一斉にログインを試行します。
もしあなたが複数のサイトで同じパスワードを使用していれば、一箇所のサイトから情報が漏れただけで、芋づる式に全てのアカウントが乗っ取られる結果となります。
攻撃者にとって、使い回されているパスワードは鍵のかかっていないドアを開けるよりも簡単な作業に過ぎません。
なぜ一箇所の流出が全滅を招くのか
現代のサイバー犯罪は非常に組織化されており、ダークウェブ上では流出した個人情報が日常的に取引されています。
ユーザーがどれほど大手企業の強固なセキュリティを信頼していても、併用している中小規模のECサイトや掲示板から情報が漏れるケースは後を絶ちません。
攻撃者はまず、守りの甘いサイトからメールアドレスとパスワードのセットを入手します。
その後、その情報を利用して金銭的な価値の高いサイトへアクセスを試みるため、ユーザーが知らない間に被害は拡大していきます。
たった一つのサイトから漏洩したデータが、あなたのデジタル資産すべてを危険にさらすトリガーとなってしまうのです。
使い回しによって発生する具体的な被害事例
パスワードの使い回しによる被害は、単にログインできなくなるだけでは済みません。
実際にどのような二次被害が発生するのか、具体的なリスクを確認しておきましょう。
金銭的な直接被害
クレジットカード情報が登録されているECサイトに乗っ取られた場合、身に覚えのない高額な買い物をされるリスクがあります。
また、ポイントサイトや航空会社のマイレージサイトでは、貯めていたポイントが他人のギフト券に交換される被害も多発しています。
ネットバンキングのアカウントが侵害されれば、預金が不正送金されるという最悪の事態も想定しなければなりません。
個人情報の流出と悪用
アカウントには氏名、住所、電話番号、生年月日といった極めて機微な情報が含まれています。
これらの情報が盗まれると、別の詐欺行為のターゲットにされたり、偽造身分証の作成に悪用されたりする可能性があります。
一度流出した個人情報はインターネット上から完全に削除することが難しく、長期間にわたって脅威にさらされ続けることになります。
SNSの乗っ取りによる人間関係への悪影響
SNSアカウントが乗っ取られると、あなたの名前を使って友人や知人にフィッシング詐欺のメッセージが送りつけられます。
知人はあなたからの連絡だと信じてリンクをクリックし、さらに被害が拡大するという負の連鎖が発生します。
信頼関係を損なうだけでなく、知人を犯罪に巻き込んでしまうという精神的なダメージは計り知れません。
多くの人が陥る「危険なパスワード」の共通点
パスワードの使い回しに加え、推測されやすい文字列を使用することも非常に危険です。
ここでは、攻撃者が真っ先に試行する「避けるべきパスワード」の特徴をまとめました。
| 特徴 | 具体例 | 危険な理由 |
|---|---|---|
| 極端に短い | 123456, abcdef | 総当たり攻撃(ブルートフォース攻撃)で数秒以内に解読されるため。 |
| 個人に関連する情報 | 誕生日、電話番号、ペットの名前 | SNSのプロフィールなどから容易に推測可能であるため。 |
| 辞書に載っている単語 | password, sunshine, admin | 辞書攻撃と呼ばれる手法で効率的に突破されるため。 |
| 単純なパターンの変更 | pass01, pass02 | 一箇所が判明すると、他のサイトの法則性も簡単に見抜かれるため。 |
このように、単純な文字列や規則性のあるパスワードは、高度なツールを用いるハッカーにとって障壁にすらなりません。
セキュリティを確保するためには、「予測不可能であること」と「使い回さないこと」の両立が不可欠です。
安全なパスワードを生成するための新常識
かつては「定期的にパスワードを変更すること」が推奨されていましたが、現在のセキュリティ基準(NIST等)ではその考え方が変わっています。
無理な頻度での変更は、結果として覚えやすい単純なパスワードの使い回しを助長してしまうからです。
現在推奨されているのは、「十分に長く、複雑で、サイトごとにユニークなパスワードを設定し、それを適切に管理する」という方法です。
理想的なパスワードの条件
まず、文字数は最低でも12文字以上、できれば16文字以上を目指しましょう。
英大文字、小文字、数字、そして記号(! @ # $ %など)をランダムに組み合わせることが基本です。
自分なりのルールを作って生成する「パスフレーズ」という手法も有効です。
例えば、「I love sushi very much!」という文章の単語の頭文字を取り、「Ils%vm2024!」のように構成することで、強度を高めつつ覚えやすさを確保できます。
二要素認証(2FA/MFA)の導入
パスワードだけに頼らないセキュリティ対策として、「二要素認証」の利用はもはや必須と言えます。
IDとパスワードに加え、スマートフォンの認証アプリやSMSで送られるワンタイムパスワードを組み合わせる仕組みです。
万が一、パスワードが漏洩してしまったとしても、物理的なデバイスを持つあなた本人でなければログインできないため、不正アクセスを強力に阻止できます。
重要なサービス(銀行、メール、SNS、ECサイト)では必ず有効化しておきましょう。
パスワードマネージャーが必要不可欠な理由
「使い回さない」「複雑にする」というルールを、自力で、かつ全てのアカウントで実行するのは現実的ではありません。
そこで活用すべきなのが、「パスワードマネージャー」です。
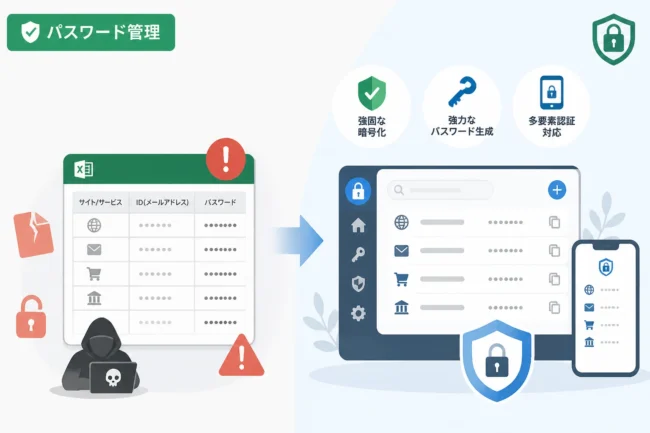
パスワードマネージャーは、数千個もの複雑なログイン情報を暗号化して一括管理してくれるツールです。
ユーザーが覚える必要があるのは、パスワードマネージャー自体を開くための「マスターパスワード」たった一つだけになります。
パスワードマネージャーを利用するメリット
1つ目のメリットは、強力なパスワードの自動生成機能です。
自分では思いつかないような「e9#Kz7&Pm@2Q」といった完全にランダムな文字列をボタン一つで作成できます。
2つ目のメリットは、ログインの自動化と効率化です。
PCやスマートフォンのブラウザと連携し、サイトにアクセスするだけでIDとパスワードが自動入力されるため、利便性が飛躍的に向上します。
3つ目のメリットは、漏洩の検知機能です。
多くのパスワードマネージャーは、保存しているアカウント情報がダークウェブ等に流出していないかを常に監視し、危険があれば即座に通知してくれます。
主要なパスワードマネージャーの種類
パスワードマネージャーには、大きく分けて3つのタイプが存在します。
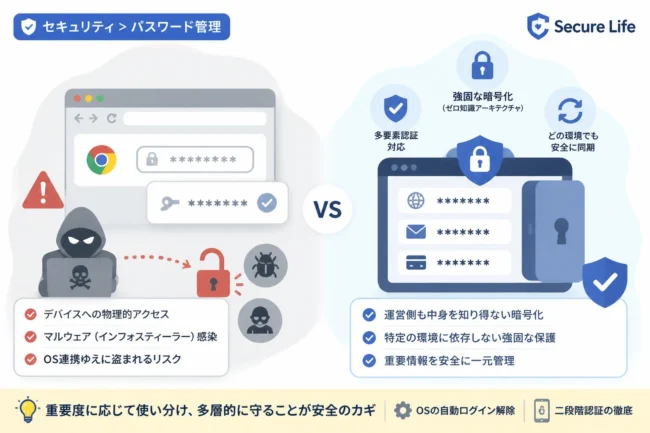
- クラウド同期型(1Password, Bitwardenなど): 複数のデバイスで同期でき、最も利便性が高い主流のタイプです。
- ブラウザ標準型(Google パスワード マネージャー, iCloud キーチェーン): ブラウザに標準搭載されており無料で手軽ですが、特定のブラウザ環境に依存する側面があります。
- ローカル保存型(KeePassXCなど): データを自分のPC内のみに保存するため、ネットワーク経由の漏洩リスクを最小限に抑えたい上級者向けです。
まずは信頼性の高いクラウド同期型のツールから導入を検討することをお勧めします。
パスワード管理を改善するための5ステップ
一気に全てのパスワードを変更するのは大変な作業です。
以下のステップに従って、優先順位をつけて対策を進めていきましょう。
ステップ1:重要なアカウントのリストアップ
まずは、被害に遭った際の影響が大きいサービスを書き出します。
メールアドレス(GmailやOutlookなど)、ネットバンキング、SNS、主要なECサイトが最優先です。
特にメールアドレスは、他のサイトのパスワード再設定の窓口になるため、最も強固に守る必要があります。
ステップ2:パスワードマネージャーの選定と導入
自分に合ったパスワードマネージャーを選び、インストールします。
マスターパスワードには、誰にも推測されず、かつ絶対に忘れない強固な文字列を設定してください。
ステップ3:優先度の高いサイトから順にパスワードを変更
ステップ1でリストアップしたサイトから順に、既存の使い回しパスワードをマネージャーで生成したランダムなものに変更していきます。
一度に変更しようとせず、1日に3件ずつなど少しずつ進めるのが継続のコツです。
ステップ4:二要素認証の有効化
パスワード変更と同時に、二要素認証が設定可能なサイトでは全て有効にします。
これにより、アカウントの防御力は劇的に高まります。
ステップ5:不要なアカウントの削除
長年使っていない古いサービスのアカウントが残っている場合は、この機会に退会処理を行いましょう。
管理対象を減らすことも、立派なセキュリティ対策の一つです。
企業のセキュリティ担当者が教える「安全の裏技」
パスワードの文字列を考える際、多くの人が「単語」をベースにしてしまいますが、実は「記号を効果的に混ぜる」ことが最も効率的です。
例えば、単語の間に記号を挟む「Apple!Grape?Orange」といった形式にするだけで、攻撃プログラムの解析コストを大幅に引き上げることができます。
また、公共のWi-Fiを利用する際は、パスワードを入力する行為そのものを控えるか、VPNを利用するなどの配慮も忘れないでください。
どれほど強力なパスワードであっても、入力プロセスを傍受されてしまえば意味がないからです。
もしパスワードが漏洩してしまったら?
「自分のメールアドレスが流出した」という通知を受け取ったとしても、パニックになる必要はありません。
まずは落ち着いて、通知されたアカウントのパスワードを直ちに変更してください。
次に、そのパスワードを他のサイトで使い回していないか確認し、もし使い回している場合はそれらも全て変更します。
ログイン履歴(アクティビティログ)を確認し、不審なログイン形跡がないかチェックすることも重要です。
万が一、クレジットカード情報の流出が疑われる場合は、速やかにカード会社へ連絡し、利用停止と再発行の手続きを行ってください。
まとめ
パスワードの使い回しは、利便性と引き換えにあなたのデジタルライフを巨大なリスクにさらす行為です。
サイバー攻撃は年々巧妙化しており、「自分は大丈夫だろう」という油断が、取り返しのつかない被害を招く原因となります。
今回解説したように、「サイトごとに異なる、長くて複雑なパスワードを設定する」こと、そして「パスワードマネージャーを活用して管理を効率化する」ことは、現代社会を生きる上で必須のスキルと言えます。
最初は手間を感じるかもしれませんが、一度環境を整えてしまえば、これまで以上に快適で安全なインターネット環境を手に入れることができます。
あなたの大切な資産とプライバシーを守るために、今日から一つずつ、パスワードの見直しを始めてみてはいかがでしょうか。