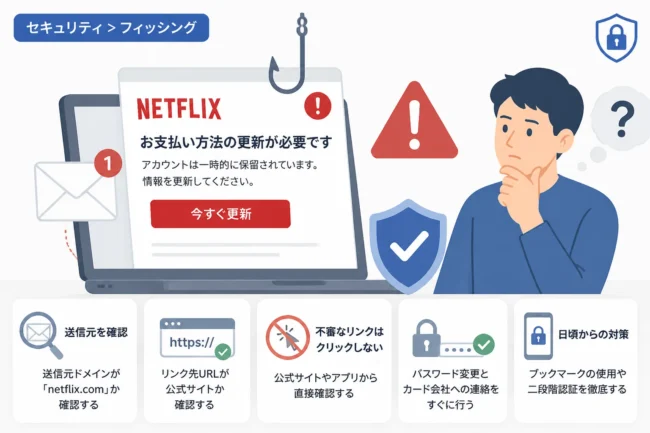
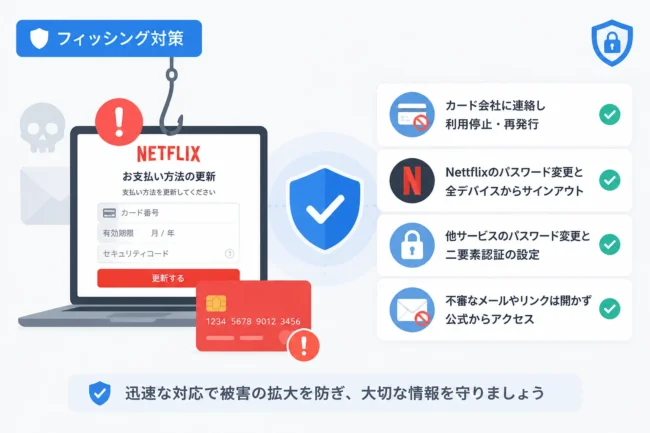
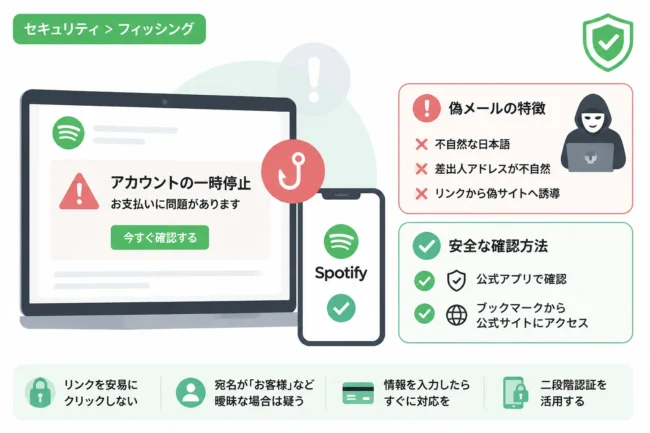
近年、スマートフォンの普及に伴い、クレジットカード会社を装ったフィッシング詐欺の被害が後を絶ちません。
特に三井住友カードは国内でも有数のシェアを誇るブランドであるため、犯罪者にとって効率の良い攻撃対象となっています。
「カード利用の一時停止」や「不正利用の疑い」といった文言は、ユーザーの不安を煽り、冷静な判断を失わせるための典型的な手法です。
本記事では、日々巧妙化するフィッシングメールの正体を暴き、被害を未然に防ぐための確実な見分け方を詳しく解説します。
三井住友カードを騙るフィッシングメールが急増している背景
クレジットカード情報を狙うフィッシング詐欺は、現代のサイバー犯罪において最も一般的な手法の一つです。
三井住友カードが狙われる最大の理由は、その圧倒的なユーザー数にあります。
攻撃者は不特定多数に対して大量のメールを送信しており、その中に実際のカード保有者が含まれる確率が非常に高いのです。
また、同社が提供するオンラインサービス「Vpass」の利便性が高いことも、皮肉にも攻撃者に利用される要因となっています。
ユーザーが日常的にWebサイトやアプリでログインして明細を確認する習慣があるため、偽のログイン画面へ誘導されても違和感を抱きにくいのです。
さらに、昨今のセキュリティ強化に伴い、カード会社から「利用制限」や「本人確認」のメールが実際に届く機会が増えたことも、偽メールが紛れ込みやすい土壌を作っています。
「利用停止」メールの主な手口と心理的トリック
犯罪者は、私たちが焦っている時にミスを犯しやすいという心理的弱点を巧妙に突いてきます。
メールの件名には、「重要」「緊急」「アカウントの制限」といった緊急性を強調するキーワードが必ずと言っていいほど含まれています。
「24時間以内に回答がない場合、カードを解約する」といった脅しのような文言を使い、ユーザーに考える時間を与えません。
本文中に記載されたリンクをクリックさせることが彼らの最終目的であり、その先には本物と見分けがつかないほど精巧に作られた偽のログインページが待ち構えています。
よく使われるメールの件名例
フィッシングメールにはいくつかの典型的なパターンが存在します。
以下のような件名でメールが届いた場合は、まず疑ってかかる必要があります。
- 【重要】三井住友カード:カードの利用が一時停止されました
- 【三井住友カード】異常な支払い状況のお知らせ
- Vpassログインによる本人確認のお願い
- 【緊急】お客様のアカウントに不正アクセスの可能性があります
- カードのご利用制限についてのご連絡
これらの件名は、一見すると公式からの正式な通知のように見えますが、三井住友カードがメールだけでカードの解約を予告することはありません。
偽メールと公式メールを確実に見分けるためのチェックポイント
フィッシングメールを回避するためには、感覚に頼るのではなく、技術的な視点からいくつかの項目を確認することが不可欠です。
特に重要なのは、送信者のアドレス、宛名の有無、そして誘導先のURLです。
送信元メールアドレスのドメインを確認する
メールの送信者名が「三井住友カード」となっていても、実際のメールアドレス(エンベロープFrom)を確認してください。
三井住友カードが配信する重要なメールは、主にcontact.vpass.ne.jpなどの公式サイトに関連するドメインから送信されます。
偽メールの場合、smbc-card.com.security-check.infoのように、正規の単語を組み合わせただけの無関係なドメインが使われていることが多々あります。
また、無料のメール配信サービスや、全く無関係な個人のアドレスから送信されているケースも少なくありません。
宛名に「自分の本名」が記載されているか
三井住友カードからの個人宛メールには、原則として登録されている「お客様の氏名」が本文の冒頭に記載されています。
フィッシングメールの多くは、「お客様へ」「三井住友カード会員様」といった、不特定多数に向けた曖昧な呼びかけから始まります。
攻撃者はメールアドレスのリストは持っていますが、個々の契約者の氏名までは把握していないことが多いためです。
宛名が自分の本名でない、あるいは宛名自体が存在しない場合は、偽メールである可能性が極めて高いと判断してください。
誘導先のURLが公式サイトのものか
メール内のボタンやリンクを安易にクリックしてはいけません。
パソコンであればマウスカーソルをリンクの上に乗せる(ホバーする)ことで、実際に飛ぶ先のURLを表示させることができます。
三井住友カードの正規URLは、必ずhttps://www.smbc-card.com/で始まります。
もし、全く異なるドメインや、不自然な英数字の羅列が続くURLが表示された場合は、フィッシングサイトへの誘導です。
本物と偽物の比較表
以下の表は、公式メールと一般的なフィッシングメールの特徴を比較したものです。
| 確認項目 | 公式メールの特徴 | フィッシングメールの特徴 |
|---|---|---|
| 送信ドメイン | vpass.ne.jp 等 | 無関係なドメインやフリーメール |
| 本文の宛名 | お客様のフルネームが記載 | 「お客様へ」などの汎用的な表現 |
| リンク先URL | smbc-card.com 等 | 不自然なドメインや短縮URL |
| 内容の緊急性 | 事務的な案内が多い | 脅迫的・過度に緊急性を煽る |
フィッシング詐欺の被害に遭わないための対策
偽メールの見分け方を知るだけでなく、技術的な対策や日常の運用を徹底することで、リスクを最小限に抑えることができます。
公式アプリ「Vpass」を徹底活用する
三井住友カードの情報を確認する際は、メールのリンクではなく公式アプリを経由することを習慣化しましょう。
スマートフォンのVpassアプリであれば、ログイン時に生体認証を利用できるため、IDやパスワードを盗まれる心配がほとんどありません。
また、カードの利用制限に関する通知も、アプリ内の「お知らせ」から確認するのが最も安全な方法です。
ハンドルネーム登録機能を利用する
三井住友カードには、メールの本文中に自分で決めたニックネームを表示させる「ハンドルネーム登録」という機能があります。
これを設定しておけば、本物のメールには必ず指定したハンドルネームが記載されるようになります。
攻撃者はハンドルネームを知り得ないため、これだけで偽メールを一瞬で見分けることが可能になります。
「ご利用通知サービス」の設定
カードを利用した直後にメールやプッシュ通知で利用額を知らせてくれるサービスを有効にしておきましょう。
もし身に覚えのない通知が来れば、その時点でカードを停止するなどの即時対応が可能になります。
「利用が停止されました」という事後報告の偽メールに驚く前に、自分自身で利用状況を把握できる環境を整えることが肝要です。
もし偽サイトに情報を入力してしまったら
万が一、偽のサイトでカード番号やパスワードを入力してしまった場合は、一刻を争う対応が必要です。
まずは直ちに三井住友カードの紛失・盗難受付デスクへ電話し、カードの利用停止措置を依頼してください。
24時間365日対応しているため、深夜であっても躊躇せずに連絡することが重要です。
次に、Vpassのパスワードを速やかに変更し、他のWebサービスで同じパスワードを使い回していないか確認してください。
最近のフィッシングサイトは、クレジットカード情報だけでなく、銀行口座の暗証番号や、ワンタイムパスワードまでも盗み取ろうとします。
被害が拡大する前に、警察のサイバー犯罪相談窓口や消費生活センターへの相談も検討しましょう。
まとめ
三井住友カードを装う「カード利用の一時停止」メールは、非常に巧妙な作りをしていますが、落ち着いて確認すれば必ず不審な点が見つかります。
送信元アドレスのドメイン、宛名の正確さ、そして誘導先URLの正当性をチェックすることが、自分を守る第一歩です。
何よりも、「メールのリンクは絶対に踏まない」というルールを自分の中で徹底することが、フィッシング詐欺を防ぐ最強の防御策となります。
少しでも不審に感じたら、公式サイトのブックマークや公式アプリからログインして状況を確認するようにしましょう。
セキュリティ意識を高め、正しい知識を持つことで、安全で便利なカードライフを維持することができます。