近年、政府機関の名前を悪用したフィッシング詐欺が非常に巧妙化しています。
特に、私たちの生活に密接に関わる厚生労働省を騙る手口は、金銭や個人情報を狙う攻撃者にとって格好の材料となっています。
「重要なお知らせ」や「給付金の案内」といった言葉を巧みに使い、受信者の不安や期待を煽るメールが後を絶ちません。
本記事では、厚生労働省を騙るフィッシングメールの最新事例を詳しく紹介し、被害に遭わないための具体的な見分け方と対策を詳しく解説します。
情報を正しく理解し、サイバー攻撃から自分自身の身を守るための知識を身につけていきましょう。
なぜ厚生労働省がフィッシング詐欺に悪用されるのか
サイバー犯罪者が厚生労働省の名前を騙るのには、明確な理由があります。
まず第一に、厚生労働省は社会保障、年金、医療、雇用といった、国民全員に関係する非常に広範囲な業務を担当しているためです。
ターゲットとなる対象が非常に多いため、無差別にメールを送りつけても、誰かしらの関心を引く可能性が極めて高いのです。
また、国という公的機関からの連絡であれば、多くの人が「信頼できる情報だ」と思い込んでしまい、疑いを持たずにリンクをクリックしてしまう心理的な隙も突いています。
特に、経済対策としての給付金や、感染症対策に関する補助金の話題は、人々の関心が非常に高く、騙されやすい傾向にあります。
厚生労働省を騙るフィッシングメールの最新事例
現在確認されているフィッシングメールには、いくつかの典型的なパターンが存在します。
攻撃者は時期や社会情勢に合わせて内容を細かく更新しているため、最新の事例を知っておくことが被害防止の第一歩となります。
1. 給付金・補助金に関する案内
最も多く見られるのが、物価高騰対策や経済支援を名目とした偽の給付金案内です。
「電力・ガス・食料品等価格高騰緊急支援給付金の受給資格があります」といった、実在する政策に似せた名称が使われます。
メール本文には、「オンライン申請はこちら」という文言とともに、偽のウェブサイトへ誘導するリンクが貼り付けられています。
このリンク先は、厚生労働省の公式サイトを精巧に模倣した偽サイトとなっており、そこで氏名や住所、クレジットカード番号、マイナンバーなどの入力を求められます。
2. 年金や健康保険に関する重要なお知らせ
日本年金機構や厚生労働省を名乗り、「年金情報の更新が必要である」や「保険料の未納がある」と主張するパターンも増えています。
「期限内に手続きを行わないと、年金の受け取りが停止される可能性がある」といった、受信者の不安を強く煽る表現が多用されます。
こうしたメールでは、マイナポータルを装った偽のログイン画面に誘導し、IDやパスワードを盗み取ろうとします。
3. 労働保険や雇用調整助成金の不正調査を騙るもの
法人や事業主をターゲットにしたものも確認されています。
「労働保険料の確定申告について」や「助成金の不正受給に関する調査協力依頼」という名目で、ウイルスが仕込まれた添付ファイルを開かせようとしたり、不正なサイトへ誘導したりします。
ビジネスメールを装っているため、普段から役所とのやり取りがある担当者ほど注意が必要です。
フィッシングメールを見分けるための重要ポイント
一見すると本物のように見えるメールでも、注意深く確認すれば偽物であることを見抜くことができます。
以下のチェックポイントを常に意識するようにしてください。
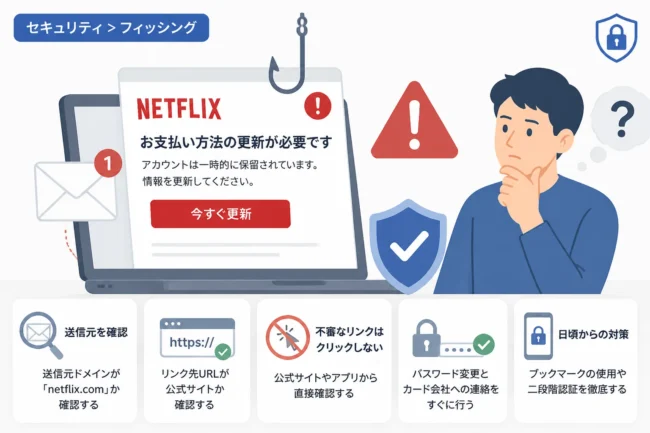
送信元のメールアドレスを確認する
まず確認すべきは、送信元(From)のアドレスです。
厚生労働省から送信される正式なメールは、基本的に「mhlw.go.jp」というドメインを含んでいます。
しかし、フィッシングメールでは、以下のような不自然なドメインが使われることがほとんどです。
| 確認箇所 | 偽メールの特徴 | 正しい形式 |
|---|---|---|
| ドメイン名 | mhlw-jp.com、mhlw.online、mhlw-gov.net など | mhlw.go.jp |
| フリーメールの使用 | gmail.com や outlook.jp から送信されている | あり得ない |
ただし、送信元の表示名(名前の部分)は簡単に書き換えられるため、表示名だけで判断せず、必ずメールアドレスそのものを確認してください。
誘導先のURLに違和感がないか
メール本文にあるリンクボタンやURLにカーソルを合わせると、実際に移動する先のURLが表示されます。
表示されているテキストと、実際のリンク先URLが異なっている場合は、ほぼ間違いなく詐欺サイトです。
また、正規の政府機関サイトは、原則として「https://www.mhlw.go.jp/」のように、「.go.jp」で終わるドメインを使用しています。
不自然な英数字の羅列や、ドットの数が多いURLには十分に注意しましょう。
本文の日本語表現や緊急性の演出
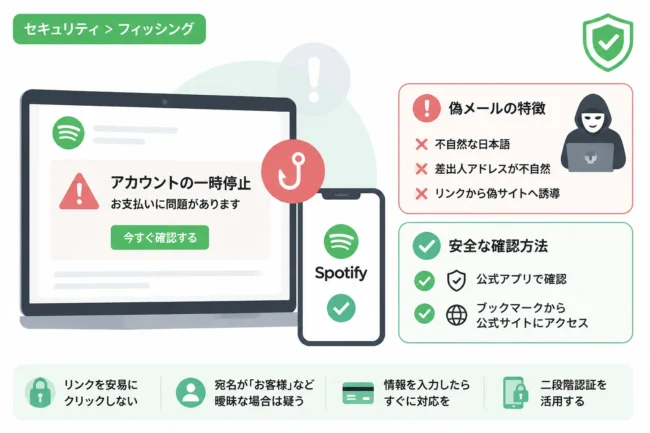
最近のフィッシングメールは日本語が非常に自然になってきていますが、それでも時折、不自然な表現が見られます。
「貴方の口座への入金を待っています」といった、日本の行政機関が使わないような独特の言い回しや、フォントの混在などは怪しいサインです。
また、「本日中に手続きを完了してください」や「最終通知」といった、急かして冷静な判断を失わせようとする文言が含まれている場合も、フィッシング詐欺の典型的な手法です。
被害を防ぐための具体的な対策
フィッシング詐欺に遭わないためには、技術的な対策と意識的な対策の両面が必要です。
以下の習慣を身につけることで、被害のリスクを最小限に抑えることができます。
1. リンクを直接クリックしない
メールに記載されているリンクからサイトへ移動するのではなく、ブラウザのブックマークや検索エンジンから公式サイトにアクセスする癖をつけましょう。
厚生労働省やマイナポータルなど、頻繁に利用するサービスは、あらかじめ正しいサイトをブックマークに登録しておくのが最も安全です。
2. 二要素認証(多要素認証)の設定
万が一、IDやパスワードが盗まれてしまった場合でも、二要素認証を設定していれば、第三者によるログインを阻止できる可能性が高まります。
マイナポータルや金融機関のサイトなど、重要な情報を扱うサービスでは必ず二要素認証を有効にしておきましょう。
3. セキュリティソフト・フィルタリング機能の活用
最新のセキュリティソフトを導入することで、既知のフィッシングサイトへのアクセスを自動的にブロックしてくれます。
また、メールサービス(GmailやOutlookなど)に備わっている迷惑メールフィルタ機能を適切に利用することも効果的です。
スマートフォンを利用している場合も、OSを最新の状態に保ち、不審なリンクを検知するセキュリティアプリを導入しておきましょう。
もし情報を入力してしまった場合の対処法
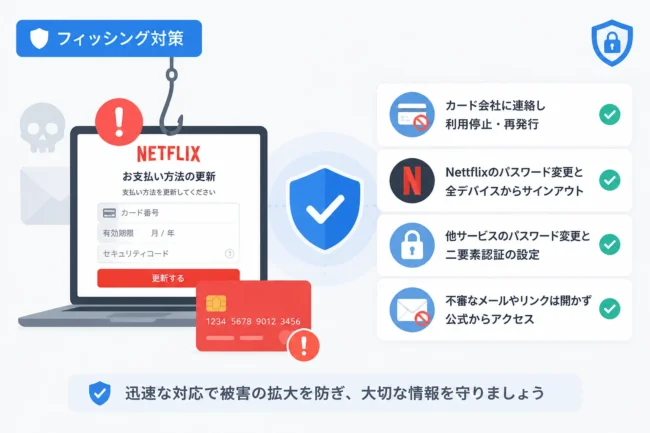
万が一、フィッシングサイトで個人情報やクレジットカード情報を入力してしまった場合は、一刻も早い対応が必要です。
慌てずに、以下の手順で対処を進めてください。
クレジットカード・銀行口座の停止
カード情報を入力してしまった場合は、すぐに発行会社のカスタマーサポートに連絡し、カードの利用を停止してください。
銀行口座の情報であれば、該当する金融機関へ連絡し、不正送金が行われないよう口座を凍結してもらう必要があります。
パスワードの即時変更
IDやパスワードを盗まれた可能性がある場合は、速やかに正規のサイトからログインし、パスワードを変更してください。
もし他のサービスで同じパスワードを使い回している場合は、被害が連鎖する恐れがあるため、関連するすべてのサービスのパスワードを変更する必要があります。
公的機関への相談
金銭的な被害が発生した場合や、個人情報の流出が疑われる場合は、最寄りの警察署にある「サイバー犯罪相談窓口」や、国民生活センターに相談してください。
また、フィッシング詐欺の報告は、一般社団法人JPCERTコーディネーションセンターの「フィッシング対策協議会」へ情報提供を行うことで、さらなる被害拡大の防止に貢献できます。
まとめ
厚生労働省を騙るフィッシングメールは、社会の動きに敏感に反応し、より本物らしく、より人を不安にさせる内容へと進化し続けています。
行政機関からのメールであっても、まずは「偽物かもしれない」という疑いを持つことが、あなたの情報を守るための最強の防壁となります。
「.go.jp」ドメインの確認、リンクを直接開かない習慣、そして二要素認証の活用という3つのポイントを徹底しましょう。
サイバーセキュリティにおいて、過信は禁物です。
本記事で紹介した見分け方を参考に、日頃から慎重な情報管理を心がけてください。