近年、行政手続きのデジタル化が進む中で、政府が運営するオンラインサービス「マイナポータル」の利用者が急速に増加しています。
これに伴い、マイナポータルやデジタル庁を装い、個人情報やクレジットカード情報を盗み出そうとするフィッシング詐欺が社会的な問題となっています。
犯罪者は、公式サービスからの重要なお知らせを装うことで、利用者の不安や焦りを巧みに煽り、偽のWebサイトへと誘導します。
本記事では、現在確認されているマイナポータルを装うフィッシング詐欺の具体的な手口を詳しく分析し、被害を未然に防ぐための実践的な対策について解説します。
自身の身を守るだけでなく、周囲の方々が被害に遭わないための知識として、ぜひ最後までご一読ください。
フィッシング詐欺の標的となるマイナポータルの重要性
マイナポータルは、行政手続きのオンライン申請や、自身の行政情報の確認ができる極めて利便性の高いプラットフォームです。
しかし、その利便性の裏で、「公的なサービスである」という信頼感を悪用する犯罪者にとって、格好の攻撃対象となっています。
マイナンバーカードに紐付けられた情報は極めて機密性が高く、万が一流出した場合にはなりすましによる不正な契約や、銀行口座の悪用など、取り返しのつかない被害に繋がる恐れがあります。
攻撃者は、私たちが「国からの通知であれば対応しなければならない」という心理的障壁が低い点に付け込んできます。
そのため、マイナポータルを装った連絡を受けた際には、まず疑いの目を持つことがセキュリティの第一歩となります。
巧妙化するフィッシングメール・SMSの具体的な手口
フィッシング詐欺の多くは、メール(フィッシングメール)やショートメッセージ(SMS)を起点として始まります。
ここでは、実際に報告されている代表的な偽メールの手口を紹介します。
緊急性を煽るメッセージ内容
多くのフィッシングメールは、受信者に冷静な判断をさせないために、「緊急」「重要」「期限」といった言葉を多用します。
例えば、「マイナポータルのアカウントが不正アクセスの疑いにより一時停止されました」といった不安を煽る内容が典型的です。
また、「行政給付金の受取口座の登録が完了していません」「税金の還付金があるため、至急手続きを行ってください」といった、金銭的なメリットを強調するケースも目立ちます。
これらのメッセージには、必ずと言っていいほど偽サイトへのリンクが記載されており、そこから情報の入力を促されます。
送信元情報の偽装
メールの送信元(Fromアドレス)が、一見すると公式サイトのドメインのように見えるよう細工されている場合があります。
しかし、送信元アドレスは比較的容易に偽装できるため、表示されている名前だけで本物だと信じ込むのは非常に危険です。
SMSの場合も、公式が使用する番号に近い番号や、海外の電話番号から送信されることがありますが、メッセージ内のリンクを開かせる手法は共通しています。
本物と見分けがつかない偽サイト(フィッシングサイト)
メール内のリンクをクリックすると表示されるWebサイトは、マイナポータルのデザインを完全にコピーして作成されています。
ロゴマーク、色使い、フォントに至るまで精巧に再現されており、視覚的に偽物だと見抜くことは困難です。
最近では、偽サイト上で本物のマイナポータルのように「ログインボタン」や「マイナンバーカード読み取り」の案内を表示し、ユーザーを信用させる高度な手法も確認されています。
最終的には、氏名、住所、生年月日、マイナンバー、クレジットカード番号、銀行口座情報の入力を求められます。
フィッシングサイトを見分けるためのテクニカルチェック
視覚的なデザインが本物そっくりであっても、システム的な観点で見れば偽物を見抜くポイントはいくつか存在します。
URL(ドメイン名)の確認
フィッシング詐欺を見分ける最も確実な方法は、ブラウザののアドレスバーに表示されているURLを確認することです。
マイナポータルの公式サイトのドメインは、原則として myna.go.jp です。
偽サイトでは、以下のような紛らわしいドメインが使用される傾向にあります。
| 項目 | 公式サイト(例) | 偽サイトのパターン(例) |
|---|---|---|
| ドメイン名 | myna.go.jp | myna-portal-auth.com / myna-go-jp.info / mynumber-serv.org |
| 末尾の構成 | .go.jp(政府機関) | .com / .net / .xyz / .top など |
特に、日本の政府機関であることを示す 「.go.jp」が含まれていないURLは、マイナポータルの公式ページではありません。
ただし、URLの中に myna.go.jp.example.com のように、サブドメインとして公式URLを混ぜ込む手法もあるため、URLの末尾まで注意深く確認する必要があります。
SSL証明書の落とし穴
かつては「ブラウザに鍵マークがついていれば安全」と言われていましたが、現在はフィッシングサイトもSSL(HTTPS)化されていることが一般的です。
通信が暗号化されていることは「そのサイトの運営者が誰であるか」を保証するものではありません。
鍵マークをクリックして証明書の発行先を確認することも有効ですが、一般のユーザーがそれを判断するのは難易度が高い場合があります。
したがって、「鍵マークがあるから本物」という判断基準は、現在は通用しないと考えるべきです。
フィッシング被害を防ぐための5つの具体的対策
巧妙な攻撃に対して、私たちはどのような対策を講じるべきでしょうか。
被害を確実に防ぐための5つの習慣を身に付けましょう。
1. メールのリンクを安易にクリックしない
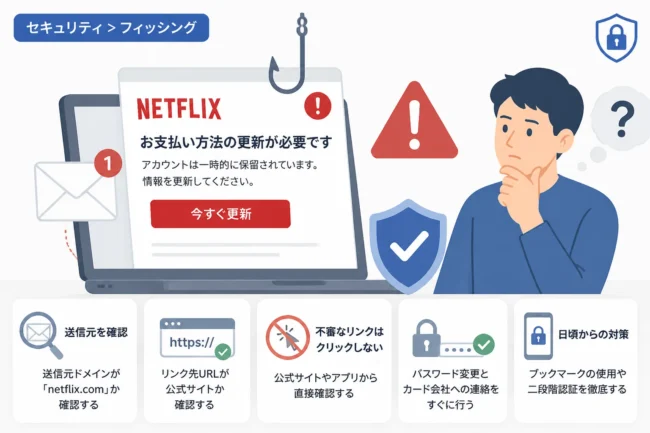
マイナポータルに関連する通知が届いた場合、メール内のリンクを直接クリックすることは避けましょう。
どれほど緊急を要する内容に見えても、一度立ち止まることが重要です。
ブラウザのブックマーク(お気に入り)に登録した公式サイトからアクセスするか、公式アプリを起動して通知を確認する習慣をつけてください。
2. マイナポータルアプリを活用する
スマートフォンを利用している場合は、公式の「マイナポータルアプリ」を使用することを強く推奨します。
アプリ経由であれば、ブラウザで偽サイトに誘導されるリスクを大幅に軽減できます。
また、ログイン時にマイナンバーカードのICチップを読み取るプロセスが発生するため、情報入力だけでログインできてしまう偽サイトの罠にかかりにくくなります。
3. パスワード管理ツールの利用
パスワード管理ツール(ブラウザの保存機能を含む)を利用していると、フィッシング被害の防止に役立ちます。
パスワード管理ツールは、事前に登録されたURL(ドメイン)に対してのみIDとパスワードを自動入力します。
もし偽サイトにアクセスしてしまった場合、ドメインが異なるため自動入力機能が動作しません。
「いつもは自動で入力されるのに、今日は手動入力を求められる」という異変に気付くことができれば、被害を未然に防げる可能性が高まります。
4. 二要素認証(多要素認証)の重要性を理解する
マイナポータルのログインには、マイナンバーカード自体を用いた認証が必要ですが、他の関連サービスにおいてはIDとパスワードのみでログインできる設定になっている場合があります。
可能な限り、スマートフォンへのSMS認証や認証アプリによる二要素認証を設定しておきましょう。
これにより、万が一IDとパスワードが盗まれたとしても、犯人がアカウントに不正ログインすることを防げます。
5. 公式からの注意喚起情報を定期的にチェックする
デジタル庁や警察庁、フィッシング対策協議会などの公式サイトでは、現在流行しているフィッシング詐欺の事例がリアルタイムで公開されています。
「どのような件名のメールが届いているか」という具体例を知っておくだけでも、いざという時の防衛力が高まります。
もしフィッシングサイトに情報を入力してしまったら
「しまった」と思ったときには、迅速な行動が被害の拡大を食い止めます。
万が一、情報を入力してしまった場合の対処手順を解説します。
マイナンバーカードの機能停止
マイナンバーカードの電子証明書パスワードなどが流出した可能性がある場合は、速やかにコールセンターへ連絡し、カードの一時停止を行ってください。
マイナンバー総合フリーダイヤルは24時間365日、紛失・盗難による一時停止を受け付けています。
クレジットカード会社への連絡
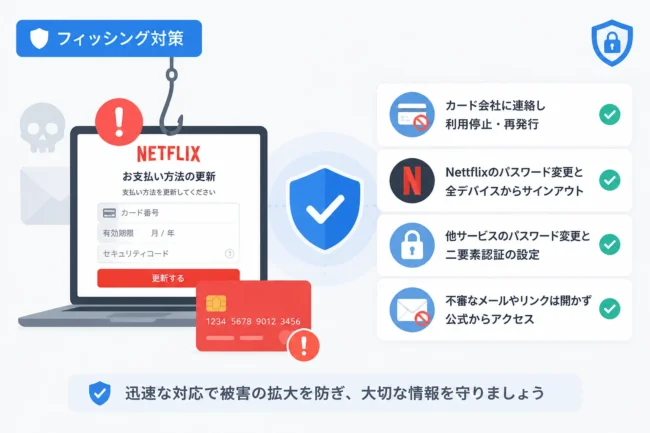
クレジットカード情報を入力してしまった場合は、即座にカード会社へ連絡し、カードの利用停止と再発行を依頼してください。
不正利用の有無を問わず、情報の流出が疑われる時点で手続きを行うことが賢明です。
警察・相談窓口への通報
実害が発生した場合や、情報の流出が確実な場合は、最寄りの警察署のサイバー犯罪相談窓口へ相談してください。
また、フィッシング対策協議会などの専門機関へ情報を共有することで、他のユーザーへの被害拡大を防ぐことにも繋がります。
セキュリティを意識したデジタルライフの送り方
フィッシング詐欺は、技術的な脆弱性を突くものではなく、人間の心理的な隙を突く「ソーシャルエンジニアリング」の一種です。
どれほどセキュリティソフトを導入していても、自ら情報を入力してしまえば防御は困難です。
そのため、日頃から「行政機関がメールやSMSでクレジットカード情報を求めることはない」という基本原則を徹底して覚えておきましょう。
また、スマートフォンのOSやアプリを常に最新の状態に保つことも重要です。
最新のブラウザには、既知のフィッシングサイトへのアクセスを遮断する機能が備わっており、二重、三重の防御壁となります。
まとめ
マイナポータルを装うフィッシング詐欺は、時代とともにその手口を変化させながら、私たちの貴重な情報を狙い続けています。
今回解説した通り、緊急性を煽るメッセージに惑わされず、常にURLの確認や公式アプリの利用を徹底することが最大の防御となります。
万が一の事態に備え、被害に遭った際の相談先を事前に把握しておくことも大切です。
正しい知識を持ち、冷静に対応することで、便利で安全なデジタル行政サービスを最大限に活用していきましょう。
一人ひとりの高い意識が、フィッシング詐欺のない安全なインターネット社会を築く礎となります。