近年、サイバー攻撃の手口は非常に巧妙化しており、個人や企業を問わず強力な認証情報の管理が求められています。
特にパスワードの使い回しは、一つのサービスから流出した情報が他アカウントへの不正アクセスを招く「リスト型攻撃」の格好の標的となります。
このような脅威に対抗するための手段として、パスワードマネージャーの導入はもはや必須のセキュリティ対策と言えるでしょう。
市場には多くの商用サービスが存在しますが、昨今では透明性や柔軟性を重視し、「オープンソース版」のパスワードマネージャーを選択するユーザーが増えています。
本記事では、オープンソース版パスワードマネージャーを採用する具体的なメリットから、選定時に注意すべきポイントまでを詳しく解説します。
パスワードマネージャーにおけるオープンソースの定義と基本
まず、パスワードマネージャーにおける「オープンソース」とは、そのソフトウェアの設計図にあたるソースコードが一般に公開されているものを指します。
誰でもプログラムの内容を確認し、修正や再配布を行うことができるため、多くの開発者やセキュリティ専門家の目が光っています。
対照的な存在であるプロプライエタリ(非公開)なソフトウェアでは、ベンダーがどのようにデータを処理しているかを外部から検証することは困難です。
パスワードという極めて機密性の高い情報を扱うツールにおいて、この「コードの透明性」は信頼を築くための最も重要な要素となります。
オープンソース版は、個人向けの無料ツールから、企業での利用に耐えうる高度な管理機能を備えたものまで幅広く展開されています。
また、クラウド上で動作するサービスだけでなく、自分自身のサーバーにインストールして運用できる「セルフホスト型」が多いのも特徴です。
オープンソース版を採用する主なメリット
オープンソース版のパスワードマネージャーを採用することには、単なるコスト削減以上の大きな利点が存在します。
1. 圧倒的な透明性とセキュリティの検証可能性
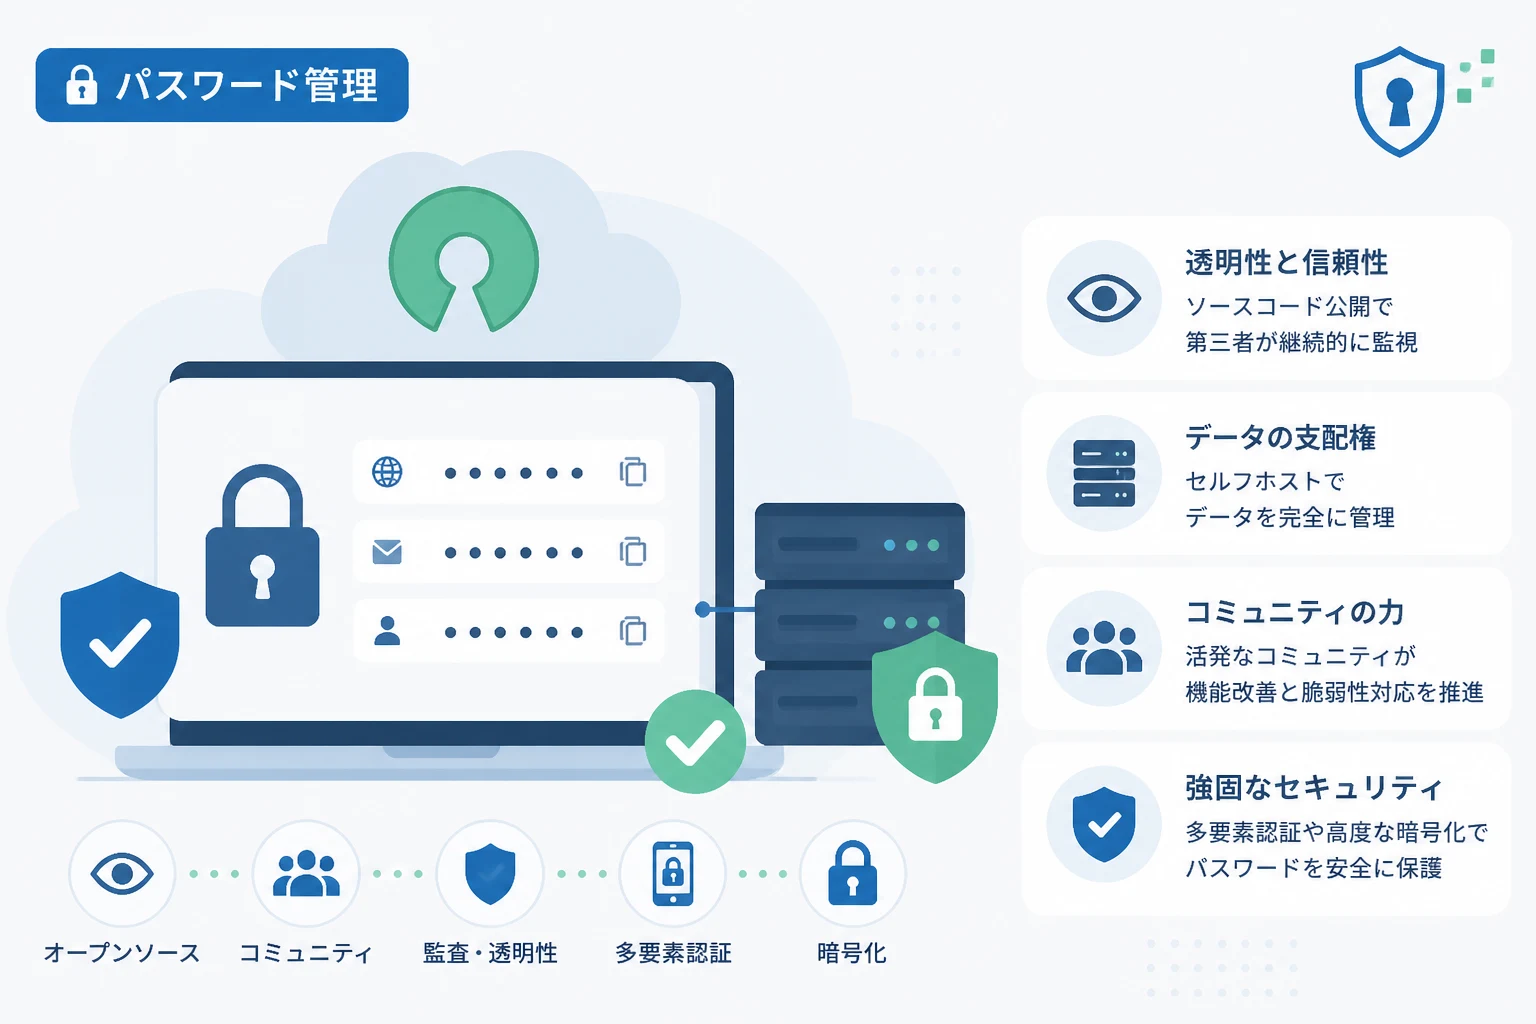
最大のメリットは、セキュリティの根幹となる暗号化ロジックが公開されており、第三者による監査が常に行われていることです。
プログラムに脆弱性やバックドア(不正な裏口)が隠されていないかを、世界中のエンジニアがチェックできる環境にあります。
「セキュリティ・バイ・オブスキュリティ(隠蔽によるセキュリティ)」に頼らず、公開されたアルゴリズムで安全性を担保する姿勢は、専門家から高く評価されています。
2. ベンダーロックインの回避とデータのポータビリティ
特定の企業が提供するサービスに依存しすぎると、将来的な値上げやサービスの終了に伴う移行作業が困難になるリスクがあります。
オープンソース版の多くは標準的なデータ形式を採用しており、他のシステムへの移行が比較的容易に設計されています。
万が一、特定の開発プロジェクトが停止したとしても、有志の手によってソフトウェアがフォーク(派生)され、継続される可能性があります。
3. 自社運用(セルフホスト)によるデータ支配権の保持
企業やプライバシーを極めて重視するユーザーにとって、「データを自社サーバーから出さない」という選択ができる点は魅力です。
クラウドサービスを利用する場合、どれほど暗号化されていてもデータ自体はサービス提供者のサーバーに保存されます。
オープンソース版を自前のインフラに構築すれば、データベースの管理からバックアップの運用まで、すべてをコントロール下に置くことが可能です。
4. カスタマイズ性とコミュニティによる迅速な改善
オープンソースのコミュニティは活発であり、ユーザーからのフィードバックに基づいた機能改善が非常に早いペースで行われます。
必要であれば、自社の要件に合わせてソースコードを修正し、独自の機能を付け加えることも理論上は可能です。
APIが公開されていることも多く、既存の社内システムやID管理ソリューションとの連携もスムーズに行えます。
オープンソース版選定時のチェックポイント
メリットが多いオープンソース版ですが、どのソフトウェアを選んでも良いというわけではありません。
採用にあたっては、以下の基準を設けて慎重に評価を行う必要があります。
開発コミュニティの活動状況
ソースコードが公開されていても、最終更新が数年前であるようなプロジェクトは避けるべきです。
GitHubなどのプラットフォームで、コミット履歴が頻繁にあるか、未解決の重大な課題(Issue)が放置されていないかを確認しましょう。
活発なコミュニティは、新しい脆弱性が発見された際も、迅速に修正パッチを配布してくれる可能性が高いです。
第三者機関によるセキュリティオーディット(監査)
信頼性の高いオープンソースプロジェクトは、定期的に専門のセキュリティ企業による外部監査を受けています。
監査報告書が公開されており、指摘された問題が適切に修正されているかを確認することが、選定の大きな決め手となります。
特に、企業の認証情報を一括管理するようなケースでは、この監査の有無がコンプライアンス上の判断基準になります。
対応プラットフォームとデバイスの同期機能
パスワードマネージャーは、PCのブラウザ、スマートフォン、タブレットなど、あらゆるデバイスでシームレスに利用できる必要があります。
ブラウザ拡張機能の完成度や、モバイルアプリの使い勝手が、ユーザーの生産性とセキュリティ意識に直結します。
また、各デバイス間でのデータ同期が安全に行われるか、多要素認証(MFA)に対応しているかも必須のチェック項目です。
ライセンス形態の確認
オープンソースといっても、GPLやApache、MITなど、そのライセンス形態は多岐にわたります。
特に商用利用や再配布を検討している場合は、ライセンス条件を正しく理解し、法的なリスクがないかを確認しなければなりません。
主要なオープンソース版パスワードマネージャーの比較
ここでは、現在広く利用されている代表的なオープンソースのパスワードマネージャーを比較します。
| ソフトウェア名 | 主な特徴 | ホスティング形態 | 推奨される層 |
|---|---|---|---|
| Bitwarden | 機能が豊富で、個人から大規模組織まで対応。クラウド版も提供。 | クラウド / セルフホスト | 初心者から企業ユーザーまで |
| KeePassXC | ローカルでの管理に特化。軽量でシンプル。 | ローカルのみ | クラウドを信頼しない上級者 |
| Passbolt | チーム共有に特化した設計。OpenPGPベースの暗号化。 | クラウド / セルフホスト | 開発チーム・組織利用 |
| Vaultwarden | Bitwardenサーバーの軽量なRust実装。リソース消費が少ない。 | セルフホスト | 自宅サーバーでの運用者 |
Bitwardenは、オープンソースでありながら商用サポートも充実しており、現在最もバランスの取れた選択肢の一つです。
一方、KeePassXCはデータベースファイルを自分で持ち歩くスタイルであり、ネットワークからの隔離を徹底したい場合に適しています。
セルフホストを検討する際の技術的な留意点
オープンソースの利点を最大限に活かすためにセルフホストを選択する場合、運用コストとリスクについても理解しておく必要があります。
サーバーのパッチ管理、データベースの暗号化バックアップ、SSL証明書の更新など、すべてを自前で行わなければなりません。
例えば、Dockerを使用してサーバーを構築する場合、以下のような設定管理が必要となります。
# Bitwarden (Vaultwarden) の Docker Compose 設定例
version: '3'
services:
  vaultwarden:
    image: vaultwarden/server:latest
    container_name: vaultwarden
    restart: always
    environment:
      - SIGNUPS_ALLOWED=false # セキュリティのため新規登録を制限
      - INVITATIONS_ALLOWED=true
    volumes:
      - ./vw-data:/data
    ports:
- 8080:80このように、構築自体は比較的容易ですが、「SIGNUPS_ALLOWED=false」のように、適切なセキュリティ設定を施す知識が不可欠です。
運用の手間を惜しむのであれば、オープンソースのコードをベースにした公式のクラウドサービスを利用するのも賢い選択です。
暗号化技術への理解と信頼の根拠
オープンソース版パスワードマネージャーを深く理解するには、そこで使われている暗号化技術についても知っておくべきです。
多くの優れた製品では、「AES-256ビット暗号」と「PBKDF2」や「Argon2」といったキー派生関数が組み合わされています。
これらの技術により、ユーザーのマスターパスワードがサーバー側に平文で送信されることは決してありません。
これは「ゼロ知識証明(Zero-Knowledge Architecture)」と呼ばれ、たとえサーバーがハッキングされたとしても、マスターパスワードがなければ中身を解読できない仕組みです。
オープンソースであれば、この「ゼロ知識」のプロセスが正しく実装されていることを、誰でもソースコードレベルで確認できるのです。
導入後の運用ルールとセキュリティ意識の向上
ツールを導入しただけで満足してはいけません、真のセキュリティは適切な運用から生まれます。
どれほど優れたオープンソース製品であっても、マスターパスワードを忘れてしまえば、保存されたデータには二度とアクセスできなくなります。
そのため、強力かつ覚えやすいマスターパスワードの作成と、リカバリーコードの安全な保管が不可欠です。
また、二要素認証(2FA)の有効化は、パスワードマネージャー自体の守りを固めるために絶対に行うべきステップです。
組織で導入する場合は、従業員に対して「なぜパスワードマネージャーが必要なのか」という教育をセットで行うことが、シャドーITの防止に繋がります。
まとめ
オープンソース版パスワードマネージャーは、その高い透明性と自由度により、現代のセキュリティニーズに合致した強力なツールです。
第三者による検証が可能な「開かれたコード」は、ユーザーにとって何物にも代えがたい安心材料となります。
導入にあたっては、コミュニティの活発さやセキュリティ監査の結果を注視し、自社の技術力に合わせたホスティング形態を選択することが重要です。
自社運用のメリットを活かすもよし、信頼できるベンダーが提供するマネージドサービスを活用するもよし、選択の幅が広いのもオープンソースならではの魅力です。
適切なツールを選定し、正しい運用ルールを徹底することで、組織のサイバーレジリエンスを飛躍的に高めることができるでしょう。
本記事を参考に、あなたの要件に最適なオープンソース版パスワードマネージャーを見つけ出してください。