近年、三井住友カードが提供する会員向けサービス「Vpass」を装ったフィッシング詐欺が急増しています。
クレジットカード情報を盗み取ろうとする攻撃者は、正規のサイトと見分けがつかないほど巧妙な偽のログイン画面を用意してユーザーを待ち構えています。
一度情報を入力してしまうと、カードの不正利用や個人情報の流出といった甚大な被害を招く恐れがあるため、細心の注意が必要です。
本記事では、Vpassを狙うフィッシング詐欺の最新の手口を分析し、偽サイトを見破るための具体的なチェックポイントを詳しく解説します。
巧妙化するVpassフィッシング詐欺の主な手口
フィッシング詐欺の第一歩は、ユーザーを偽のウェブサイトへ誘導することから始まります。
多くの場合、緊急性や不安を煽る内容のメールやSMS(ショートメッセージサービス)が送りつけられます。
例えば、「カードの利用を制限しました」「不正利用の疑いがあるため確認してください」といった文言が代表的です。
こうしたメッセージには、偽のログイン画面へ直接リンクするボタンやURLが記載されています。
最近では、メールの送信元アドレスを本物そっくりに偽装したり、公式サイトで実際に使われているロゴやデザインを盗用したりする手法が一般的です。
また、検索エンジンの広告枠を悪用して、検索結果の最上部に偽サイトを表示させるケースも確認されています。
ユーザーが正規の窓口だと信じ込んでアクセスしてしまうように、あらゆる手段が講じられているのです。
フィッシングメールやSMSで使われる典型的な文言
攻撃者が使用するメッセージには、いくつかの決まったパターンが存在します。
以下に、Vpassユーザーを標的にした際によく使われるフレーズをまとめました。
- 【重要】三井住友カードアカウントの異常な活動を検知しました
- お客様のカードのご利用を一時的に制限しております
- Vpassパスワードの有効期限が切れましたので更新をお願いします
- 【三井住友カード】不審な取引に関する確認のお願い
- プライバシーポリシーの改定に伴う再同意のお願い
これらのメッセージは、ユーザーに「すぐに確認しなければならない」という心理的プレッシャーを与え、冷静な判断力を奪うことを目的としています。
リンクをクリックする前に、まずは一度立ち止まって内容を疑う姿勢が重要です。
Vpassの偽ログイン画面に共通する特徴
偽のログイン画面は、本物のVpassログイン画面のデザインをそのままコピーして作られています。
そのため、画面の見た目だけで本物か偽物かを判断することは非常に困難です。
しかし、細部を観察すると、攻撃者が情報を盗み取るために仕組んだ不自然な点が見えてきます。
まず、不自然に多くの個人情報を入力させようとするのが偽サイトの大きな特徴です。
通常のVpassログインでは、会員番号やパズル認証、パスワードなどの入力が求められますが、偽サイトではさらに踏み込んだ情報を要求してきます。
例えば、クレジットカードの有効期限やセキュリティコード、暗証番号、さらには銀行の口座番号や生年月日を同一画面で入力させるケースが多いです。
正規のサイトでは、ログインの段階でこれらの情報を一括して求めることはまずありません。
偽サイトと公式サイトの入力項目の違い
偽サイトと公式サイトで、どのような情報の要求に差があるのかを比較表で示します。
| 入力項目 | 公式サイト(ログイン時) | 偽サイト(フィッシング) |
|---|---|---|
| Vpass ID・パスワード | 必須 | 必須 |
| パズル認証 | あり | なし(または形だけ) |
| カード番号(16桁) | 不要 | 入力を求められる |
| セキュリティコード | 不要 | 強く入力を求められる |
| カード暗証番号 | 不要 | 入力を求められる |
| 生年月日・電話番号 | 原則不要 | 詳細に入力を求められる |
このように、ログインとは関係のない機密情報の入力を促された場合は、フィッシング詐欺であると判断して間違いありません。
偽サイトを確実に見破るためのチェックポイント
巧妙に作られた偽サイトであっても、技術的な側面や運用の仕組みをチェックすることで見破ることが可能です。
被害を未然に防ぐために、以下のポイントを必ず確認する習慣をつけましょう。
1. ブラウザのURLバーを確認する
最も確実な見破り方は、ブラウザに表示されているURL(アドレス)を確認することです。
本物のVpassのログインURLは、必ず「vpass.ne.jp」というドメインを含んでいます。
フィッシングサイトでは、「vpass-confirm.com」や「vpass-security-check.top」のように、正規のドメインに似せた文字列を使用します。
また、最近では「.cn」や「.xyz」といった不自然なトップレベルドメインが使われることも少なくありません。
スマートフォンで閲覧している場合、URLが省略されて表示されることがあるため、バーをタップしてフルパスを確認することが重要です。
2. SSL証明書の詳細を確認する
多くの偽サイトも「https://」で始まる暗号化通信(SSL)に対応していますが、それだけで安心はできません。
URLバーにある鍵マークをクリックし、証明書の発行先を確認してください。
三井住友カードの正規サイトであれば、組織名として「Sumitomo Mitsui Card Co., Ltd.」などが明記されているはずです。
発行先が不明な組織であったり、個人名であったりする場合は、詐欺サイトの可能性が極めて高いと言えます。
3. 日本語の表現に違和感がないか確認する
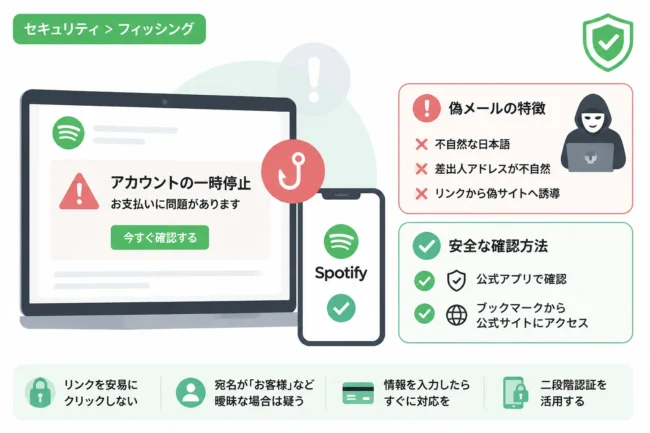
フィッシングサイトの多くは海外の攻撃グループによって作成されているため、サイト内の日本語に不自然な点が見られることがあります。
「お客様ののアカウント」「貴様のご利用」といった誤字脱字や、フォントが中国語フォント(簡体字)になっている箇所がないか注意してください。
また、ボタンの文言が「提出」や「検証」といった、日本の金融機関ではあまり使われない表現になっていることもあります。
細かな表現の違和感は、詐欺サイトを見分けるための重要なヒントになります。
フィッシング被害に遭わないための対策
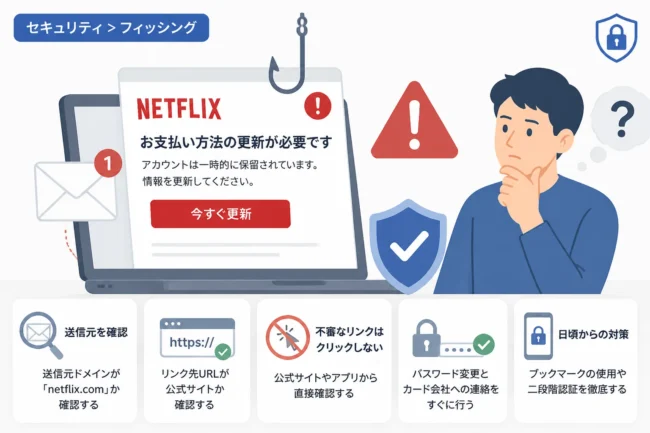
偽サイトの特徴を把握するだけでなく、日頃からセキュリティ意識を高めることが重要です。
以下の対策を講じることで、フィッシング詐欺に遭遇するリスクを大幅に軽減できます。
公式サイトをブックマークしておく
メールやSMSのリンクからアクセスするのではなく、あらかじめブラウザに登録しておいたブックマークからアクセスするのが最も安全です。
検索サイトを利用する場合も、広告枠を避け、正規のURLであることを確認した上でクリックしてください。
常に「入り口」を固定することで、偽サイトへ誘導される隙をなくすことができます。
Vpassアプリを利用する
三井住友カードが提供しているスマートフォン向けアプリ「Vpassアプリ」を利用することをおすすめします。
アプリであれば、ブラウザ経由での偽サイトへのアクセスを回避でき、セキュリティも強化されています。
また、生体認証(指紋や顔認証)を利用することで、パスワードを入力する手間も省け、盗み取られるリスクを排除できます。
二要素認証(ワンタイムパスワード)の設定
万が一、IDやパスワードが盗まれてしまった場合でも、二要素認証が設定されていれば不正ログインを防げます。
ログイン時にスマートフォンへ送信される一時的なコードを入力する仕組みは、攻撃者にとって大きな壁となります。
Vpassでは「ワンタイムパスワード」サービスが提供されているため、必ず設定を有効にしておきましょう。
万が一、情報を入力してしまった場合の対処法
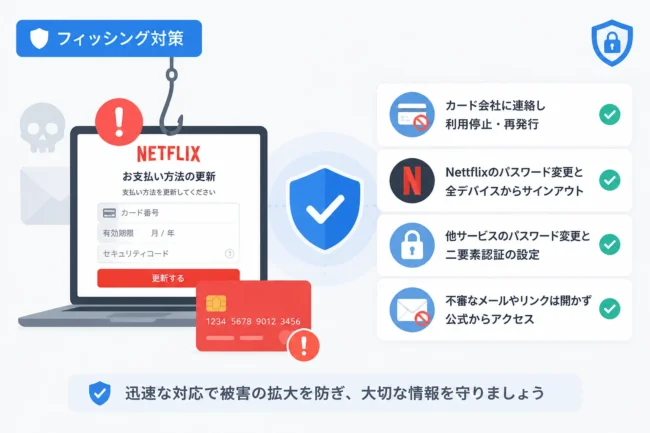
もし偽サイトに情報を入力してしまったことに気づいたら、一刻も早い対応が求められます。
被害を最小限に食い止めるために、以下の手順を迅速に行ってください。
カード利用の停止と再発行
真っ先にすべきことは、三井住友カードの紛失・盗難受付デスクへ連絡し、カードの利用を停止することです。
カード番号やセキュリティコードを入力してしまった場合、数分以内に不正利用が始まる可能性があります。
電話一本でカードを無効化できるため、迷わず連絡しましょう。
Vpassパスワードの変更
他のサービスと同じパスワードを使い回している場合は、それらのサービスのパスワードもすべて変更してください。
攻撃者は入手したリストをもとに、他のサイトでもログインを試みる(パスワードリスト攻撃)ことが一般的です。
可能であれば、各サービスで異なる強力なパスワードを設定し、管理を徹底しましょう。
警察や相談窓口への報告
実害が発生した場合や不安な場合は、警察のフィッシング報告窓口や、消費生活センターに相談してください。
また、フィッシング対策協議会などの専門機関に偽メールの情報を送ることで、他のユーザーへの被害拡大を防ぐことにも繋がります。
まとめ
Vpassを狙うフィッシング詐欺は、非常に巧妙なデザインと心理的な揺さぶりを用いてユーザーの情報を狙っています。
しかし、URLのドメイン確認や、過剰な情報の要求に対する警戒を怠らなければ、被害を未然に防ぐことは十分に可能です。
メールのリンクを安易に信頼せず、公式アプリやブックマークを活用する習慣を身につけましょう。
カードの安全を守るためには、最新の手口を知り、適切な対策を継続することが何よりも重要です。