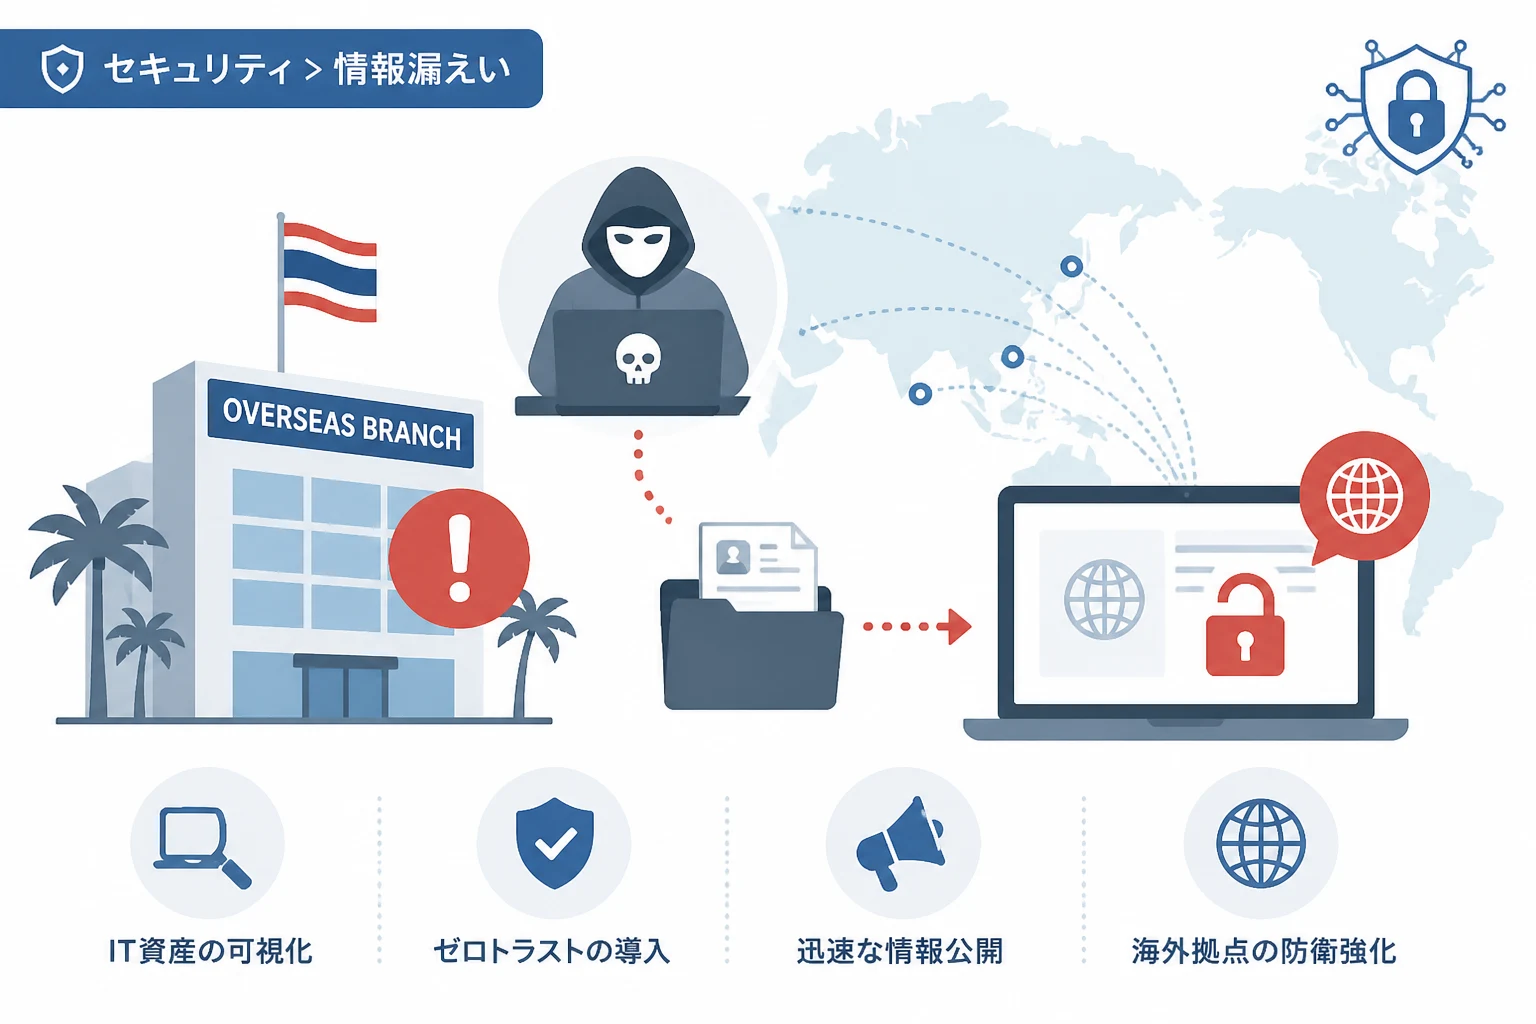
株式会社オカムラは、タイの連結子会社である「Siam Okamura International Co., Ltd.」において、第三者による不正アクセスが発生したことを発表しました。
この事案は2025年末に発生したものですが、その後の調査により、流出した疑いのある情報がインターネット上で確認されたことが新たに判明しています。
本記事では、今回の不正アクセスの詳細や現状の被害状況、そして海外拠点を抱える日本企業が直面しているサイバーセキュリティの課題について詳しく解説します。
不正アクセスの概要と経緯
今回の事案は、2025年12月23日にタイにあるグループ会社「Siam Okamura International Co., Ltd.」の一部サーバーで異変が検知されたことから始まりました。
事象の発覚直後、同社は被害の拡大を防ぐために当該サーバーのネットワークを遮断する応急措置を講じています。
その後、外部の専門機関を交えた詳細な調査が進められてきましたが、2026年4月10日の公表により事態は新たな局面を迎えました。
調査の過程で、不正アクセスを受けたサーバー内に保存されていた情報の一部が、インターネット上に公開されていることが確認されたのです。
現在も流出の範囲や具体的な内容についての精査が続いており、全容解明に向けた取り組みが行われています。
流出した可能性のある情報の影響
現時点でインターネット上での公開が確認された情報は、当該サーバーに保管されていた業務関連のデータであると見られています。
具体的な項目については明言されていませんが、一般的にこうした不正アクセスでは、取引先情報や従業員の個人情報、技術資料などが標的となるケースが少なくありません。
オカムラは、情報の流出によって影響を受ける可能性があるステークホルダーに対し、順次報告と注意喚起を進める方針です。
情報が一度インターネット上に公開されてしまうと、その拡散を完全に止めることは極めて困難であり、二次被害への警戒が必要となります。
企業としては、情報の不正利用を防ぐための監視を強化するとともに、被害者への誠実な対応が求められます。
海外拠点がサイバー攻撃の標的になる理由
近年のサイバー攻撃において、日本企業の海外子会社は「セキュリティの脆弱な入り口」として狙われる傾向が強まっています。
国内の本社と比較して、海外拠点ではセキュリティ対策の予算や専門人材が不足しているケースが多く見受けられます。
攻撃者は管理の甘い海外拠点のネットワークを最初の足掛かりとして侵入し、そこから本社ネットワークへの横展開(ラテラルムーブメント)を試みます。
これにより、最終的にはグループ全体の重要機密を窃取したり、ランサムウェアによってシステムをロックしたりすることが攻撃者の狙いです。
サプライチェーン攻撃のリスクと対策
今回の事案は、連結子会社を起点としたサプライチェーン攻撃の一種であると捉えることができます。
たとえ本社のセキュリティが強固であっても、グループ会社や協力会社の防護が不十分であれば、そこから企業グループ全体の信頼が損なわれる事態を招きます。
特に製造業などのグローバル企業にとって、海外拠点のシステム停止は生産ラインや物流の停滞に直結し、甚大な経済的損失を生むリスクがあります。
以下の表は、一般的な海外拠点で発生しやすいセキュリティリスクとその主な原因をまとめたものです。
| リスク項目 | 主な原因 | 影響 |
|---|---|---|
| 不正アクセス | VPN機器の脆弱性放置 | 機密情報の漏洩・システム改ざん |
| ランサムウェア被害 | エンドポイント対策の不足 | 業務停止・身代金要求 |
| 内部不正 | アクセス権限管理の不備 | 顧客情報の持ち出し |
| シャドウIT | 現地独自のツール利用 | 未許可のデータ送信・脆弱性発生 |
海外拠点を守るための推奨アクション
海外拠点を含むグループ全体のセキュリティ水準を統一することは、グローバル企業にとって最優先の課題です。
まず、全拠点のIT資産を可視化し、脆弱性診断を定期的に実施して管理の隙を無くすことが基本となります。
次に、従来の境界型防御だけでなく、すべての通信を疑う「ゼロトラスト」の考え方に基づいたセキュリティモデルの導入が有効です。
具体的には、EDR(Endpoint Detection and Response)などの高度な監視ソリューションを全拠点に導入し、異常を早期に検知できる体制を整えるべきです。
また、現地の従業員に対するリテラシー教育を徹底し、フィッシングメールなどの人的な隙を突く攻撃への耐性を高めることも忘れてはなりません。
迅速な情報開示とインシデント対応
万が一インシデントが発生した際、早期に事実を公表することは、企業の社会的責任を果たす上で非常に重要です。
オカムラが調査の進捗に合わせて情報をアップデートしているように、透明性の高い情報公開は、取引先や顧客からの信頼失墜を最小限に抑える効果があります。
事後対応においては、単なる復旧だけでなく、「なぜ侵入を許したのか」という根本原因を徹底的に究明し、再発防止策を具体化することが不可欠です。
グローバルでのインシデント対応体制(CSIRT)を構築し、国内外の拠点がシームレスに連携できる仕組み作りが急務と言えるでしょう。
まとめ
オカムラのタイ連結子会社で発生した不正アクセスと、その後の情報公開の事実は、すべてのグローバル企業にとって深刻な教訓を示しています。
サイバー攻撃の脅威は国境を越え、最も管理が手薄なポイントを執拗に狙ってきます。
自社のセキュリティ対策が本社限定のものになっていないか、海外拠点の管理がブラックボックス化していないか、今一度見直す必要があります。
流出情報のインターネット公開という最悪のシナリオを回避するためには、平時からの強固な監視体制と、迅速な有事対応能力の両立が欠かせません。
今後もオカムラからの追加調査報告に注目するとともに、自社の防衛体制を強化していくことが、持続可能な事業展開のための絶対条件となります。