私たちの生活において、インターネットに接続されるIoTデバイスは欠かせない存在となりました。
スマートスピーカーやネットワークカメラ、スマート家電といったデバイスは利便性を大きく向上させてくれます。
しかし、こうした便利な機器が増える一方で、ホームネットワーク内のセキュリティリスクも増大しているのが現状です。
多くのIoT機器はPCやスマートフォンほど頻繁にセキュリティ更新が行われず、脆弱性を抱えたまま放置されやすい傾向にあります。
そこで重要となるのが、Wi-Fiルーターに搭載されている「ネットワーク分離機能(プライバシーセパレーター)」の活用です。
この記事では、ホームネットワークの安全性を飛躍的に高めるネットワーク分離機能の仕組みと、その正しい運用法について詳しく解説します。
IoT機器の普及とセキュリティリスクの現状
現代の家庭では、平均して10台以上のデバイスがWi-Fiに接続されていると言われています。
これらの中には、十分なセキュリティ対策が施されていない安価なIoT機器も少なくありません。
IoT機器が狙われる理由
サイバー攻撃者がIoT機器を狙う最大の理由は、管理の甘さにあります。
PCであればOSが自動的にアップデートされますが、安価なスマート電球やセンサーなどは、利用者が手動でファームウェアを更新しなければならないケースがほとんどです。
また、多くのデバイスで「admin/admin」といった推測されやすい初期パスワードがそのまま使われていることも、攻撃を容易にしています。
セキュリティアップデートの未適用
製造メーカーのサポートが終了した古いデバイスを使い続けることは、家の中に鍵のかかっていない窓を作ることと同じです。
脆弱性が発見されても修正プログラムが提供されないため、一度見つかった弱点は永続的に悪用され続けます。
初期設定パスワードの放置
セットアップの容易さを優先するあまり、パスワードを変更せずに利用を開始してしまうユーザーは非常に多いのが実態です。
ボットネットの多くは、こうした既知のデフォルトパスワードを総当たりで試すことで感染を広げます。
ネットワーク内での「横移動」のリスク
IoT機器がハッキングされた際の最大の恐怖は、そのデバイス自体が壊されることではありません。
侵入されたデバイスを踏み台にして、同じネットワークに繋がっているPCやNASに攻撃を仕掛けられることです。
これを専門用語で「横移動(ラテラルムーブメント)」と呼びます。
一度ネットワーク内に侵入を許すと、家庭内の共有フォルダに保存された機密情報や写真、オンライン銀行のログイン情報などが盗み出される危険性が飛躍的に高まります。
ネットワーク分離機能(プライバシーセパレーター)の基礎知識
こうした横移動のリスクを最小限に抑えるための機能が、ネットワーク分離機能です。
メーカーによっては「プライバシーセパレーター」や「APアイソレーション」とも呼ばれます。
仕組みと動作原理
通常、同じWi-Fiルーターに接続されているデバイス同士は、相互に通信が可能な状態になっています。
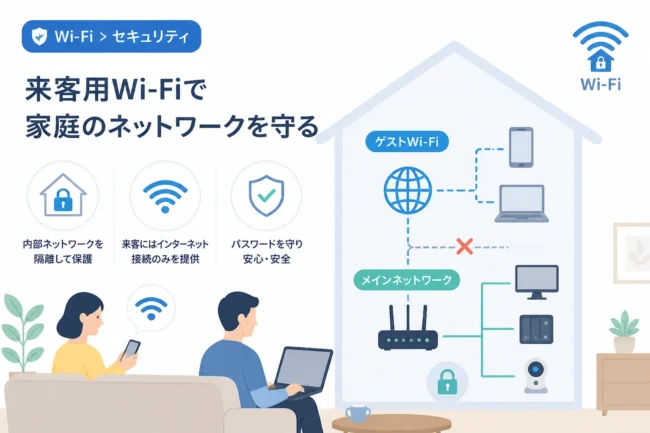
これに対し、ネットワーク分離機能を有効にすると、ルーターは各デバイス間の通信を論理的に遮断します。
デバイスはインターネットへのアクセスは許可されますが、同じネットワーク内の他のデバイスを「見つける」ことも「攻撃する」こともできなくなります。
混同されやすい機能との違い
ネットワーク分離には、大きく分けて2つのレベルが存在します。
一つは「同一SSID内での端末間分離」、もう一つは「SSID単位でのネットワーク分離」です。
同一SSID内での分離
同じWi-Fi名(SSID)に接続している端末同士の会話を禁止する設定です。
公衆無線LANなどでよく使われる設定で、隣に座っている見知らぬ人のPCから自分のスマホを覗かれないようにするために機能します。
SSID単位での分離(ゲストポート)
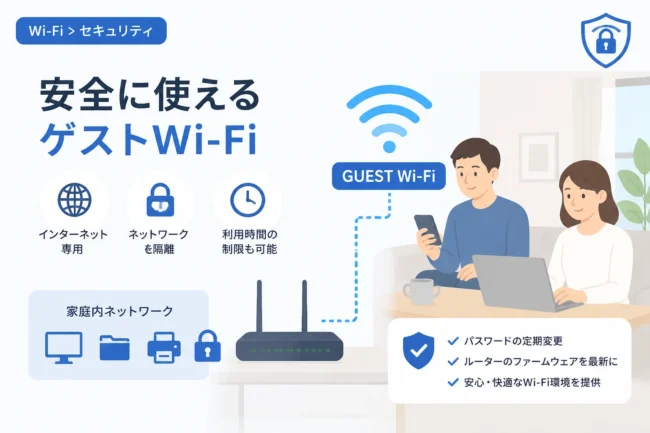
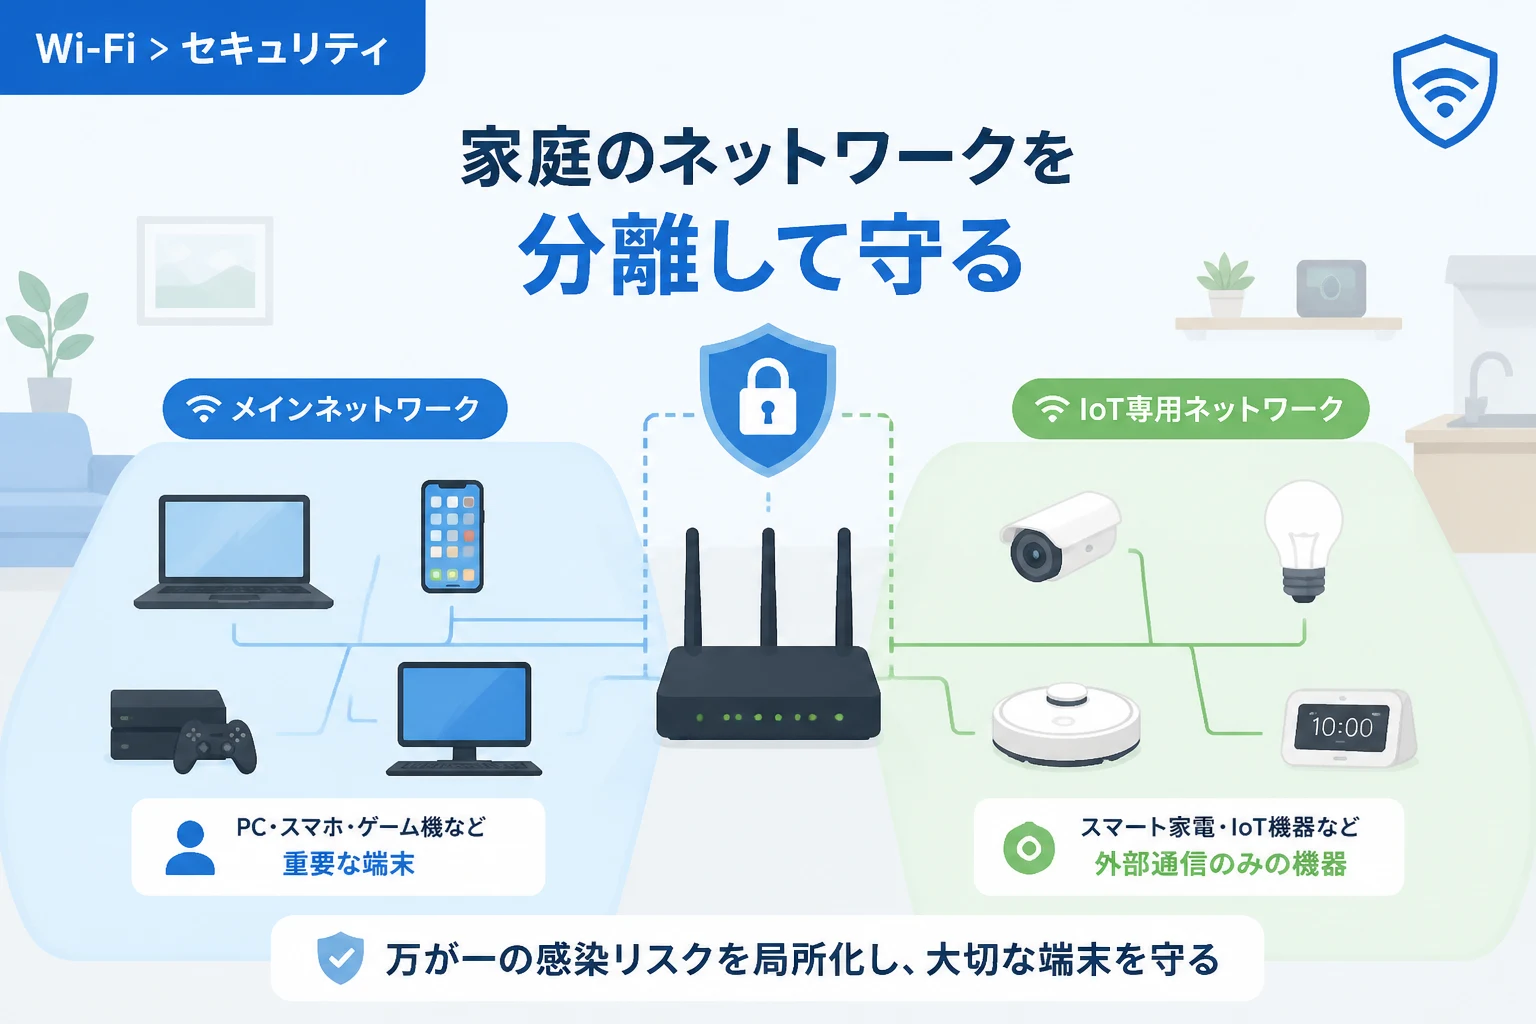
メインのネットワークとは別に、来客用やIoT用として独立したネットワーク名を作成する機能です。
家庭内セキュリティを構築する上で最も推奨されるのは、このSSID単位での分離です。
メインのSSIDには重要なPCを、ゲスト用SSIDにはIoT機器を接続することで、物理的な回線は同じでも論理的に異なる環境として運用できます。
ネットワーク分離を導入すべき理由
ネットワーク分離を導入する最大のメリットは、万が一の際の被害を「局所化」できる点にあります。
もしリビングのネットワークカメラがウイルスに感染しても、仕事用のPCが隔離されたネットワークにあれば、ウイルスが感染を広げることはできません。
また、テレワークの普及により、会社のPCを自宅のネットワークに繋ぐ機会が増えています。
セキュリティレベルの低い家庭用ゲーム機や古い家電と同じ空間に業務PCを置くことは、企業にとっても重大なコンプライアンスリスクになり得ます。
運用シナリオ別の設定方法
具体的にどのようなデバイスをどのように分けるべきか、以下の表にまとめました。
| ネットワークの種類 | 主な接続デバイス | 推奨設定 |
|---|---|---|
| メインSSID | メインPC、スマートフォン、タブレット | 分離なし(端末間通信を許可) |
| IoT専用SSID | スマート家電、ネットワークカメラ、センサー | ネットワーク分離を有効化 |
| ゲストSSID | 来客者の持ち込み端末 | ネットワーク分離を有効化 |
IoTデバイス専用のネットワーク構築
まずはルーターの設定画面を開き、「ゲストネットワーク」または「マルチSSID」の設定を確認してください。
多くのルーターでは、ゲストポート設定の中に「LAN内端末へのアクセスを禁止する」というチェックボックスがあります。
このオプションを有効にしたSSIDをIoT機器専用として割り当てます。
テレワーク環境の保護
仕事用のPCは、家庭内のどのデバイスとも通信する必要がない場合が多いはずです。
そのため、テレワーク用PCを独立した「分離ネットワーク」に接続することは非常に効果的な防衛策となります。
これにより、子供がゲーム機でダウンロードした不正なファイルが、仕事用のPCに影響を与える可能性を排除できます。
導入時の注意点とデメリット
非常に強力なセキュリティ機能であるネットワーク分離ですが、利便性が低下する場合もあります。
設定を有効にする前に、以下の影響を考慮しておく必要があります。
通信不可になる機器の例
同じネットワーク内にいることを前提とした機能は、ネットワーク分離を有効にすると使えなくなります。
例えば、スマートフォンからWi-Fi経由で行う「ワイヤレス印刷」ができなくなる可能性があります。
また、スマートフォンの画面をテレビに映し出す「画面ミラーリング(AirPlayやChromecastなど)」も動作しません。
スマートスピーカー(Google HomeやAmazon Echoなど)を使って家電を操作する場合も、通信の経路によっては設定に工夫が必要になります。
解決策としての「選択的な分離」
すべてのデバイスを分離するのではなく、「外部との通信しか行わないデバイス」だけを分離するのが賢明です。
例えば、クラウド経由で操作するスマート電球や、単体で動作するお掃除ロボットなどは、他の端末と通信する必要がないため、分離しても支障はありません。
一方で、スマホから直接操作が必要なNASなどは、メインのSSIDに残しておく必要があります。
セキュリティをさらに高めるための追加対策
ネットワーク分離機能は万能ではありません。
より強固なホームネットワークを構築するために、以下の対策も併せて実施しましょう。
最新ファームウェアの維持
ルーター自体の脆弱性を突かれては、どんな分離機能も無意味になってしまいます。
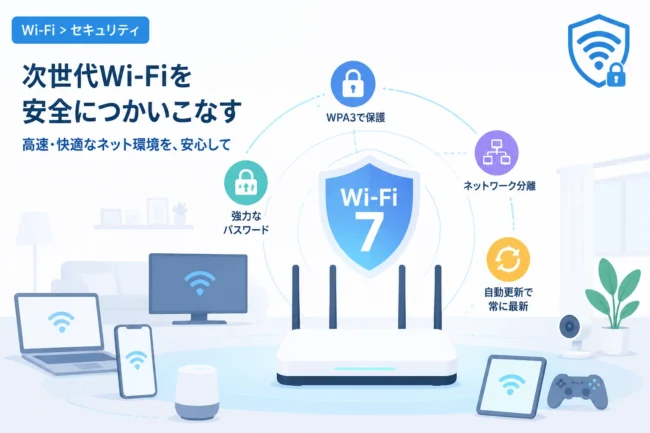
ルーターの自動更新機能を有効にし、常に最新の状態を保つようにしてください。
複雑なパスワードの設定
SSIDのパスワード(暗号化キー)は、推測しにくい英数字と記号を組み合わせたものに変更してください。
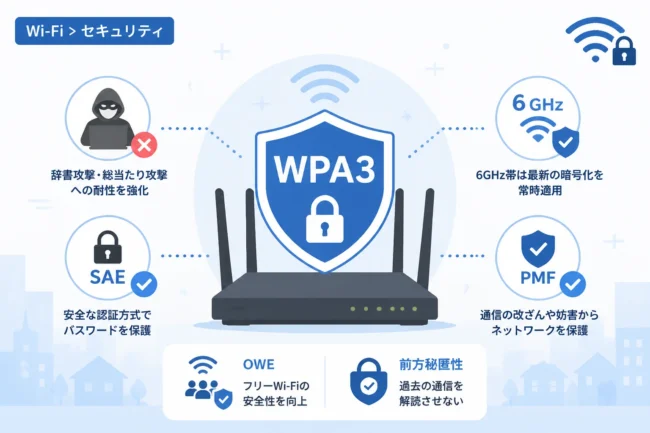
また、古い暗号化方式である「WEP」や「WPA」は使用せず、「WPA2-AES」または最新の「WPA3」を選択することが推奨されます。
使用していない機器の電源を切る
長期間使用していないIoT機器は、ネットワークから切断するか、電源を切っておくのが最も確実な対策です。
管理しきれないデバイスを減らすことは、攻撃の足場を減らすことに直結します。
まとめ
IoT機器の普及により、私たちの家庭は常にサイバー攻撃の脅威にさらされています。
しかし、ルーターの「ネットワーク分離機能(プライバシーセパレーター)」を正しく活用すれば、そのリスクを大幅に軽減することが可能です。
「仕事用」「プライベート用」「IoT用」とネットワークを適切に切り分けることは、現代におけるデジタルマナーの一つとも言えるでしょう。
まずは自宅のWi-Fiルーターの設定画面を開き、どのような分離設定が可能かを確認することから始めてみてください。
少しの手間をかけるだけで、あなたと家族の大切なデータを守る強固な壁を築くことができるのです。