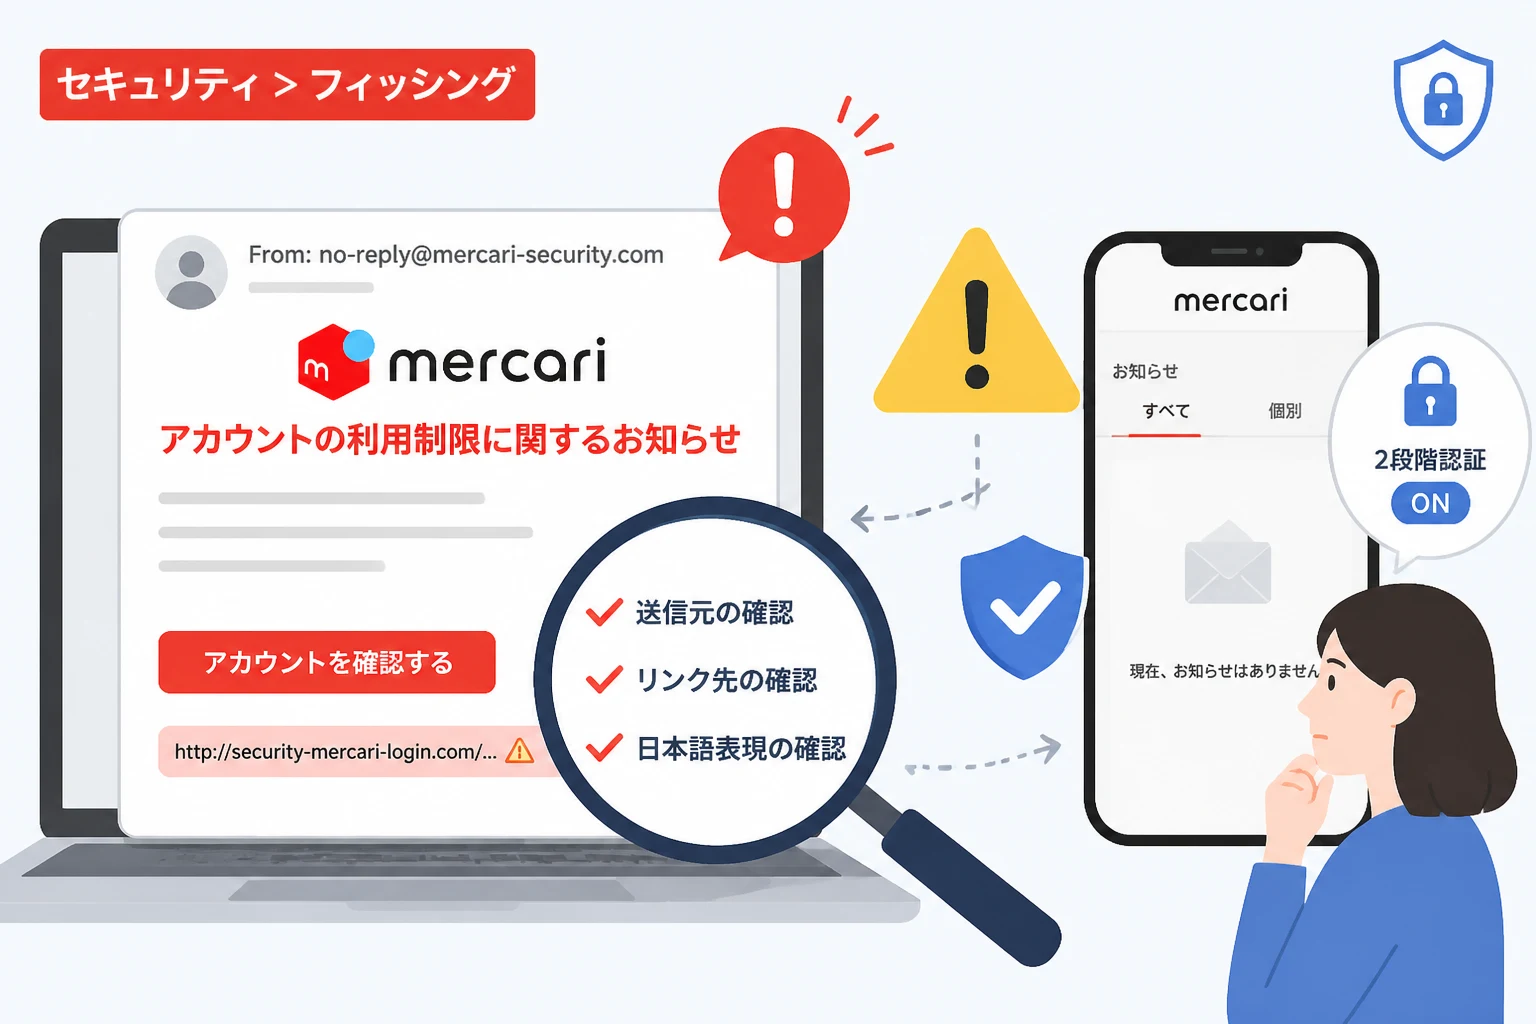
メルカリを利用している最中に、突然「アカウントの利用制限」を知らせるメールが届いたら、誰しも驚きと不安を感じるはずです。
近年、フリマアプリの普及に伴い、運営会社を装ったフィッシング詐欺が非常に巧妙化しています。
犯行グループは、ユーザーの「早く制限を解除しなければならない」という焦りの心理を巧みに突いてきます。
本記事では、メルカリを装うフィッシングメールの真偽を判断するポイントと、被害を未然に防ぐための具体的な対策を詳しく解説します。
フィッシングメールが届く背景と現状
メルカリは日本国内で数千万人のユーザーを抱える巨大なプラットフォームであり、攻撃者にとって効率の良い標的となっています。
攻撃者は、ランダムに生成したメールアドレスや、過去に流出したリストを用いて、大量の偽メールを一斉に送信します。
その内容は、アカウントの不正ログイン検知や、本人確認の未完了、そして最も多いのが「アカウントの利用制限」を告げる警告メールです。
メールに記載されたリンクをクリックすると、公式サイトを精巧に模倣した偽のログイン画面に誘導されます。
そこで入力されたメールアドレス、パスワード、クレジットカード情報などは、すべて攻撃者のサーバーに送信されてしまいます。
メルカリを装う偽メールの真偽を見極める5つのポイント
フィッシングメールは一見すると本物のように見えますが、注意深く観察すれば必ず違和感が見つかります。
以下の5つのポイントを基準に、手元に届いたメールが本物かどうかを確認してください。
1. 送信元メールアドレスのドメインを確認する
最も重要な確認事項は、メールの送信元として表示されているアドレスのドメイン部分です。
メルカリの公式ドメインは主に mercari.jp です。
フィッシングメールでは、一見すると公式に見えるものの、微妙に異なるドメインが使われることが多々あります。
例えば、mercari-support.com や mercari-update.net といった、公式には存在しない文字列が含まれている場合は偽物である可能性が極めて高いと言えます。
また、スマートフォンのメールアプリでは送信者の「表示名」だけが表示されることが多いため、必ずタップして詳細なアドレスを確認するようにしましょう。
2. メールの本文に自分の「氏名」が記載されているか
メルカリからの重要な通知メールには、登録しているユーザー本人の氏名が含まれるのが一般的です。
フィッシングメールは不特定多数に一斉送信されるため、「メルカリユーザー様」や「お客様へ」といった抽象的な宛名になっていることが多いです。
宛名が記載されていない、あるいは登録名と異なる場合は、フィッシングメールだと判断して間違いありません。
3. リンク先URLの文字列をチェックする
メール本文にあるボタンやリンクにカーソルを合わせる(スマホの場合は長押ししてプレビューを見る)と、遷移先のURLを確認できます。
メルカリの正規サイトのURLは、必ず https://www.mercari.com/jp/ や https://jp.mercari.com/ から始まります。
偽メールのリンク先は、ランダムな英数字の羅列であったり、本物に似せた不自然な文字列であったりします。
# 疑わしいURLの例
https://mercari-account-check-security.xyz/login
https://merrccari-jp.com/verify
上記のように、一見「mercari」という文字が入っていても、ドメインの末尾が不自然なものは絶対にクリックしてはいけません。
4. 日本語の表現に違和感がないか
海外を拠点とする攻撃グループが作成したメールは、自動翻訳ツールを通したような不自然な日本語が混じることがあります。
「お客様のアカウントを保護するために、私たちはそれを一時的にロックしました」といった、直訳調の表現には注意が必要です。
また、常用漢字ではない漢字が使われていたり、フォントが一部中国語の簡体字になっていたりする場合も、フィッシング詐欺の典型的な特徴です。
5. 公式アプリの「お知らせ」に同じ通知があるか
これが最も確実で安全な確認方法です。
メルカリがアカウントの制限や重要な本人確認を行う場合、必ず公式アプリ内の「お知らせ」や「やることリスト」に通知が届きます。
メールが本物かどうか迷ったときは、メール内のリンクは一切触らず、直接スマートフォンからメルカリ公式アプリを起動してください。
アプリ内にお知らせが届いていないのであれば、そのメールは100%偽物であると断定できます。
フィッシングサイトで情報を入力するリスク
もし誤って偽サイトにアクセスし、情報を入力してしまった場合に想定されるリスクをまとめました。
| 入力してしまった情報 | 想定される甚大なリスク |
|---|---|
| ログインID・パスワード | アカウントの乗っ取り、売上金の不正引き出し、勝手な商品の購入・出品。 |
| クレジットカード情報 | カードの不正利用、ECサイトでの高額決済、二次的な転売被害。 |
| 氏名・住所・電話番号 | 個人情報の売買、他の詐欺メールのターゲット化、なりすまし詐欺への悪用。 |
一度情報が流出してしまうと、その後の被害を完全に止めるのは非常に困難です。
攻撃者は盗んだ情報を即座に使用、あるいはダークウェブ等で転売するため、「入力を終えた瞬間」から被害が始まると考えてください。
もし偽メールの指示に従ってしまった時の対処法
「うっかり情報を入力してしまった」という場合は、1分1秒を争う迅速な対応が必要です。
以下の手順を直ちに実行してください。
ステップ1:パスワードの変更
まだアカウントにログインできる状態であれば、即座にパスワードを変更してください。
その際、他のサイトで使い回していない、複雑なパスワードを設定することが重要です。
ステップ2:クレジットカードの利用停止
カード情報を入力してしまった場合は、すぐにカード会社へ連絡し、カードの利用停止手続きを行ってください。
「まだ実害が出ていないから」と躊躇している間に、多額の決済が行われるリスクがあります。
ステップ3:事務局への相談
メルカリ公式アプリのお問い合わせフォームから、被害に遭った可能性がある旨を報告してください。
事務局側でアカウントの保護措置をとってもらえる場合があります。
メルカリを安全に使い続けるためのセキュリティ対策
フィッシング被害に遭わないためには、日頃からの備えが不可欠です。
以下の対策を今すぐ確認し、設定しておきましょう。
二段階認証の設定を必須にする
メルカリには、ログイン時にSMSで送られてくる認証番号を必要とする二段階認証が備わっています。
これを有効にしておけば、万が一パスワードが盗まれても、攻撃者は簡単にはログインできません。
不審なメールは即削除する習慣をつける
「アカウント制限」や「警告」といった言葉に動揺せず、まずは疑う姿勢を持ってください。
公式からの連絡は、常にアプリ側で確認する習慣を身につけることが、最大の防御となります。
セキュリティソフトやブラウザの保護機能を利用する
最新のセキュリティソフトやスマートフォンのフィルタリング機能は、既知のフィッシングサイトへのアクセスを自動でブロックしてくれます。
常に最新の状態にアップデートされたOSやブラウザを使用することも、安全性を高める要因となります。
まとめ
メルカリを装う「アカウントの利用制限」メールは、その多くが利用者の情報を盗み出すためのフィッシング詐欺です。
攻撃者は巧妙な手口で偽サイトへ誘導しようとしますが、送信元ドメインの確認や、公式アプリ内のお知らせとの照合によって、その真偽を確実に見極めることができます。
「急がなければならない」という心理的な罠にはまらず、冷静に情報の正当性を判断することが重要です。
万が一、個人情報を入力してしまった場合は、速やかにパスワードの変更やカードの利用停止を行い、二次被害を最小限に抑える行動をとってください。
日頃からセキュリティ意識を高め、便利なフリマアプリを安全に楽しんでいきましょう。