インターネット上の多種多様なサービスを利用する現代において、パスワードマネージャーは私たちのデジタルライフを守る不可欠なツールとなっています。
しかし、全ての重要なログイン情報を一箇所に集約することに対し、「もしパスワードマネージャー自体がハッキングされたらどうなるのか」という不安を感じる方は少なくありません。
本記事では、パスワードマネージャーがサイバー攻撃を受けた際に想定される具体的なリスクや被害の実態、そして万が一の事態に備えるための強力なセキュリティ対策について詳しく解説します。
パスワードマネージャーがハッキングされる仕組みと現実
パスワードマネージャーは極めて堅牢なセキュリティで守られていますが、理論上、ハッキングのリスクがゼロであるとは言い切れません。
まず理解しておくべきは、ハッキングには「サービス提供元への攻撃」と「利用者個人のデバイスへの攻撃」の2種類があるという点です。
サービス提供元(クラウド側)へのサーバー攻撃
大手パスワードマネージャーの運営企業は、世界最高水準のセキュリティ対策を講じてデータを保護しています。
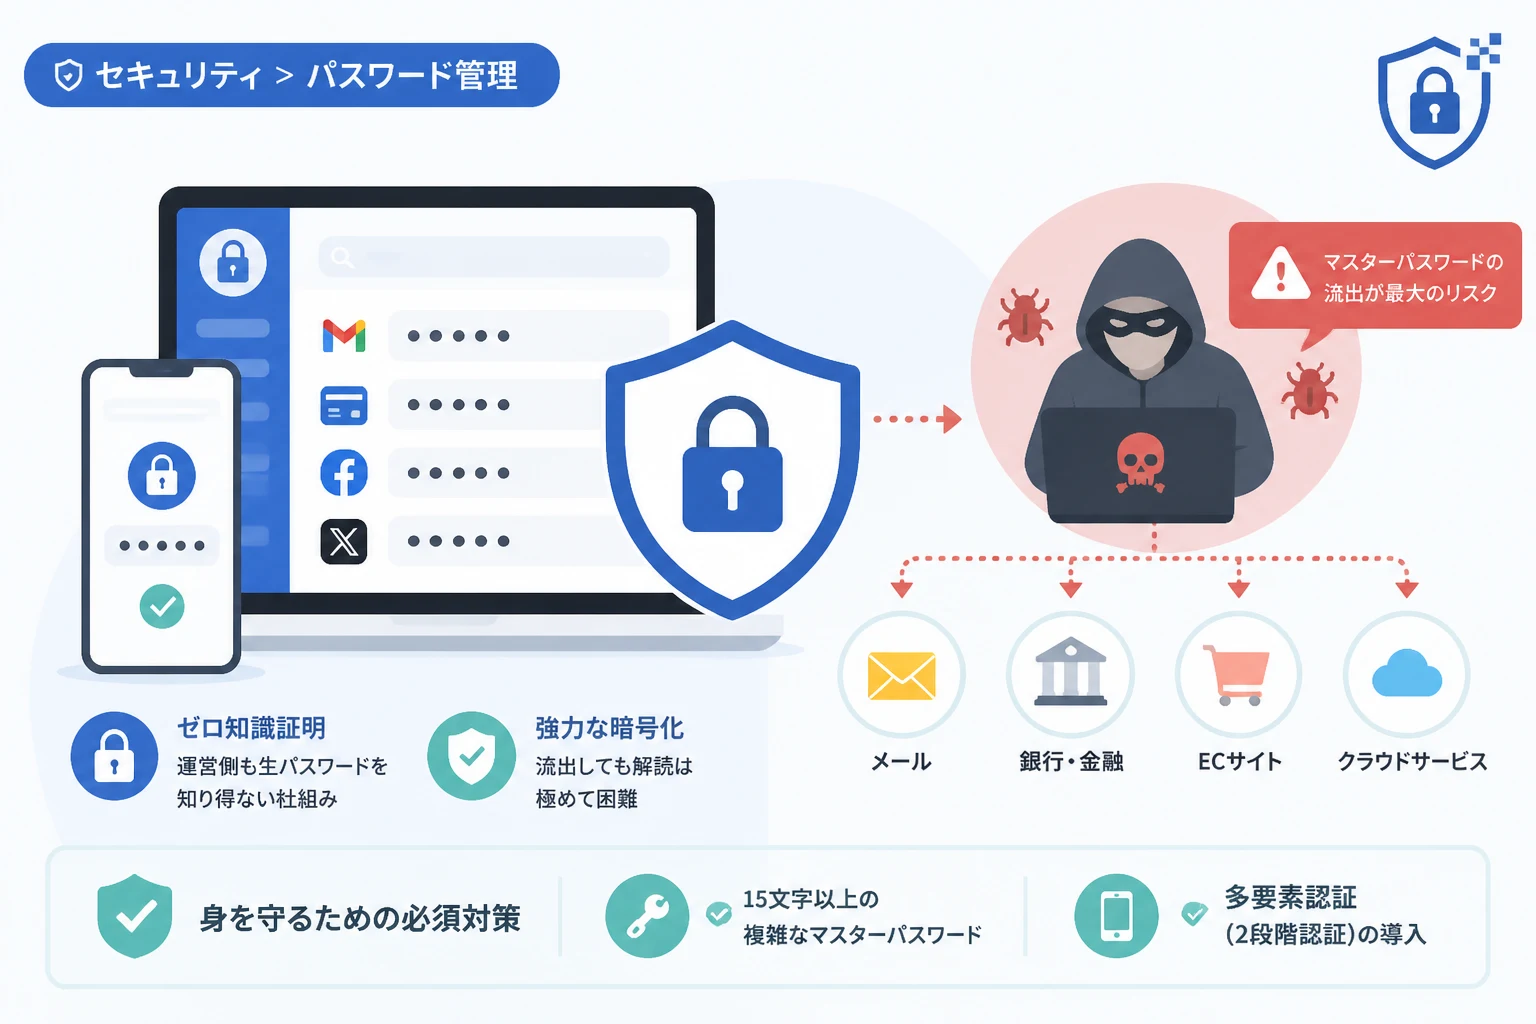
多くのサービスでは「ゼロ知識証明(ゼロナレッジ・アーキテクチャ)」という仕組みを採用しており、運営企業側ですら利用者の生パスワードを知ることはできません。
仮にサーバーがハッキングされ、データが流出したとしても、盗み出されるのは強力に暗号化されたデータ(保管庫)そのものです。
暗号を解くための「マスターパスワード」はサーバーに保存されていないため、攻撃者が即座に中身を閲覧することは困難とされています。
利用者個人のデバイスやアカウントを狙う攻撃
現実的に最も多いハッキングのケースは、利用者側の不注意やデバイスの脆弱性を突いた攻撃です。
例えば、フィッシング詐欺サイトに騙されてマスターパスワードを入力してしまったり、PCがマルウェアに感染してキー入力を盗み見られたりするケースが挙げられます。
このようにマスターパスワードが直接流出した場合、攻撃者は正当な利用者になりすまして保管庫へアクセスできてしまいます。
パスワードマネージャーそのものの脆弱性よりも、利用者の「玄関の鍵」が盗まれるリスクの方が高いのが現状です。
ハッキングされた場合に想定される深刻な被害
もしパスワードマネージャーの管理権限が第三者に渡ってしまうと、その被害は計り知れないものになります。
一つのサービスが突破されることで、芋づる式にすべての登録サービスが危険にさらされる「シングルポイント・オブ・フェイリア(単一障害点)」の問題が顕在化します。
全オンラインアカウントへの不正アクセス
最も直接的な被害は、保管庫に記録されているSNS、メール、ECサイトなどへのログイン情報を悪用されることです。
攻撃者は入手したリストをもとに自動ツールを用いて、あらゆるサイトへのログインを試みます。
メールアドレスの管理権限を奪われると、他のサービスのパスワード再設定機能も悪用されるため、被害を食い止めることが極めて難しくなります。
金銭的被害とクレジットカードの不正利用
ショッピングサイトやキャッシュレス決済サービスに保存されているクレジットカード情報が狙われます。
攻撃者は高額商品の購入や、偽の送金指示などを行い、短時間で多額の金銭的損失を発生させることが可能です。
特に、銀行口座のログイン情報まで一括管理している場合は、預金が直接引き出されるリスクも否定できません。
機密情報の漏洩とプライバシーの侵害
クラウドストレージやビジネスツール(SlackやZoomなど)へのアクセス権を奪われることで、個人情報だけでなく仕事上の機密データも流出します。
プライベートな写真やメッセージが公開される、あるいはそれらをネタに脅迫(ランサムウェア的行為)を受ける可能性もあります。
また、あなたのSNSアカウントが乗っ取られ、知人や取引先に対して詐欺メッセージを送信する「踏み台」にされる被害も深刻です。
過去の事例から学ぶ:流出しても守られるデータとは
過去には大手パスワードマネージャーがサイバー攻撃を受け、ユーザーデータの一部が流出した事例が存在します。
しかし、それらの事例を分析すると、適切に設計されたサービスであれば、全データが即座に閲覧されるわけではないことが分かります。
暗号化されているデータとされていないデータの違い
一般的に、パスワードマネージャーの保管庫内でも、データの種類によって保護レベルが異なる場合があります。
| データの種類 | 一般的な保護状態 | 流出時のリスク |
|---|---|---|
| 各サービスのパスワード | AES-256等で強力に暗号化 | マスターパスワードがない限り解読不能 |
| メモや添付ファイル | 多くの場合、暗号化対象 | 基本的には安全だがサービスにより異なる |
| 登録済みURLやメールアドレス | 平文または軽度の保護 | どのサービスを使っているか特定される恐れ |
過去の流出事例では、ログインURLなどの一部の非暗号化データが漏洩したものの、肝心のパスワード本体は暗号化によって守られ続けたという報告があります。
つまり、サービス側の不備でデータが流出しても、利用者が「強力なマスターパスワード」を設定していれば、中身を解読されるまでには膨大な時間が必要となります。
パスワードマネージャーの安全性を高める必須のセキュリティ対策
ハッキングの不安を解消し、パスワードマネージャーの利便性を享受し続けるためには、利用者自身による防衛策が不可欠です。
以下の対策を講じることで、万が一サービス側で流出が発生しても、アカウントへの不正侵入を食い止めることができます。
1. マスターパスワードの強度を最大化する
マスターパスワードは、あなたの全てのデジタル資産を守る唯一の鍵です。
短く推測されやすいパスワード(誕生日、名前、単純な英単語など)は絶対に避けなければなりません。
15文字以上の長さを持ち、大文字・小文字・数字・記号をランダムに組み合わせたフレーズを設定してください。
また、他のサービスで使い回しているパスワードをマスターパスワードに設定することは、最も危険な行為の一つです。
2. 多要素認証(MFA/2FA)の有効化
パスワードマネージャーを利用する上で、多要素認証の設定は必須条件と言っても過言ではありません。
万が一マスターパスワードが盗まれても、スマートフォンの承認や認証コードがなければログインできない状態を作ります。
- Google AuthenticatorやMicrosoft Authenticatorなどの認証アプリを利用する。
- YubiKeyなどの物理的なセキュリティキーを使用する(最も強固な方法)。
- SMSによる認証は、SIMスワップ詐欺のリスクがあるため、可能な限り認証アプリや物理キーを優先する。
3. ゼロ知識証明を採用している信頼できるサービスを選ぶ
利用するパスワードマネージャーがどのような暗号化方式を採用しているかを確認してください。
「Zero-Knowledge(ゼロ知識)」を掲げるサービスは、運営企業がユーザーのデータに一切アクセスできない仕組みを持っています。
また、第三者機関によるセキュリティ監査を定期的に受けているか、オープンソースでコードが公開されているかなども、信頼性を判断する重要な指標となります。
4. デバイス自体のセキュリティ管理
パスワードマネージャーが動作するPCやスマートフォンの安全性が保たれていなければ、どんな対策も意味をなしません。
OSやブラウザ、パスワードマネージャーのアプリは常に最新バージョンにアップデートし、既知の脆弱性を修正してください。
また、公共のフリーWi-Fi環境でマスターパスワードを入力する際は、VPNを利用するなどの配慮が必要です。
もし「ハッキングされたかも?」と思ったら取るべき行動
不審なログイン通知が届いたり、身に覚えのない操作が行われていたりする場合、迅速な対応が被害を最小限に抑えます。
パニックにならず、以下の手順を参考に対処してください。
ステップ1:マスターパスワードの即時変更
まだ管理画面にアクセスできる場合は、すぐにマスターパスワードを変更してください。
この際、これまでとは全く異なる法則の、より複雑なパスワードを設定します。
ステップ2:全セッションの強制ログアウト
パスワードマネージャーの設定メニューから、現在ログインしているすべてのデバイスの接続を解除(強制ログアウト)します。
これにより、攻撃者が保持しているログインセッションを無効化できます。
ステップ3:重要度の高いアカウントのパスワード変更
保管庫に保存されている情報の中でも、特に影響が大きいサービスのパスワードを優先的に手動で変更します。
- メインのメールアドレス(Gmail, Outlookなど)
- オンラインバンキング・証券口座
- 主要なSNS(X, Facebook, Instagramなど)
- Apple IDやGoogleアカウントなどのプラットフォームアカウント
これらのサービスでも多要素認証を有効にしていれば、被害の拡大を防ぐ強力な壁となります。
パスワードマネージャーは「使うべきではない」のか?
ハッキングのリスクを聞くと、パスワードマネージャーの利用を躊躇してしまうかもしれません。
しかし、セキュリティの専門家の多くは、それでもなおパスワードマネージャーの利用を強く推奨しています。
その理由は、パスワードマネージャーを使わずに「覚えやすい単純なパスワードを使い回す」ことの方が、比較にならないほどリスクが高いからです。
多くのサイバー被害は、パスワードマネージャーの脆弱性ではなく、脆弱なパスワードの使い回しによる「リスト型攻撃」によって発生しています。
適切な設定と運用さえ行えば、パスワードマネージャーはあなたのデジタル資産を守る最も強力な味方であり続けます。
まとめ
パスワードマネージャーがハッキングされる可能性はゼロではありませんが、適切に設計されたサービスであれば、データ流出即被害とはなりません。
ゼロ知識証明による暗号化により、マスターパスワードが守られている限り、攻撃者が中身を解読することは困難だからです。
利用者として最も重要なのは、「強力なマスターパスワード」と「多要素認証」を組み合わせ、自分自身の不注意による流出を防ぐことです。
リスクを正しく理解し、万全のセキュリティ対策を講じることで、安全かつ快適なインターネット環境を維持しましょう。