iPhoneの利便性を追求するユーザーの間で、OSの制限を解除する「脱獄(ジェイルブレイク)」という手法が長年知られてきました。
Appleがシステムに設けている制限を意図的に取り払うことで、通常では不可能なカスタマイズや非公式アプリの導入が可能になります。
しかし、こうした自由と引き換えに、ユーザーは極めて深刻なセキュリティリスクを背負い込むことになります。
本記事では、脱獄済みiPhoneが抱える具体的な脅威を詳しく解説するとともに、デバイスを元の安全な状態へと復元するための確実な手順を提示します。
iPhoneの脱獄(ジェイルブレイク)とは何を指すのか
iPhoneにおける脱獄とは、iOSの脆弱性を利用してシステムのルート権限(管理者権限)を取得する行為を指します。
通常、iOSは「サンドボックス」と呼ばれる仕組みによって、アプリがアクセスできる範囲を厳格に制限しています。
脱獄はこのサンドボックスを破壊し、システムファイルへの直接的な書き換えを可能にする状態を作り出します。
これにより、公式のApp Storeでは配信が許可されていないアプリのインストールや、UIの大幅な変更が可能になります。
しかし、技術的に言えば、これはOSのセキュリティ機構を意図的に無効化している状態に他なりません。
Appleが提供する高度な保護機能が機能しなくなるため、サイバー攻撃者にとってはこの上ない格好の標的となります。
脱獄済みiPhoneに潜む主なセキュリティ上の脅威
脱獄を施したデバイスには、通常のiPhoneでは考えられないような多くの危険が伴います。
ここでは、具体的にどのようなリスクが発生するのかを複数の観点から深掘りしていきます。
マルウェアやスパイウェアの感染リスク増大
最大の脅威は、信頼性の低いリポジトリから提供される「Tweak(拡張機能)」やアプリに含まれるマルウェアです。
公式App Storeでは厳格な審査が行われていますが、脱獄アプリの配布サイトにはそのような安全網は存在しません。
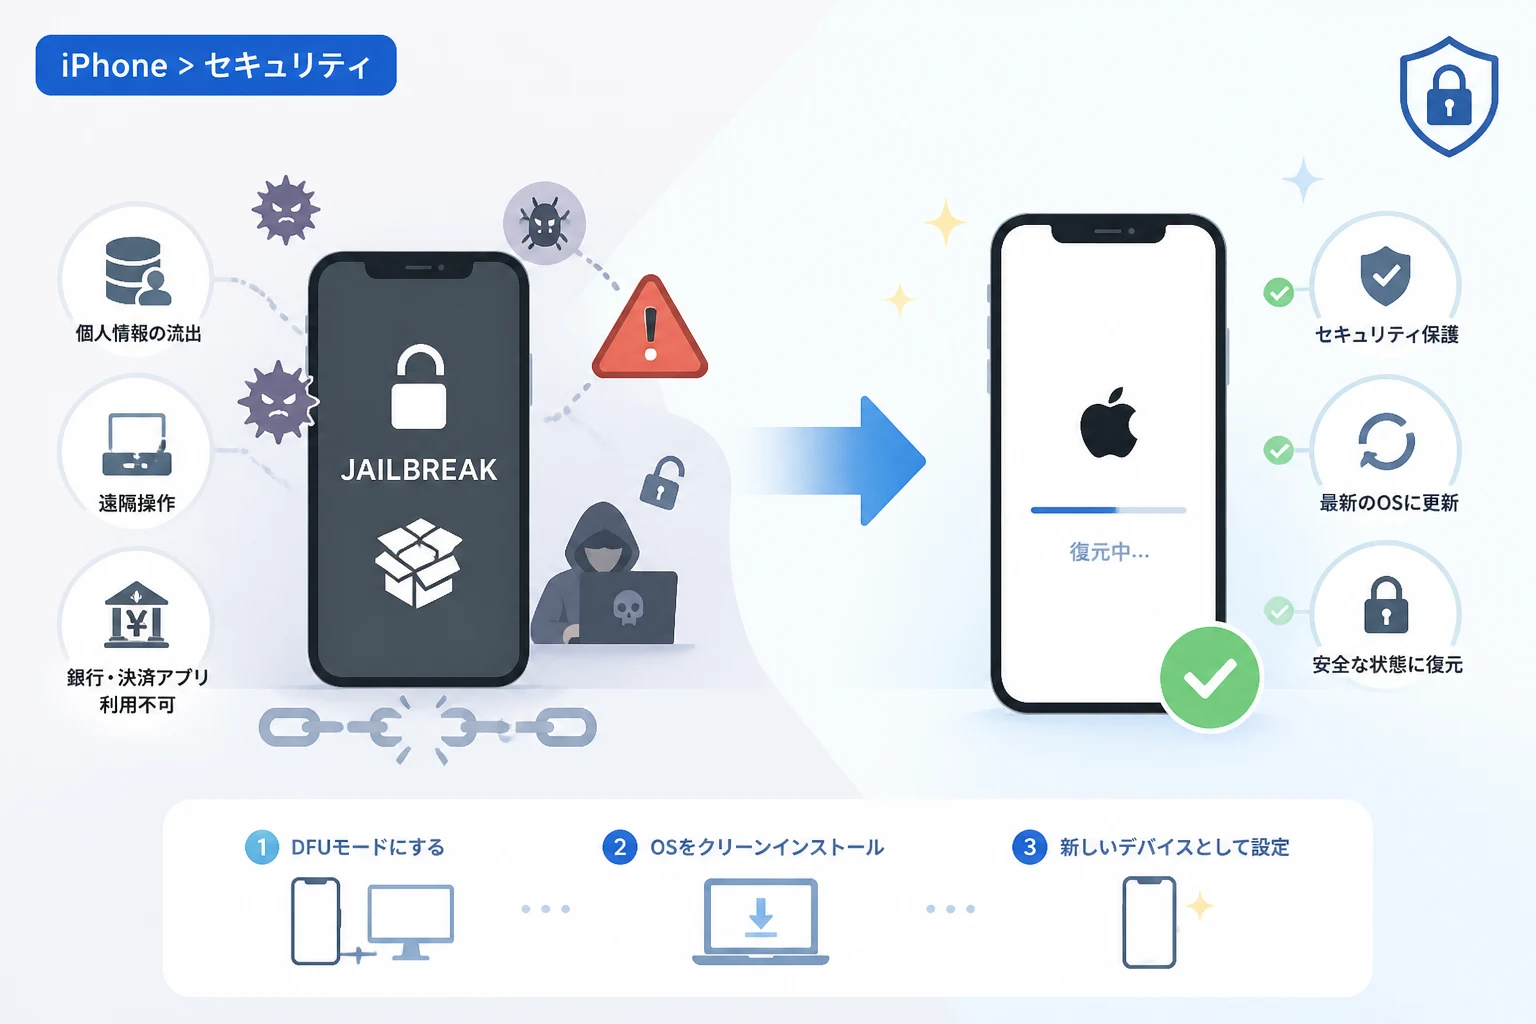
悪意のあるコードが組み込まれたアプリをインストールしてしまうと、バックドアが構築され、デバイスが遠隔操作される恐れがあります。
特に、キー入力を記録する「キーロガー」が仕込まれた場合、あらゆるパスワードやクレジットカード情報が盗み取られてしまいます。
OSの脆弱性を突いた攻撃への無防備化
AppleはOSの脆弱性が発見されるたびに、セキュリティアップデートを迅速に提供しています。
しかし、脱獄状態を維持するためにはOSのアップデートを意図的に停止させなければならないケースが多々あります。
これにより、最新の攻撃手法に対してデバイスが未修正の脆弱性を抱えたまま放置されることになります。
ゼロデイ攻撃などの深刻な脅威に対して防御手段を持たないことは、非常に危険な状態と言えます。
個人情報の流出とプライバシーの侵害
脱獄デバイスでは、連絡先、写真、位置情報、ブラウザの閲覧履歴など、あらゆるデータへのアクセス制限が緩和されています。
正規のアプリであればユーザーの許可が必要なデータアクセスも、脱獄環境下ではバックグラウンドで勝手に行われる可能性があります。
さらに、iCloudとの同期機能や通信内容が傍受されるリスクもあり、個人のプライバシーが完全に守られる保証はありません。
決済アプリや銀行アプリの利用不可
多くの金融機関や決済サービスを提供するアプリは、起動時にデバイスが脱獄されていないかをチェックする機能を備えています。
これは、脱獄環境が決済情報を安全に処理できる環境ではないと判断されるためです。
銀行アプリ、クレジットカード管理アプリ、電子マネー、さらには一部の高度なセキュリティを求めるゲームアプリなどが正常に動作しなくなります。
無理に検知を回避する回避ツールも存在しますが、それ自体が新たな脆弱性を生む原因となり、いたちごっこの状態が続きます。
通常の状態と脱獄状態の比較表
デバイスの安全性を理解するために、標準的なiPhoneと脱獄済みiPhoneの違いを表にまとめました。
| 比較項目 | 標準的なiPhone(未脱獄) | 脱獄済みiPhone |
|---|---|---|
| アプリの入手先 | App Store(Appleが審査) | 非公式ストア、野良リポジトリ |
| システム権限 | ユーザーは制限された範囲のみ | ルート権限の完全開放 |
| OSアップデート | 常に最新版へ更新可能 | 更新すると脱獄が解除される |
| 動作の安定性 | Appleにより最適化 | クラッシュや再起動のリスクが高い |
| 公式サポート | 保証対象内 | 製品保証の対象外 |
| セキュリティの基盤 | サンドボックスによる保護 | 保護機能が意図的に破壊されている |
なぜ脱獄環境は技術的に危険なのか
脱獄の危険性をより深く理解するために、技術的な側面からその脆弱性の根源を探ります。
デフォルトパスワードの脆弱性
多くの脱獄ツールは、リモート接続を可能にするために「OpenSSH」などのサービスをインストールすることを推奨します。
この際、iOSのルートユーザーのデフォルトパスワードはalpineに設定されています。
ユーザーがこのパスワードを変更せずに放置していると、同じWi-Fiネットワーク内にいる第三者からSSH経由で簡単にログインされ、端末を完全に乗っ取られるリスクがあります。
暗号化チェーンの分断
iPhoneはハードウェアレベルからOS、アプリに至るまで、署名検証を繰り返す「信頼の連鎖(Chain of Trust)」によって守られています。
脱獄はこの連鎖をブートローダーやカーネルの段階で切断し、未署名のコード実行を許可します。
この状態では、OS自体が改ざんされていても検知する術がなくなり、デバイスの整合性を確認することが不可能になります。
サンドボックスの無効化による影響
iOSの堅牢なセキュリティの要であるサンドボックスが機能しなくなることは、致命的な影響を及ぼします。
本来、一つのアプリが他のアプリのデータ領域にアクセスすることはできませんが、脱獄環境ではこれが可能になります。
例えば、悪意のある壁紙カスタマイズツールが、メッセージアプリの内容を読み取り、外部サーバーに送信するといった挙動が容易に実現できてしまいます。
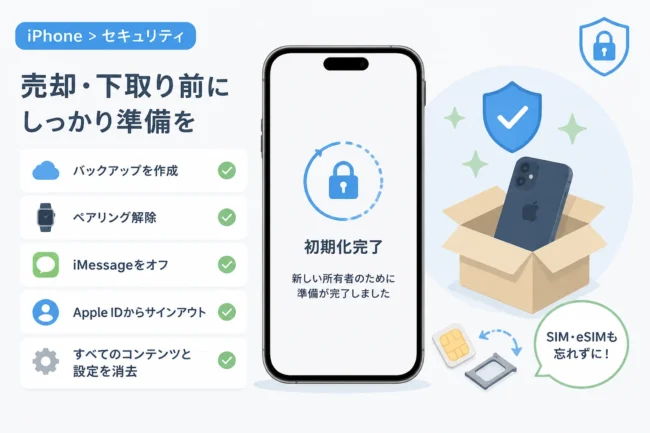
脱獄済みiPhoneを元の安全な状態に戻す手順
脱獄によって生じるリスクを解消するには、デバイスをAppleが提供する正規のファームウェアで再構築するしかありません。
単にアプリを削除するだけではシステム内部の改ざんは修正されないため、以下の手順に沿った完全な復元が推奨されます。
手順1:データのバックアップ作成
復元作業を行うと、デバイス内のデータはすべて消去されます。
ただし、脱獄環境下で作成したバックアップには、脱獄に関連する設定ファイルが含まれてしまう可能性がある点に注意してください。
可能な限り、iCloudを使用して写真や連絡先などの最小限のデータのみを同期させておくことをお勧めします。
PC(iTunesまたはFinder)でバックアップを取る場合は、後で「新しいiPhoneとして設定」することを前提に進めてください。
手順2:iPhoneを探すのオフ設定
復元作業をスムーズに進めるため、「設定」アプリからApple IDを選択し、「探す」から「iPhoneを探す」をオフにします。
これはアクティベーションロックによるトラブルを避けるために必要なステップです。
手順3:DFUモードでの初期化と復元
最も確実な方法は、デバイスを「DFU(Device Firmware Update)モード」に入れて、OSをクリーンインストールすることです。
このモードは通常の復元よりも深いレベルでデバイスをリセットし、ブートローダーからファームウェアを書き直します。
- iPhoneをPCに接続し、iTunesまたはFinderを起動します。
- モデルごとの手順に従い、ボタンを操作してDFUモードに移行させます(画面が黒いままPC側で認識される状態)。
- PC画面に「復元が必要なiPhoneが見つかりました」というメッセージが表示されたら、「復元」をクリックします。
- 最新バージョンのiOSがダウンロードされ、インストールが開始されます。
このプロセス中にPCとの接続を解除しないよう、細心の注意を払ってください。
手順4:新しいデバイスとして設定
復元が完了すると、iPhoneは工場出荷時の状態(ハロー画面)で起動します。
ここで「バックアップから復元」を選ばず、「新しいiPhoneとして設定」を選択するのが最も安全です。
脱獄時の痕跡をシステムに持ち込まないことで、銀行アプリなどの検知システムに影響が出るリスクを最小限に抑えられます。
必要なアプリはApp Storeから再度個別にインストールし、データはiCloudから同期させるようにしてください。
復元後に確認すべきチェックリスト
デバイスを元に戻した後は、以下の項目を確認して安全性を担保しましょう。
- iOSのバージョン確認:「設定」>「一般」>「ソフトウェア・アップデート」で最新版であることを確認します。
- 金融アプリの起動:以前使えなかった銀行アプリや決済アプリが正常に動作するかチェックします。
- 不要なプロファイルの削除:「設定」>「一般」>「VPNとデバイス管理」に不審な構成プロファイルが残っていないか確認します。
- Apple IDのパスワード変更:脱獄中に情報が漏洩した可能性を考慮し、念のためパスワードを更新し、2要素認証を有効にします。
まとめ
iPhoneの脱獄は、一時の好奇心や利便性のために、スマートフォンという現代の最も重要な個人情報端末を無防備な危険に晒す行為です。
Appleが提供する強固なセキュリティは、OSの整合性が保たれて初めて機能するものであり、それを意図的に崩すことの代償は決して小さくありません。
マルウェアへの感染や個人情報の流出といった実害が発生する前に、本記事で紹介した手順を用いて正規の状態へ戻すことを強く推奨します。
常に最新のiOSにアップデートし、App Storeを通じて提供される正規のアプリのみを利用することが、デジタルライフを守る最善の策です。
万が一、脱獄に起因する不具合や情報の流出が疑われる場合は、速やかにセキュリティの専門家に相談することも検討してください。