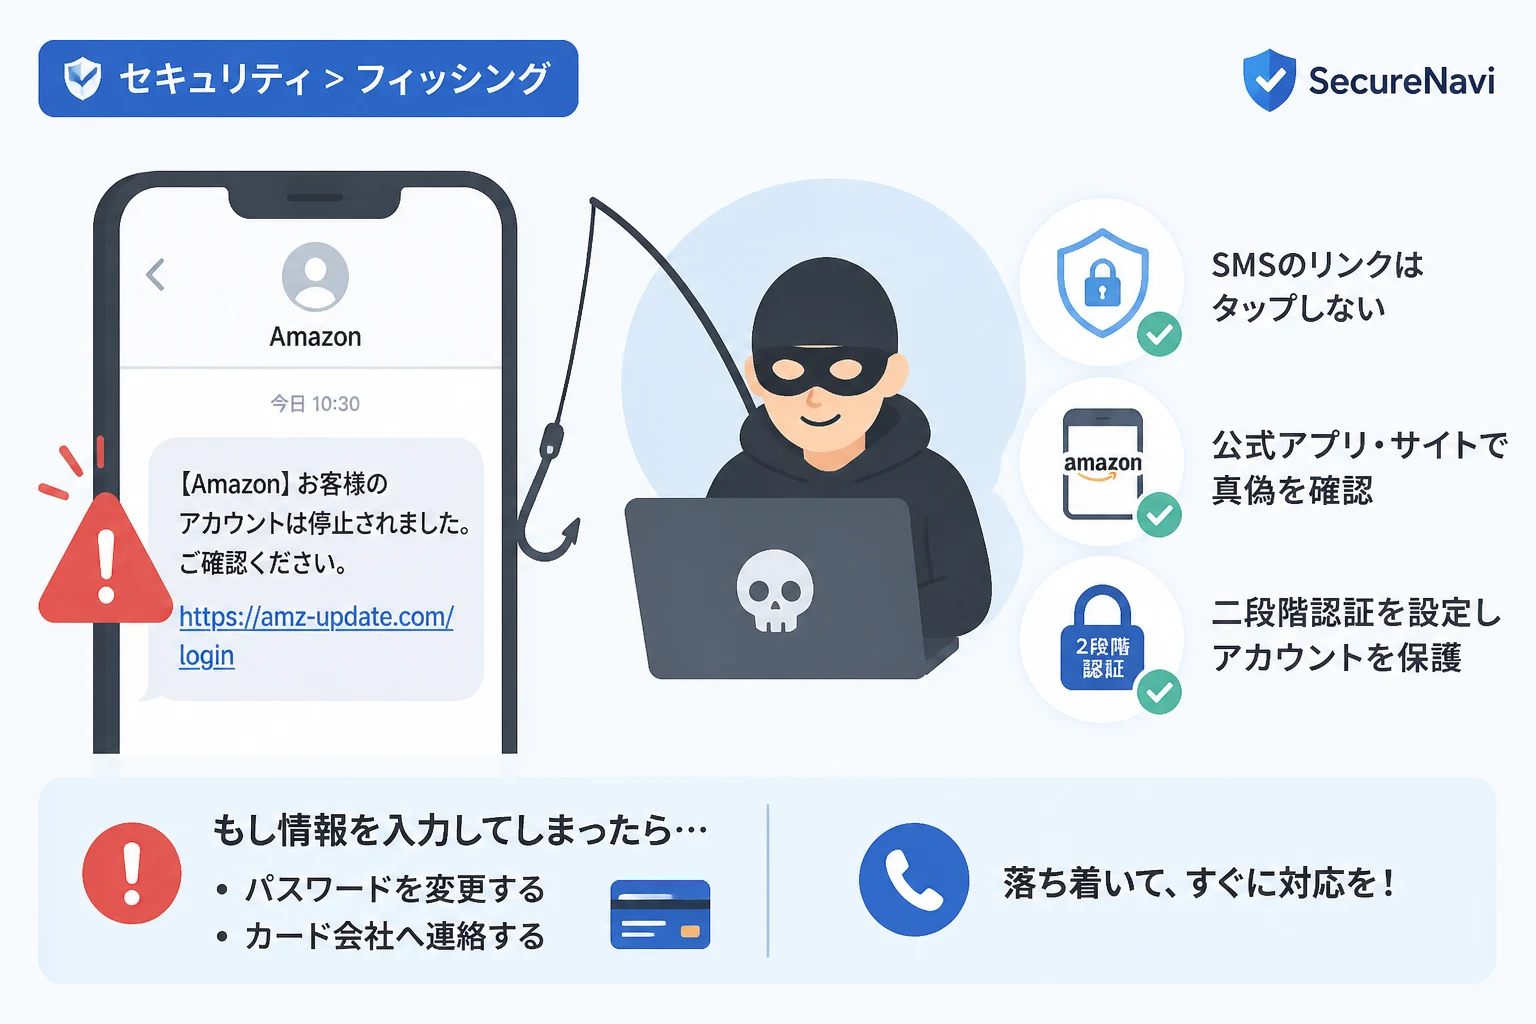
私たちの日常生活に欠かせない存在となったAmazonを装い、偽のSMS(ショートメッセージサービス)を送りつける「スミッシング」の被害が急増しています。
スマートフォンに届くSMSは開封率が高く、さらに「アカウントが停止されました」といった緊急性を装う文言が含まれているため、ついリンクをタップしてしまう人が後を絶ちません。
しかし、一度フィッシングサイトに誘導されて個人情報を入力してしまうと、クレジットカードの不正利用やアカウントの乗っ取りといった深刻な被害に遭う恐れがあります。
本記事では、Amazonを装うスミッシングの最新手口を詳しく解説し、被害を未然に防ぐための設定方法や見極め方について詳しくお伝えします。
Amazonを装うスミッシング(SMS詐欺)の現状
スミッシングとは、SMSとフィッシング(Phishing)を組み合わせた造語であり、スマートフォンの電話番号宛に届く偽のメッセージによる詐欺行為を指します。
Amazonは利用者数が非常に多いため、攻撃者にとって効率的に多くのターゲットを狙える絶好のブランドとして悪用されています。
近年では、単なる機械的な文章ではなく、日本語として違和感のない自然な表現を用いたメッセージが増えており、一見しただけでは偽物だと判断するのが難しくなっています。
また、スマートフォンの画面が小さいことを悪用し、表示されるURLの一部を隠したり、公式サイトにそっくりなデザインの偽ページを用意したりする手法が一般的です。
こうした攻撃の主な目的は、AmazonのログインID(メールアドレスや電話番号)とパスワード、そして最終的にはクレジットカード情報や銀行口座情報を盗み出すことにあります。
巧妙化する最新の詐欺手口とその特徴
攻撃者は、ユーザーが「すぐに確認しなければならない」と思い込むような心理的状況を作り出します。
ここでは、現在確認されている主なスミッシングの手口をいくつか紹介します。
アカウントの利用停止や制限を装う緊急通知
最も多く見られる手口は、「お客様のアカウントで異常な活動が検出されたため、一時的に制限しました」という内容です。
「24時間以内に確認がない場合、アカウントを完全に閉鎖します」といった、期限を設けて受信者の不安を煽る表現が多用されるのが特徴です。
焦ったユーザーがリンクをクリックすると、公式サイトを忠実に模倣したログイン画面が表示され、情報の入力を促されます。
プライム会員の更新や支払い問題の通知
「Amazonプライムの会費のお支払いに問題があります」や「有効期限が切れました」といった、決済に関するトラブルを装うメッセージも頻発しています。
特にプライムデーやブラックフライデーといった大型セールの前後には、この種のスミッシングが急増する傾向にあります。
支払情報の更新を名目として、クレジットカード番号、有効期限、セキュリティコード(CVV)をすべて入力させようとするのが目的です。
未受け取りの荷物や再配達の案内
「お荷物をお届けにあがりましたが、不在のため持ち帰りました」という、不在連絡を装うメッセージも定番の手口です。
Amazonで日常的に買い物をする人にとって、荷物の配送状況は関心が高いため、疑わずにリンクを開いてしまう可能性が高まります。
この場合、偽の再配達受付サイトへ誘導されるだけでなく、不正なアプリ(マルウェア)をインストールさせようとするケースもあるため、非常に危険です。
本物のAmazonからの連絡を見分けるポイント
偽のメッセージに騙されないためには、Amazonが公式に行っている連絡手段を正しく理解しておくことが重要です。
以下のポイントを確認することで、届いたSMSが詐欺であるかどうかを判断する材料になります。
送信元電話番号や送信者名の確認
AmazonがSMSを送る場合、発信元として特定の番号が使用されますが、攻撃者はこれを偽装(スプーフィング)することがあります。
そのため、送信元が「Amazon」と表示されていても、それだけで100%信頼してはいけません。
海外からの番号(「+44」や「+1」などから始まるもの)で届いた場合は、まず詐欺を疑うべきでしょう。
リンク先のURLを注視する
SMSに含まれているURLは、偽物を見分けるための最大のヒントになります。
Amazonの公式サイトのドメインは amazon.co.jp ですが、詐欺サイトは amazone.co.jp や amazon-verify.com、あるいは短縮URLサービス(bit.lyなど)を使用して本物のドメインを隠しています。
URLの中に不自然な文字列が含まれていたり、ドメインの綴りが微妙に異なっていたりする場合は、絶対にタップしてはいけません。
Amazon公式の「メッセージセンター」を活用する
Amazonには、ユーザーに送ったすべての公式通知をマイページ内で確認できる「メッセージセンター」という機能があります。
SMSやメールで「アカウントに問題がある」という連絡が来た場合、メッセージ内のリンクは踏まず、ブラウザのお気に入りや公式アプリからAmazonに直接ログインしてください。
「アカウントサービス」の中にある「メッセージセンター」を確認し、そこに同じ内容のメッセージが届いていなければ、そのSMSは間違いなく偽物です。
被害を防ぐための具体的なブロック設定と対策
スミッシングを防ぐには、怪しいメッセージが届かないようにする「入り口の対策」と、万が一届いても反応しない「心構えの対策」の両方が必要です。
スマートフォンの標準機能を活用したブロック
iPhoneやAndroidスマートフォンには、迷惑なSMSを自動的に振り分けたり、通知をオフにしたりする機能が備わっています。
iOS(iPhone)の場合
「設定」アプリから「メッセージ」を選択し、「不明な差出人をフィルタ」をオンにしてください。
これにより、連絡先に登録されていない相手からのSMSが専用のリストに振り分けられ、通知が届かなくなります。
Androidの場合
「メッセージ」アプリの設定から「スパム対策」を開き、「スパム対策を有効にする」をオンにします。
Googleのデータベースに基づき、詐欺の可能性が高いメッセージを自動的に検出し、警告を表示したりブロックしたりしてくれます。
通信キャリアが提供するフィルタリングサービス
各携帯キャリア(NTTドコモ、au、ソフトバンク、楽天モバイルなど)は、迷惑SMSをネットワーク側で遮断するサービスを無料で提供しています。
| キャリア名 | 主な対策機能 |
|---|---|
| NTTドコモ | SMS拒否設定、危険SMS拒否設定 |
| au | 迷惑SMSブロック、URLリンク付きSMS拒否 |
| ソフトバンク | 迷惑SMSフィルター、なりすましSMS拒否 |
これらのサービスは、既知の詐欺サイトのURLが含まれるSMSを自動で破棄してくれるため、非常に強力な防壁となります。
My docomoやMy au、My SoftBankなどのマイページから、設定状況を一度確認しておくことを推奨します。
2段階認証(2要素認証)の導入
もしパスワードを盗まれてしまったとしても、アカウントへの不正ログインを阻止する最後の砦となるのが2段階認証です。
Amazonのアカウント設定から「ログインとセキュリティ」を選択し、2段階認証を有効にしておきましょう。
ログイン時にパスワードだけでなく、スマホのアプリ(認証システム)やSMSで届く一度限りのコードが必要になるため、セキュリティ強度が飛躍的に高まります。
ただし、最近ではこの2段階認証コードさえも盗み取ろうとする巧妙なフィッシングサイトが存在するため、コードを入力する際もそのサイトが本物であることを必ず確認してください。
万が一、リンクをクリックしてしまった場合の対処法
「怪しいSMSだと気づかずにURLをタップしてしまった」という場合でも、その後の対応次第で被害を最小限に抑えられます。
情報を入力してしまった場合の緊急対応
偽サイトでIDやパスワードを入力してしまった場合は、ただちに公式サイトからログインし、パスワードを変更してください。
もし既にログインできない状態であれば、第三者にアカウントが乗っ取られた可能性があるため、すぐにAmazonカスタマーサービスへ連絡し、アカウントの停止措置を依頼する必要があります。
クレジットカード情報を入力してしまった場合は、一刻も早くクレジットカード会社に連絡し、カードの利用停止と再発行の手続きを行ってください。
アプリをインストールしてしまった場合
Android端末などで不正なアプリをインストールしてしまった可能性がある場合は、端末を「機内モード」にしてネットワークを遮断します。
その後、インストールされた不審なアプリを削除し、信頼できるウイルス対策ソフトで端末のフルスキャンを実行してください。
場合によっては端末の初期化が必要になることもあるため、日頃からデータのバックアップを取っておくことが重要です。
まとめ
Amazonを装うスミッシングは、私たちの日常生活に潜む非常に身近な脅威です。
「自分は大丈夫」という過信は禁物であり、どんなに急を要する内容であっても、SMS内のリンクを安易にタップしないという習慣を身につけることが大切です。
OSやキャリアが提供するブロック機能を有効にし、さらには2段階認証を設定することで、セキュリティの壁を何重にも高くすることができます。
もし不審な連絡が来た場合は、常に「公式サイトのメッセージセンター」で事実を確認するというルールを徹底しましょう。
正しい知識と適切な設定で、安全に便利なオンラインショッピングを楽しんでください。