インターネット上のサービスが増え続ける現代において、私たちが管理すべきIDやパスワードの数は膨大になっています。
セキュリティを確保するためには「複雑なパスワード」を「使い回さずに」設定することが不可欠ですが、これを人間が記憶だけで管理するのは限界があります。
そこで多くのユーザーが検討するのがパスワードマネージャーの利用ですが、一方で「一つのツールに全ての情報を預けて本当に大丈夫なのか」という不安を抱く方も少なくありません。
本記事では、パスワードマネージャーがどのような仕組みで情報を守っているのか、その安全性とリスク、そして信頼できるツールの選び方を詳しく解説します。
パスワードマネージャーとは何か
パスワードマネージャーとは、膨大な数のログイン情報を一括して管理するためのツールやサービスの総称です。
ユーザーは一つのマスターパスワードを覚えるだけで、登録したすべてのサイトのパスワードを自動的に入力したり、管理したりできるようになります。
基本的な機能と役割
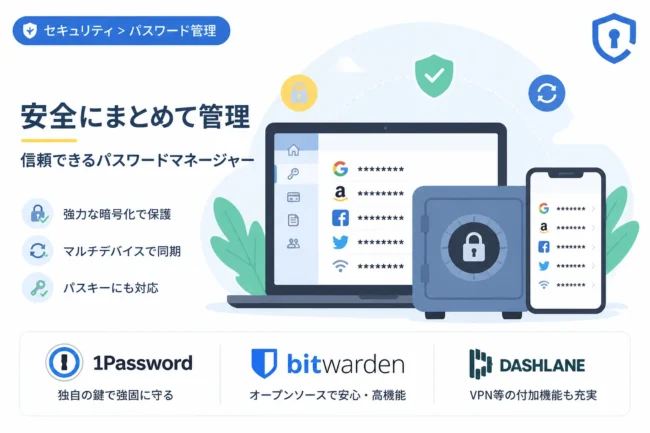
パスワードマネージャーの主な役割は、推測されにくい強力なパスワードを自動生成し、それを安全なデータベースに保存することです。
多くのツールでは、ブラウザの拡張機能やスマートフォンのアプリを通じて、ログイン画面でIDとパスワードを自動補完する機能が備わっています。
これにより、ユーザーは「123456」や「password」といった脆弱なパスワードを使用する誘惑から解放され、各サービスごとに異なる複雑な文字列を設定できるようになります。
また、パスワードだけでなく、クレジットカード情報や機密性の高いメモ、住所情報などを安全に保管できる機能を備えたものも一般的です。
クラウド型とローカル型の違い
パスワードマネージャーには、大きく分けて「クラウド型」と「ローカル型」の2つの形態が存在します。
クラウド型は、データを暗号化した状態でインターネット上のサーバーに保存するタイプで、PCやスマートフォンなど複数のデバイス間で同期ができる利便性が特徴です。
一方、ローカル型は、自身のPCやUSBメモリ内にデータを保存し、インターネット経由でのデータ同期を行わないタイプを指します。
現在の主流は利便性の高いクラウド型ですが、それぞれにメリットとリスクがあるため、自身のライフスタイルやセキュリティポリシーに合わせて選択する必要があります。
パスワードマネージャーの安全性を支える仕組み
「一つの場所にパスワードをまとめるのは危険ではないか」という懸念に対し、開発元は高度な暗号化技術と独自の設計で回答しています。
パスワードマネージャーが安全とされる最大の理由は、その堅牢な暗号化の仕組みにあります。
AES-256による高度な暗号化
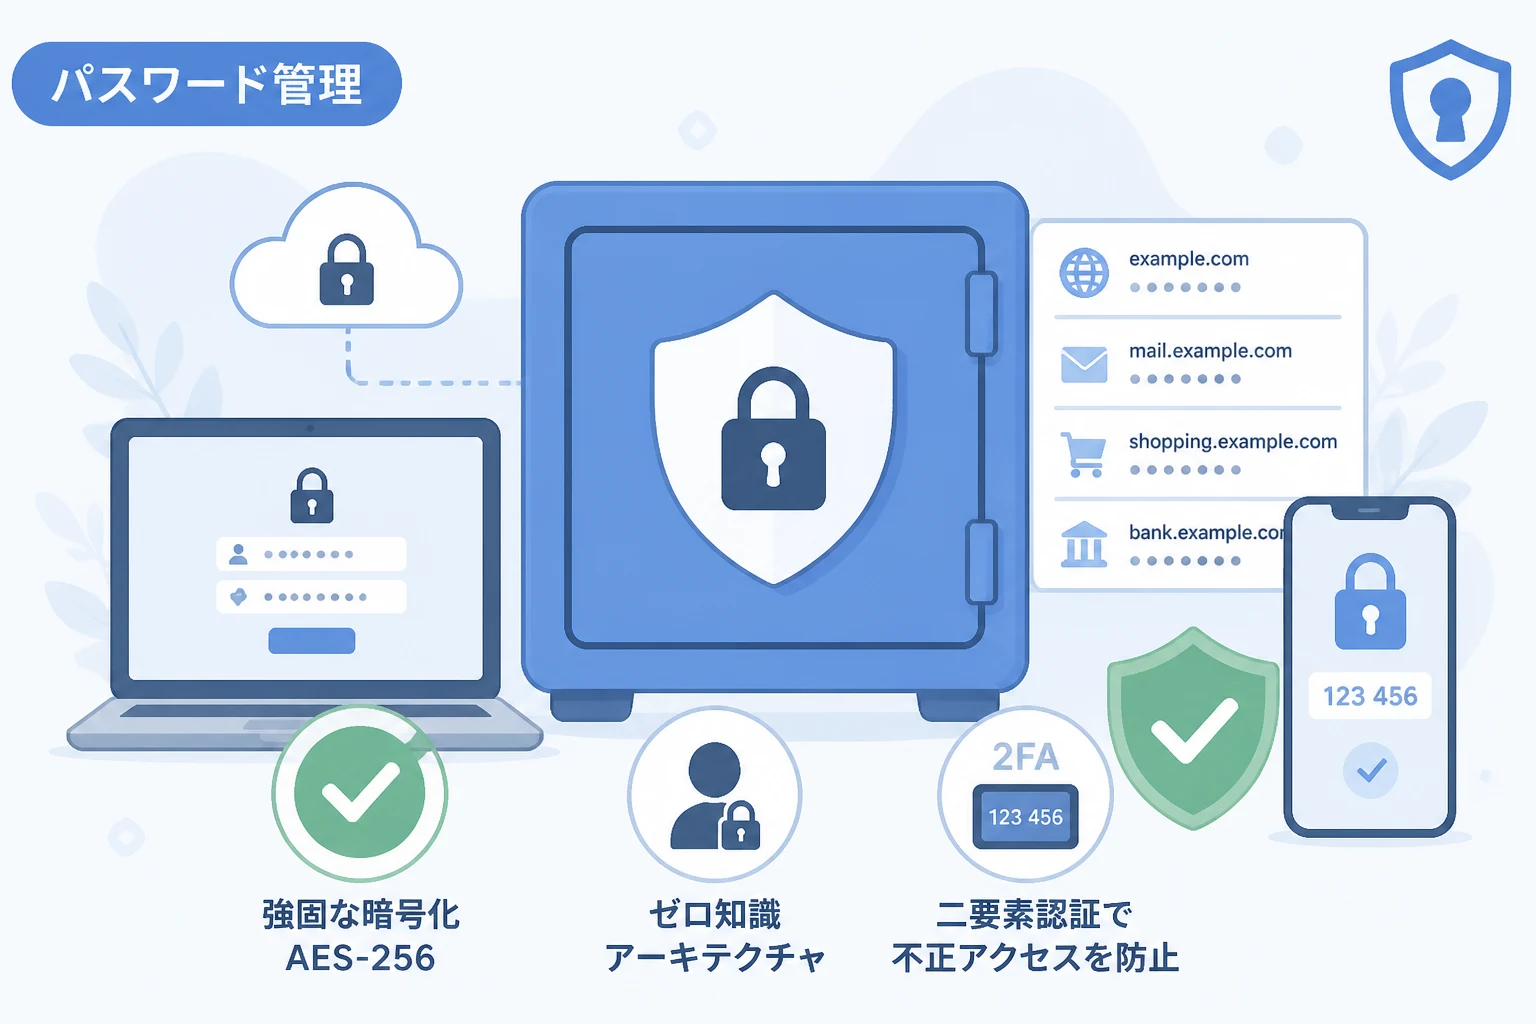
ほとんどの主要なパスワードマネージャーは、「AES-256」と呼ばれる軍事レベルの暗号化規格を採用しています。
これは、現代のスーパーコンピュータを使用しても解読に膨大な時間がかかるとされる、非常に強固なアルゴリズムです。
ユーザーが保存したデータはすべてこの方式で暗号化され、鍵がなければただの無意味な文字列の羅列にしか見えません。
ゼロ知識アーキテクチャの採用
セキュリティにおいて最も重要な考え方が「ゼロ知識アーキテクチャ(Zero-Knowledge Architecture)」です。
これは、サービスの運営会社であっても、ユーザーが保存したデータの内容を一切閲覧できない仕組みを指します。
具体的には、データの暗号化と復号(元に戻すこと)はすべてユーザーの手元のデバイス上で行われます。
運営側のサーバーに送信されるのは、すでに暗号化された後のデータだけであり、暗号を解くための「マスターパスワード」はサーバーに送信されることも保存されることもありません。
そのため、万が一パスワードマネージャーの運営会社がサイバー攻撃を受けてデータが流出したとしても、攻撃者は暗号化されたデータしか入手できず、中身を見ることはできないのです。
エンドツーエンド暗号化のプロセス
データのやり取りが発生する際も、常に暗号化された状態が維持される「エンドツーエンド暗号化」が基本となっています。
以下に、一般的なクラウド型パスワードマネージャーのデータ処理の流れを簡易的に示します。
| ステップ | 場所 | 処理内容 |
|---|---|---|
| 1. 入力 | ユーザー端末 | 新しいパスワードを登録する |
| 2. 暗号化 | ユーザー端末 | マスターパスワードから生成された鍵でAES-256暗号化を行う |
| 3. 送信 | 通信経路 | 暗号化されたデータのみがクラウドサーバーへ送られる |
| 4. 保存 | 運営サーバー | 暗号化された状態のままデータベースに保管される |
| 5. 同期 | ユーザー端末 | 別の端末でデータをダウンロードし、手元でマスターパスワードを入力して復号する |
パスワードマネージャーに潜むリスクと脆弱性
どれほど強力な仕組みであっても、セキュリティに「100%絶対」は存在しません。
パスワードマネージャーを利用する上で、どのようなリスクを想定しておくべきかを正しく理解することが重要です。
マスターパスワードの紛失と漏洩
パスワードマネージャーの最大の弱点は、マスターパスワードそのものの管理にあります。
もしマスターパスワードが第三者に知られてしまえば、保管されているすべてのログイン情報にアクセスされてしまうからです。
これは「卵を一つのカゴに盛る」ことの最大のリスクと言えます。
また、ゼロ知識アーキテクチャを採用しているサービスの場合、運営側もマスターパスワードを知らないため、忘れてしまった場合に「パスワードの再発行」ができないケースがほとんどです。
マスターパスワードを忘れることは、保管していたすべてのデータを永久に失うことを意味します。
利用端末のマルウェア感染
パスワードマネージャー自体がどれほど安全でも、使用しているPCやスマートフォンがウイルスやマルウェアに感染していれば話は別です。
例えば、キーボードの入力を記録する「キーロガー」というマルウェアに感染していると、入力したマスターパスワードを盗み取られる可能性があります。
また、画面をキャプチャするタイプのマルウェアによって、管理画面の内容が覗き見られるリスクも否定できません。
サプライチェーン攻撃の可能性
ツールのアップデート機能などを通じて、不正なプログラムを配布させる「サプライチェーン攻撃」の標的になる可能性もあります。
過去には、著名なパスワード管理サービスのソースコードの一部が流出したり、開発環境が攻撃を受けたりした事例も報告されています。
ただし、これらの事件においても「ゼロ知識アーキテクチャ」が正しく機能していれば、ユーザーの生パスワードが流出する事態は避けられるよう設計されています。
安全なパスワードマネージャーの選び方
多くのパスワードマネージャーが市場に存在する中で、何を基準に選ぶべきでしょうか。
セキュリティのプロも注目する、信頼性を見極めるためのポイントを解説します。
暗号化規格とセキュリティ機能の確認
まず、AES-256などの標準的な暗号化規格を採用していることは最低条件です。
さらに、二要素認証(2FA)や多要素認証(MFA)に対応しているかどうかを必ず確認してください。
スマートフォンによるアプリ承認や、セキュリティキー(YubiKeyなど)を利用できるツールであれば、万が一マスターパスワードが漏洩しても不正ログインを食い止めることができます。
第三者機関による監査の有無
「自社の製品は安全です」という言葉を鵜呑みにするのではなく、外部の専門機関によるセキュリティ監査を定期的に受けているかどうかを確認しましょう。
ソースコードが公開されている(オープンソース)ツールの場合、世界中の技術者によって脆弱性がチェックされているため、透明性が高いと判断されることもあります。
監査結果を公開している企業は、セキュリティに対する透明性が高く、信頼に値すると言えるでしょう。
運営企業の歴史と実績
パスワードマネージャーは、一度使い始めると長期間利用することになるインフラのような存在です。
そのため、運営企業の財務状況が安定しており、長年の運営実績があるかどうかも重要な判断材料となります。
新興のサービスが必ずしも悪いわけではありませんが、過去にどのようなインシデント(事故)があり、それに対してどのような対応を行ったかを調べることで、その企業の姿勢が見えてきます。
バックアップとリカバリの仕組み
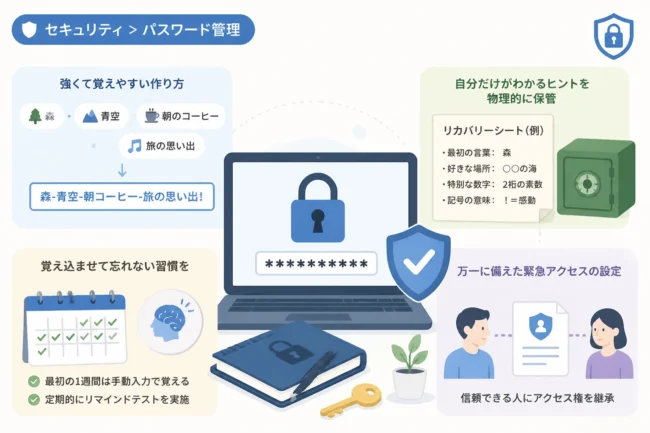
万が一、自分がマスターパスワードを忘れたり、デバイスを紛失したりした際の手順が明確なツールを選びましょう。
「緊急連絡先」を設定できる機能や、リカバリコードをあらかじめ発行できる機能があるツールは、いざという時の安心感が違います。
ただし、リカバリが「容易すぎる」ものは、裏を返せば攻撃者にとっても突破口になりやすいため、セキュリティと利便性のバランスを考慮する必要があります。
さらに安全に使いこなすためのベストプラクティス
ツールを導入するだけでなく、運用ルールを徹底することでセキュリティレベルをさらに高めることができます。
以下のポイントを意識して、安全なデジタルライフを構築しましょう。
最強のマスターパスワードを設定する
パスワードマネージャーを守る唯一の鍵である「マスターパスワード」には、妥協のない強度が求められます。
他のサイトで使っているパスワードを流用するのは論外です。
12文字以上、理想的には16文字以上の長さで、英大文字・小文字・数字・記号をランダムに組み合わせたもの、あるいは自分だけが理解できる複数の単語を組み合わせた「パスフレーズ」を設定しましょう。
二要素認証(2FA)の有効化は必須
パスワードマネージャー自体へのログインに対し、必ず二要素認証を設定してください。
これにより「知識(パスワード)」と「所持(スマートフォンなどのデバイス)」の2段構えのガードが完成します。
生体認証(指紋や顔認証)を利用できるデバイスであれば、利便性を損なわずにセキュリティを強化できるため、積極的に活用すべきです。
定期的なOSとアプリの更新
脆弱性を突いた攻撃を防ぐためには、使用しているデバイスのOSや、パスワードマネージャーのアプリ自体を常に最新の状態に保つことが不可欠です。
自動更新設定を有効にし、セキュリティパッチがリリースされたら速やかに適用する習慣をつけましょう。
保管するデータの整理
使わなくなったサービスの古いパスワードがそのまま残っていませんか。
パスワードマネージャー内も定期的に棚卸しを行い、不要な情報は削除するか、最新の強力なパスワードに変更しておくことが推奨されます。
多くのツールには、使い回しているパスワードや強度の低いパスワードを自動で検知して警告してくれる機能があるため、これを利用して一括改善を図るのが効率的です。
まとめ
「パスワードマネージャーは本当に安全か」という問いに対する答えは、「正しく使えば、自力で管理するよりも圧倒的に安全である」と言えます。
ゼロ知識アーキテクチャやAES-256といった高度な技術は、私たちのデジタル資産を強力に保護してくれます。
一方で、マスターパスワードの管理や二要素認証の設定といった、ユーザー自身の責任による運用も欠かせません。
リスクを正しく理解し、信頼できるツールを選択することで、パスワード管理の煩わしさから解放され、より強固なセキュリティを手に入れることができるでしょう。
まずは、評判の良いパスワードマネージャーを一つ選び、重要度の低いサービスから少しずつ移行してみることから始めてみてはいかがでしょうか。