インターネットを利用する上で、パスワード管理は避けては通れない重要な課題となっています。
多くの方がパスワードマネージャーの導入を検討されていますが、その安全性を支える「暗号化方式」について詳しく理解している方は少ないかもしれません。
パスワードマネージャーがどのような仕組みで私たちのデータを守っているのかを知ることは、最適なツールを選ぶための第一歩となります。
本記事では、業界標準となっているAES-256をはじめとする暗号化技術を比較し、セキュリティ担当者や個人ユーザーが注目すべき選び方のポイントを解説します。
パスワードマネージャーの安全性を支える暗号化の基本
パスワードマネージャーの最大の役割は、ユーザーが保管した機密情報を第三者から読み取られないように保護することです。
その核心にあるのが「暗号化」と呼ばれる技術であり、データを特定のアルゴリズムによって無意味な文字列に変換します。
暗号化されたデータは、正しい「鍵」を持っていなければ元の状態に戻す(復号する)ことができません。
現代のパスワードマネージャーにおいて、この暗号化アルゴリズムの性能がツールの信頼性を左右すると言っても過言ではありません。
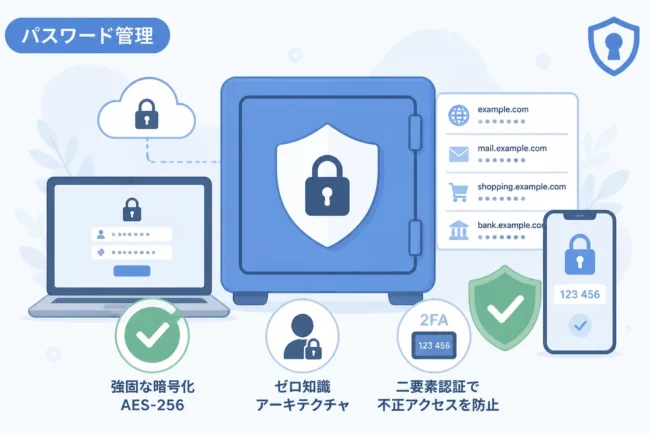
特に、多くのサービスが採用しているAES-256は、その強固さから世界中の政府機関や金融機関でも利用されています。
共通鍵暗号方式と公開鍵暗号方式の違い
暗号化には大きく分けて、共通鍵暗号方式と公開鍵暗号方式の2種類が存在します。
パスワードマネージャーのデータ保管において主に使用されるのは「共通鍵暗号方式」です。
これはデータの暗号化と復号に同じ鍵を使用する方式であり、処理速度が非常に速いという特徴があります。
一方で、ユーザー間でパスワードを共有するなどの通信が発生する場面では、公開鍵暗号方式が組み合わされることもあります。
AES-256とは何か?なぜ世界標準なのか
AES(Advanced Encryption Standard)は、米国政府が標準として採用した共通鍵暗号アルゴリズムです。
AESには鍵の長さに応じて128ビット、192ビット、256ビットの3種類がありますが、中でもAES-256は最も強力な暗号強度を誇ります。
256ビットという鍵の長さは、組み合わせの数が膨大であり、現在のスーパーコンピュータを駆使しても解読には天文学的な時間が必要です。
そのため、軍事レベルのセキュリティが必要な場面では、このAES-256が必須の条件となっています。
AES-256の安全性を示す具体的な数値
AES-256の鍵空間は「2の256乗」という、想像を絶する広さを持っています。
このすべての組み合わせを総当たり攻撃(ブルートフォースアタック)で試すことは、物理的に不可能に近いとされています。
たとえ現在の技術で最も高速な計算機を用いたとしても、宇宙の年齢よりも長い時間がかかると計算されています。
したがって、アルゴリズム自体に欠陥が見つからない限り、AES-256による暗号化は現代において実質的に解読不可能と言えるでしょう。
暗号化を支える「鍵」の生成とマスターパスワード
いくら暗号アルゴリズムが強力であっても、その鍵となる「マスターパスワード」が脆弱であれば意味がありません。
パスワードマネージャーは、ユーザーが決めたマスターパスワードをそのまま鍵として使うのではなく、複雑な工程を経て「暗号鍵」を生成します。
この過程で重要になるのが「キー派生関数(KDF)」と呼ばれる技術です。
PBKDF2とArgon2の比較
多くのパスワードマネージャーは、鍵の生成に「PBKDF2」というアルゴリズムを採用してきました。
PBKDF2はハッシュ計算を数万回、数十万回と繰り返すことで、攻撃者が鍵を推測するコストを劇的に高めます。
一方で、近年ではより耐性の高い「Argon2」を採用するサービスも増えています。
Argon2はメモリ消費量を調整できるため、GPUや専用ハードウェアを用いた高速な攻撃に対して非常に強い耐性を持っています。
より高い安全性を求めるのであれば、Argon2に対応しているかどうかをチェックするのも一つの基準となるでしょう。
ゼロ知識アーキテクチャの重要性
パスワードマネージャーを選ぶ際に、暗号化方式と同じくらい重要なのが「ゼロ知識アーキテクチャ(Zero-Knowledge Architecture)」です。
これは、サービス提供側の運営企業であっても、ユーザーの生データやマスターパスワードを一切知ることができない仕組みを指します。
データはユーザーのデバイス上で暗号化されてからサーバーに送られるため、サーバー上には「暗号化された読めない塊」しか存在しません。
万が一、パスワードマネージャーのサーバーがハッキング被害に遭い、データが流出したとしても、マスターパスワードを持たない第三者が内容を復号することは不可能です。
この仕組みが徹底されているツールこそが、真に信頼できるパスワードマネージャーと言えます。
主要パスワードマネージャーの暗号化方式比較
市場で評価の高い主要なパスワードマネージャーについて、採用されている技術を比較表にまとめました。
| サービス名 | 主な暗号化方式 | 鍵派生関数(KDF) | ゼロ知識設計 |
|---|---|---|---|
| 1Password | AES-256 + Secret Key | PBKDF2 | 対応 |
| Bitwarden | AES-256 | PBKDF2 / Argon2id | 対応 |
| Dashlane | AES-256 | Argon2 | 対応 |
| Keeper | AES-256 | PBKDF2 | 対応 |
表を見るとわかる通り、現在の一流ツールはすべてAES-256を標準として採用しています。
1Passwordの場合、マスターパスワードに加えて34桁の「シークレットキー」を組み合わせることで、独自の二重保護を行っています。
Bitwardenはオープンソースであり、ユーザーが自分自身で鍵派生アルゴリズムをArgon2に変更できるなどの柔軟性が特徴です。
暗号化以外に注目すべきセキュリティのポイント
暗号化方式が優れていることは大前提ですが、それ以外にもチェックすべき重要な項目があります。
ツールの安全性を多角的に判断するために、以下の3つのポイントを意識してください。
1. 二要素認証(2FA)の対応範囲
マスターパスワードが盗まれた際の最終防衛線となるのが二要素認証です。
認証アプリ(TOTP)だけでなく、物理的なセキュリティキー(YubiKeyなど)に対応しているかを確認しましょう。
物理キーによる認証は、フィッシング攻撃に対しても非常に強力な耐性を発揮します。
2. 第三者機関によるセキュリティ監査
「自社の製品は安全です」という言葉を鵜呑みにするのではなく、外部の専門企業による監査を受けているかどうかが重要です。
定期的にセキュリティ監査を実施し、その結果を公開しているレポートがあるかどうかを確認してください。
透明性の高い企業姿勢は、その製品の信頼性に直結します。
3. ソースコードの公開性(オープンソース)
Bitwardenのようにソースコードが公開されているツールは、世界中の開発者によって脆弱性がチェックされています。
バックドア(意図的な抜け道)が仕込まれるリスクが低く、セキュリティ的な問題が早期に発見されやすいというメリットがあります。
安全なパスワードマネージャーの選び方
ここまでの内容を踏まえ、どのように自分に合ったツールを選ぶべきかをまとめます。
まず、基本としてAES-256以上の暗号化とゼロ知識アーキテクチャを採用していることは必須条件です。
その上で、ご自身の技術的な知識や利用環境に合わせて以下の基準で選んでみてください。
- 高い利便性と独自の二重ロック機能を求めるなら「1Password」
- コストパフォーマンスと透明性を重視するなら「Bitwarden」
- ビジネス利用での管理機能やVPN統合を重視するなら「Dashlane」
どのようなツールを選んだとしても、最も重要なのは「強力なマスターパスワードを設定すること」です。
推測されにくい複雑なパスワードを設定し、それを他人に教えないことが、最高の暗号化技術を活かすための鉄則となります。
パスワードマネージャーの脆弱性に関する誤解
「パスワードマネージャーを使えば絶対に安心」というわけではありませんが、よくある誤解についても触れておきます。
「一箇所にすべてのパスワードを集めるのは危険ではないか」という懸念は、理にかなっているように見えます。
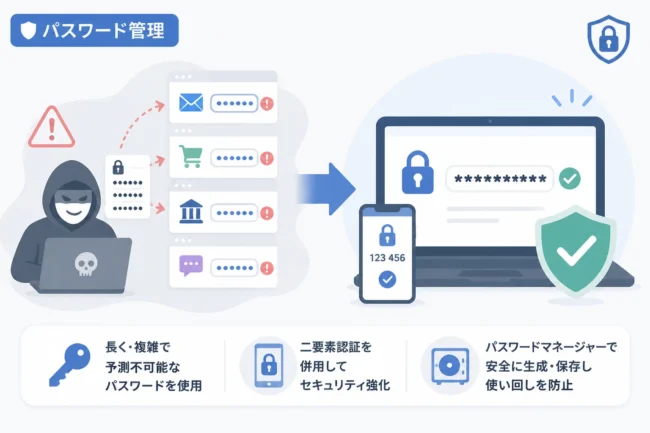
しかし、実際には多くの人が「同じパスワードの使い回し」をしており、そちらの方が遥かにリスクが高いのが現実です。
パスワードマネージャーを使うことで、すべてのサイトに異なる複雑なパスワードを設定でき、さらにAES-256で守られるメリットは、集約のリスクを大きく上回ります。
クラウド型とローカル型の選択
パスワードマネージャーには、データをクラウドに保存するタイプと、自分のPC内(ローカル)のみに保存するタイプがあります。
利便性はクラウド型が圧倒的ですが、どうしてもインターネット上にデータを置きたくないという方は、KeePassなどのローカル型を選択肢に入れることもあります。
ただし、ローカル型は自分自身でデータのバックアップや同期を管理する必要があるため、中級者以上の知識が求められます。
まとめ
パスワードマネージャーは、複雑化するデジタル社会において私たちのアイデンティティを守る最強の盾となります。
その中心にあるAES-256という暗号化技術は、現代の科学技術をもってしても破ることが困難な、極めて信頼性の高いものです。
ツールを選ぶ際には、暗号化の強度はもちろんのこと、ゼロ知識アーキテクチャの採用、二要素認証の充実度、そして運営企業の透明性を総合的に判断することが重要です。
自分に合った信頼できるパスワードマネージャーを選び、より安全で快適なデジタルライフを実現しましょう。